

Barox
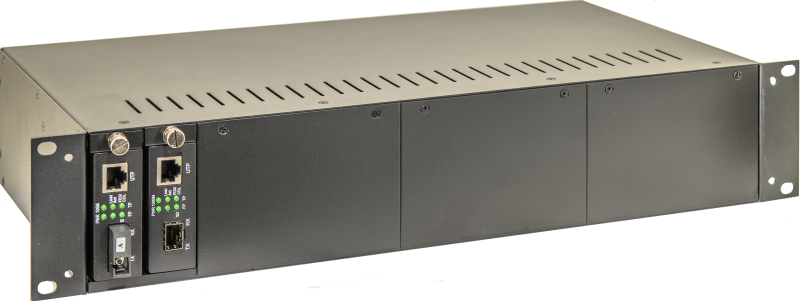
Der LO-9500-R2 ist ein 19"-Baugruppenträger zur Aufnahme der Medienkonverter der Typen LO-9500-xy. Es können bis zu 14 Medienkonverter im Baugruppenträger montiert werden. Durch die redundante Speisung wird eine hohe Verfügbarkeit sichergestellt. Die Montage der Medienkonverter ist einfach. Der LO-9500-R2 wird mit allem nötigen Montagezubehör ausgeliefert. Technische Daten Allgemeine Eigenschaften Speisespannung Zwei redundante Netzteile im LIeferumfang enthalten 2 x 110 - 230VAC 50-60Hz Leistungsaufnahme Max. 50W bei voller Ausrüstung mit 14 Medienkonvertern MTBF Betriebstemperatur -20°C bis +50°C Abmessungen 230 x 490 x 90mm (LxBxH) 19", 2HE Gewicht 4 kg Typen/Merkmale LO-9500-S Inkl. Zubehör: 2 Netzkabel 14 Einschubhalter für Medienkonverter LO-9500-xy Blindplatten, 3x4 Steckplätze und 2 x 1 Steckplatz
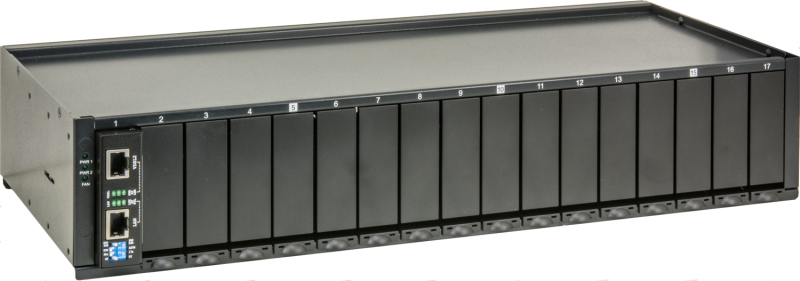
Das PD-R2 ist ein 2HE hohes 19"-Gehäuse mit 17 Steckplätzen. Das Gehäuse bietet eine wirtschaftliche Lösung für VDSL2 LAN Extender-Installationen mit geringer Dichte, bei denen keine Verwaltungsfunktionen erforderlich sind. Jeder 100M VDSL2 LAN Extender kann als eigenständiges Gerät verwendet oder in das PD-R2-Gehäuse eingebaut werden. Im Baugruppenträger ist ein AC-Netzteil eingebaut. Der eingebaute Lüfter sorgt dafür, dass die Temperaturen im Rack innerhalb des zulässigen Arbeitsbereichs bleiben. Technische Daten Allgemeine Eigenschaften Speisespannung 230VAC, Kaltgerätestecker Leistungsaufnahme Abhängig von der Belegung mit VDSL-Modems Grundlast: 10W Pro Modem: 4.5W Maximale Leistungsbedarf bei Belegung mit 17 Modems: 90W MTBF Betriebstemperatur 0°C ... 50°C Verlustleistung 307BTU/h, bei maximaler Belegung Abmessungen 199mm x 476mm x 88mm, (LxBxH) Gewicht Bruttogewicht: 6.2kg Nettogewicht: 5.2kg
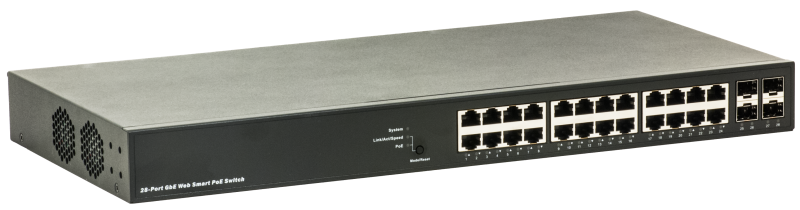
Dieser Layer-2 Switch wurde eigens für Anwendungen mit hoher Datenlast, wie z.B. Video over IP, Video-streaming auch in Verbindung mit Multicast entwickelt. Durch das PoE lassen sich IP-Kameras über das Datenkabel speisen. Mit den weitreichenden Managementmöglichkeiten lassen sich auch komplexe Netzwerkanforderungen erfüllen. Besonderheiten für Zugangskontrollen Aktive Überwachung der KomponentenVom Switch über PoE gespeiste Komponenten werden dauernd überwacht. Bei einem Ausfall startet der Switch den Controller selbständig wieder neu. Gelingt dies nicht, setzt der Switch über SNMP eine Alarmmeldung ab. Aktive Überwachung der PoE-SpeisungWird z.B. durch eine defekte Kamera zu viel Leistung vom Switch verlangt, alarmiert der Switch über SNMP. Aktive Verwaltung der PoE-LeistungBeim Aufstarten des Switches können die einzelnen PoE-Ports zeitversetzt aufgestartet werden, um eine Überlastung der PoE-Netzteil zu verhindern. Weitere videofreundliche EigenschaftenExtra hohe Backplaneleistung für eine ruckelfreie Videoübertragung bei voller Portbelegung. Jumbo Frames bis 9600Bytes werden auch bei 100MBit/s unterstützt. Portsicherheit durch MAC-Adressen Einschränkung. Weitere Informationen Spezielle EigenschaftenPoE:PoE per Port einstellbar PoE per Port zeitlich verstezt einschaltbar PoE per Port.Ein- und Ausschalten per Zeittabelle einstellbar Link status Überprüfung, Reboot bei nicht antwortenden PoE-Senken DMS DMS (Data Management System)Der Switch besitzt ein integriertes Netzwerküberwachungs- und Steuersystem, welches dem Nutzer auf sehr einfache Weise einen guten Überblick über das gesamte Netzwerk gibt. Dieses DMS-System hat die folgenden Eigenschafften: Grafische NetzwerkübersichtDie Ansicht der Netzwerktopologie erlaubt einen schnellen Überblick aller im Netzwerk vorhandenen Switche und Endgeräte wie z.B. IP-Kameras oder Server mit Angabe der IP-Adresse, der Geräteart und -Bezeichnung. Es können Pläne und Karten als Hintergrundbilder hinterlegt werden, mit denen der Nutzer auch ohne Kenntnisse der IP-Struktur schnell auf bestimmte Netzwerkgeräte zugreifen kann. GerätesucheDiese Funktion erlaubt es auch in größeren Netzen gezielt auf ein bestimmtes Gerät zugreifen zu können. Neu hinzugefügte Geräte, wie z.B. eine ausgetauschte IP-Kamera werden sofort angezeigt, und erlauben dem Nutzer den sofortigen Zugriff ohne Kenntnis der IP-Adresse. Datenverkehr AnzeigeDer Datenverkehr lässt sich pro Port über einer Zeitachse grafisch darstellen. Fehlerbehandlung und SicherheitNetzwerkdiagnosen zwischen Master-Switch und angeschlossenen Endgeräten. Schutzmechanismen wie Datenraten-Begrenzung erlauben einen effektiven Schutz vor ungewollten Zugriffen. Mit IEEE802.3ah und IEEE802.1ag stehen Werkzeuge für die Strukturierung von Netzwerke zur Verfügung. Technische Daten Allgemeine Eigenschaften Speisespannung 100-240VAC, 50-60Hz Leistungsaufnahme Max. 40W (ohne PoE) / 450W (mit PoE) MTBF 25°C: 352'063h 50°C: 129'960h Betriebstemperatur 0°C bis 40°C Abmessungen 442 x 211 x 44mm (BxTxH) Schnittstellen Kupfer Ports 24 x 10/100/1000TX, RJ45, 24 davon mit PoE+ 802.3af/at Maximale PoE-Leistung über alle Ports: 370W LWL-Ports 4 x 100/1000SFP Wir empfehlen die Verwendung unserer barox-SFPs. Die Kompatibilität unserer Geräte mit SFPs anderer Fabrikate wird von uns nicht geprüft und nicht garantiert. Konsolenport RS232, RJ45 Netzwerk Eigenschaften Backplane 56Gbit/s MAC-Tabelle 8k Konfiguration Konsole, Web GUI, SNMPv1, v2c und v3 (USM) PoE Management Porteinstellungen Port disable/enable. Auto-negotiation 10/100/1000Mbps. Flow Control disable/enable. Datenrate Kontrolle auf jedem Port. Max. Framesize, Power Control Port Statusanzeige Anzeige pro Port: Geschwindigkeit Link Status, Flow Control Status. Auto negotiation status, trunk status. VLAN VLAN based on: 802.1Q Tagged, Port, Protocol, IP subnet, Privat (PVE), MAC Max. 4k VLANs Q-in-Q (double tag) private VLAN Voice VLAN GARP VLAN registration protocol (option) Link Aggregation IEEE 802.3ad LACP Static trunk QoS Supports 8 hardware queues Strict priority and weighted round-robin (WRR) Queue assignment based on DSCP and class of service Security SSH v1 und v2 SSL encrypts the http traffic, allowing advanced secure access to the browser-based management GUI in the switch 802.1X RADIUS Port Security ACL mit MAC, IP, MUlticast u.v.a. Multicast IGMP v1/v2/v3 snooping, bis 1024 Multicast Gruppen, Source-Specific Multicast, IGMP Proxy Topologie STP, RSTP, MSTP Normen IEEE 802.3 10Base-T IEEE 802.3u 100Base-TX/100BASE-FX IEEE 802.3z Gigabit SX/LX IEEE 802.3ab Gigabit 1000T IEEE 802.3x Flow Control and Back pressure IEEE 802.3ad Port trunk with LACP IEEE 802.1d Spanning tree protocol IEEE 802.1w Rapid spanning tree protocol IEEE 802.1s Multiple spanning tree protocol IEEE 802.1p Class ofservice IEEE 802.1Q VLAN Tagging IEEE 802.1x Port Authentication Network Control IEEE 802.1ab LLDP IEEE 802.3af/at Power over Ethernet IEEE 802.az Energy Efficient Ethernet

Dieser Layer-2/3 Switch mit weitreichenden L3-Funktionen wurde eigens für Anwendungen mit hoher Datenlast, wie z.B. Video over IP, Video streaming auch in Verbindung mit Multicast entwickelt. Durch das PoE lassen sich IP-Kameras über das Datenkabel speisen. Mit den weitreichenden Managementmöglichkeiten lassen sich auch komplexe Netzwerkanforderungen erfüllen. Besonderheiten für Zugangskontrollen Aktive Überwachung der Komponenten Vom Switch über PoE gespeiste Komponenten werden dauernd überwacht. Bei einem Ausfall startet der Switch die Controller selbständig wieder neu. Gelingt dies nicht, setzt der Switch über SNMP eine Alarmmeldung ab. Aktive Überwachung der PoE-Speisung Wird z.B. durch eine defekte Kamera zu viel Leistung vom Switch verlangt, alarmiert der Switch über SNMP. Aktive Verwaltung der PoE-Leistung Beim Aufstarten des Switches können die einzelnen PoE-Ports zeitversetzt aufgestartet werden, um eine Überlastung der PoE-Netzteil zu verhindern. Aktive erhöhte Sicherheit Der Switch besitzt u.a. die Möglichkeit, einen privaten Authentifizierungsschlüssel zu speichern, mit dem der Zugriff zum Management nur durch PCs und Server möglich ist, die den passenden Schlüssel besitzen. Weitere CyberSecurity-Eigenschaften sind MAC Locking, ACL-Liste, TACAS+Radius Server Kompatibilität, Multiple User Control. Aktive Einbindung des Switches in Video Management Systeme Für die verbreiteten Videomanagement Systeme Milestone und Siveillance Video gibt es SW-Module, die eine direkte Einbindung des Switch-Managements und des DMS in diese VMS erlauben. Weitere komponentenfreundliche Eigenschaften Extra hohe Backplaneleistung für eine ruckelfreie Übertragung bei voller Portbelegung. Jumbo Frames bis 9600Bytes werden auch bei 100MBit/s unterstützt. Portsicherheit durch MAC-Adressen Einschränkung. DMS DMS (Device Management System) Der Switch besitzt ein integriertes Netzwerküberwachungs- und Steuersystem, welches dem Nutzer auf sehr einfache Weise einen guten Überblick über das gesamte Netzwerk gibt. Dieses DMS-System hat die folgenden Eigenschaften: Grafische Netzwerkübersicht Die Ansicht der Netzwerktoplogie erlaubt einen schnellen Überblick aller im Netzwerk vorhandenen Switche und Endgeräte wie z.B. IP-Kameras oder Server mit Angabe der IP-Adresse, der Geräteart und -Bezeichnung. Es können Pläne und Karten als Hintergrundbilder hinterlegt werden mit denen der Nutzer auch ohne Kenntnisse der IP-Struktur schnell auf bestimmte Netzwerkgeräte zugreifen kann, Gerätesuche Diese Funktion erlaubt es auch in grösseren Netzen gezielt auf ein bestimmtes Gerät zugreifen zu können. Neu hinzugefügte Geräte, wie z.B. eine ausgetauschte IP-Kamera werden sofort angezeigt, und erlauben dem Nutzer den sofortigen Zugriff ohne Kenntnis der IP-Adresse. Datenverkehr Anzeige Der Datenverkehr lässt sich pro Port über einer Zeitachse grafisch darstellen. Fehlerbehandlung und Sicherheit Netzwerkdiagnosen zwischen Master-Switch und angeschlossenen Endgeräten. Schutzmechanismen wie Datenraten-Begrenzung erlauben einen effektiven Schutz vor ungewollten Zugriffen. Mit IEEE802.3ah und IEEE802.1ag stehen Werkzeuge für die Strukturierung von Netzwerke zur Verfügung. Technische Daten Allgemeine Eigenschaften Speisespannung 100-240VAC, 50-60Hz Leistungsaufnahme Max. 40W (ohne PoE) / 255W (mit PoE 185W) / 450W (mit PoE 370W) MTBF 25°C: 336'970h 40°C: 185'371h Betriebstemperatur 0°C bis 40°C Abmessungen 442 x 211 x 44mm (BxTxH) Schnittstellen Kupfer Ports 26 x 10/100/1000TX, RJ45, 24 davon mit PoE+ 802.3af/at Maximale PoE-Leistung über alle Ports: 370W LWL-Ports 2 x 100/1000, SFP (Combo) Wir empfehlen die Verwendung unserer barox-SFPs. Die Kompatibilität unserer Geräte mit SFPs anderer Fabrikate wird von uns nicht geprüft und nicht garantiert. Konsolenport RS232, RJ45 Netzwerk Eigenschaften Backplane 52Gbit/s MAC-Tabelle 8k Konfiguration Konsole, Web GUI, SNMPv1, v2c und v3 PoE Management Porteinstellungen Port disable/enable. Auto-negotiation 10/100/1000Mbps. Flow Control disable/enable. Datenrate Kontrolle auf jedem Port. Max. Framesize, Power Control Port Statusanzeige Anzeige pro Port: Geschwindigkeit Link Status, Flow Control Status. Auto negotiation status, trunk status. Layer3 Funktionen IPv4 und IPv6 Unicast: statisches Routing VLAN 802.1Q Tagged based VLAN, bis zu 255 VLAN-Gruppen, Q-in-Q, private VLAN Link Aggregation IEEE 802.3ad LACP / Static Trunk,unterstützt 18 Gruppen von 8-Port trunks oder static trunk QoS Traffic classification basiert, Strict priority und WRR, 4-level priority für Switching - Port Nummer - 802.1p priority - DS/TOS field in IP Packet Security SSH v1 und v2, SSL, 802.1X RADIUS, Port Security, ACL mit MAC, IP, MUlticast u.v.a. Benutzerauthetifizierung mit privatem Schlüssel Multicast IGMP v1/v2/v3 snooping, bis 1024 Multicast Gruppen, Source-Specific Multicast, IGMP Proxy Topologie STP, RSTP, MSTP Normen IEEE 802.3 10Base-T IEEE 802.3u 100Base-TX/100BASE-FX IEEE 802.3z Gigabit SX/LX IEEE 802.3ab Gigabit 1000T IEEE 802.3x Flow Control and Back pressure IEEE 802.3ad Port trunk with LACP IEEE 802.1d Spanning tree protocol IEEE 802.1w Rapid spanning tree protocol IEEE 802.1s Multiple spanning tree protocol IEEE 802.1p Class ofservice IEEE 802.1Q VLAN Tagging IEEE 802.1x Port Authentication Network Control IEEE 802.1ab LLDP IEEE 802.3af/at Power over Ethernet IEEE 802.az Energy Efficient Ethernet Typen/Merkmale RY-LGSP23-26 Switch mit 185W für PoE
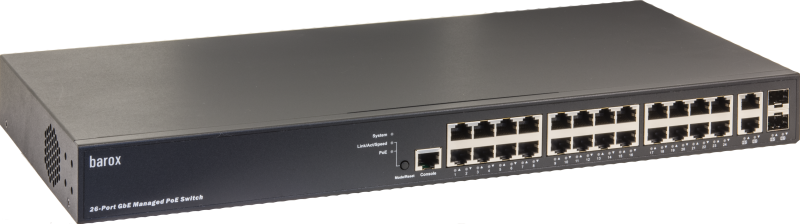
Dieser Layer-2/3 Switch mit weitreichenden L3-Funktionen wurde eigens für Anwendungen mit hoher Datenlast, wie z.B. Video over IP, Video streaming auch in Verbindung mit Multicast entwickelt. Durch das PoE lassen sich IP-Kameras über das Datenkabel speisen. Mit den weitreichenden Managementmöglichkeiten lassen sich auch komplexe Netzwerkanforderungen erfüllen. Besonderheiten für Zugangskontrollen Aktive Überwachung der Komponenten Vom Switch über PoE gespeiste Komponenten werden dauernd überwacht. Bei einem Ausfall startet der Switch die Controller selbständig wieder neu. Gelingt dies nicht, setzt der Switch über SNMP eine Alarmmeldung ab. Aktive Überwachung der PoE-Speisung Wird z.B. durch eine defekte Kamera zu viel Leistung vom Switch verlangt, alarmiert der Switch über SNMP. Aktive Verwaltung der PoE-Leistung Beim Aufstarten des Switches können die einzelnen PoE-Ports zeitversetzt aufgestartet werden, um eine Überlastung der PoE-Netzteil zu verhindern. Weitere komponentenfreundliche Eigenschaften Extra hohe Backplaneleistung für eine ruckelfreie Übertragung bei voller Portbelegung. Jumbo Frames bis 9600Bytes werden auch bei 100MBit/s unterstützt. Portsicherheit durch MAC-Adressen Einschränkung. DMS DMS (Device Management System)Der Switch besitzt ein integriertes Netzwerküberwachungs- und Steuersystem, welches dem Nutzer auf sehr einfache Weise einen guten Überblick über das gesamte Netzwerk gibt. Dieses DMS-System hat die folgenden Eigenschaften: Grafische Netzwerkübersicht Die Ansicht der Netzwerktopologie erlaubt einen schnellen Überblick aller im Netzwerk vorhandenen Switche und Endgeräte wie z.B. IP-Kameras oder Server mit Angabe der IP-Adresse, der Geräteart und -Bezeichnung. Es können Pläne und Karten als Hintergrundbilder hinterlegt werden mit denen der Nutzer auch ohne Kenmtnisse der IP-Struktur schnell auf bestimmte Netzwerkgeräte zugreifen kann, Gerätesuche Diese Funktion erlaubt es auch in grösseren Netzen gezielt auf ein bestimmtes Gerät zugreifen zu können. Neu hinzugefügte Geräte, wie z.B. eine ausgetauschte IP-Kamera werden sofort angezeigt, und erlauben dem Nutzer den sofortigen Zugriff ohne Kenntnis der IP-Adresse. Datenverkehr Anzeige Der Datenverkehr lässt sich pro Port über einer Zeitachse grafisch darstellen. Fehlerbehandlung und Sicherheit Netzwerkdiagnosen zwischen Master-Switch und angeschlossenen Endgeräten. Schutzmechanismen wie Datenraten-Begrenzung erlauben einen effektiven Schutz vor ungewollten Zugriffen. Mit IEEE802.3ah und IEEE802.1ag stehen Werkzeuge für die Strukturierung von Netzwerke zur Verfügung. Technische Daten Allgemeine Eigenschaften Speisespannung 100-240VAC, 50-60Hz Leistungsaufnahme Max. 40W (ohne PoE) / 255W (mit PoE 185W) / 450W (mit PoE 370W) MTBF 25°C: 266'508h 40°C: 158'506h Betriebstemperatur 0°C bis 40°C Abmessungen 442 x 211 x 44mm (BxTxH) Schnittstellen Kupfer Ports 26 x 10/100/1000TX, RJ45, 24 davon mit PoE+ 802.3af/at Maximale PoE-Leistung über alle Ports: 185W LWL-Ports 2 x 100/1000, SFP (Combo) Wir empfehlen die Verwendung unserer barox-SFPs. Die Kompatibilität unserer Geräte mit SFPs anderer Fabrikate wird von uns nicht geprüft und nicht garantiert. Konsolenport RS232, RJ45 Netzwerk Eigenschaften Backplane 52Gbit/s MAC-Tabelle 8k Konfiguration Konsole, Web GUI, SNMPv1, v2c und v3 PoE Management Porteinstellungen Port disable/enable. Auto-negotiation 10/100/1000Mbps. Flow Control disable/enable. Datenrate Kontrolle auf jedem Port. Max. Framesize, Power Control Port Statusanzeige Anzeige pro Port Geschwindigkeit Link Status, Flow Control Status. Auto negotiation status, trunk status. Layer3 Funktionen IPv4 und IPv6 Unicast: statisches Routing VLAN 802.1Q Tagged based VLAN, bis zu 255 VLAN-Gruppen, Q-in-Q, private VLAN Link Aggregation IEEE 802.3ad LACP / Static Trunk,unterstützt 18 Gruppen von 8-Port trunks oder static trunk QoS Traffic classification basiert, Strict priority und WRR, 4-level priority für Switching - Port Nummer - 802.1p priority - DS/TOS field in IP Packet Security SSH v1 und v2, SSL, 802.1X RADIUS, Port Security, ACL mit MAC, IP, Multicast u.v.a. Benutzerauthentifizierung mit privatem Schlüssel Multicast IGMP v1/v2/v3 snooping, bis 1024 Multicast Gruppen, Source-Specific Multicast, IGMP Proxy Topologie STP, RSTP, MSTP Normen IEEE 802.3 10Base-T IEEE 802.3u 100Base-TX/100BASE-FX IEEE 802.3z Gigabit SX/LX IEEE 802.3ab Gigabit 1000T IEEE 802.3x Flow Control and Back pressure IEEE 802.3ad Port trunk with LACP IEEE 802.1d Spanning tree protocol IEEE 802.1w Rapid spanning tree protocol IEEE 802.1s Multiple spanning tree protocol IEEE 802.1p Class ofservice IEEE 802.1Q VLAN Tagging IEEE 802.1x Port Authentication Network Control IEEE 802.1ab LLDP IEEE 802.3af/at Power over Ethernet IEEE 802.az Energy Efficient Ethernet Typen/Merkmale RY-LGSP23-26/370 Vergleiche separates Datenblatt Switch mit 370W für PoE
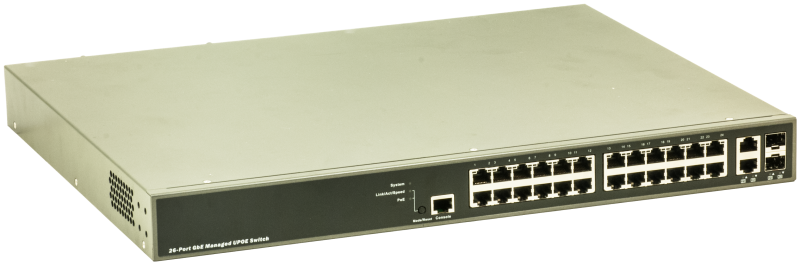
Dieser Layer-2/3 Switch mit weitreichenden L3-Funktionen wurde eigens für Anwendungen mit hoher Datenlast, wie z.B. Video over IP, Videostreaming auch in Verbindung mit Multicast entwickelt. Durch das PoE++ lassen sich IP-Kameras über das Datenkabel speisen. Mit den weitreichenden Managementmöglichkeiten lassen sich auch komplexe Netzwerkanforderungen erfüllen. Besonderheiten für Zugangskontrollen Aktive Überwachung der Komponenten Vom Switch über PoE gespeiste Komponenten werden dauernd überwacht. Bei einem Ausfall startet der Switch die Controller selbständig wieder neu. Gelingt dies nicht, setzt der Switch über SNMP eine Alarmmeldung ab. Aktive Überwachung der PoE-Speisung Wird z.B. durch eine defekte Komponente zu viel Leistung vom Switch verlangt, alarmiert der Switch über SNMP. Aktive Verwaltung der PoE-Leistung Beim Aufstarten des Switches können die einzelnen PoE-Ports zeitversetzt aufgestartet werden, um eine Überlastung der PoE-Netzteil zu verhindern. Weitere komponentenfreundliche Eigenschaften Extra hohe Backplaneleistung für eine ruckelfreie Übertragung bei voller Portbelegung. Jumbo Frames bis 9600Bytes werden auch bei 100MBit/s unterstützt. Portsicherheit durch MAC-Adressen Einschränkung. DMS DMS (Device Management System) Der Switch besitzt ein integriertes Netzwerküberwachungs- und Steuersystem, welches dem Nutzer auf sehr einfache Weise einen guten Überblick über das gesamte Netzwerk gibt. Dieses DMS-System hat die folgenden Eigenschaften: Grafische Netzwerkübersicht Die Ansicht der Netzwerktopologie erlaubt einen schnellen Überblick aller im Netzwerk vorhandenen Switche und Endgeräte wie z.B. IP-Kameras oder Server mit Angabe der IP-Adresse, der Geräteart und -Bezeichnung. Es können Pläne und Karten als Hintergrundbilder hinterlegt werden mit denen der Nutzer auch ohne Kenntnisse der IP-Struktur schnell auf bestimmte Netzwerkgeräte zugreifen kann, Gerätesuche Diese Funktion erlaubt es auch in grösseren Netzen gezielt auf ein bestimmtes Gerät zugreifen zu können. Neu hinzugefügte Geräte, wie z.B. eine ausgetauschte IP-Kamera werden sofort angezeigt, und erlauben dem Nutzer den sofortigen Zugriff ohne Kenntnis der IP-Adresse. Datenverkehr Anzeige Der Datenverkehr lässt sich pro Port über einer Zeitachse grafisch darstellen. Fehlerbehandlung und Sicherheit Netzwerkdiagnosen zwischen Master-Switch und angeschlossenen Endgeräten. Schutzmechanismen wie Datenraten-Begrenzung erlauben einen effektiven Schutz vor ungewollten Zugriffen. Mit IEEE802.3ah und IEEE802.1ag stehen Werkzeuge für die Strukturierung von Netzwerke zur Verfügung. Technische Daten Allgemeine Eigenschaften Speisespannung 100-240VAC, 50-60Hz Leistungsaufnahme Max. 40W (ohne PoE) 1'000W (mit PoE 920W) bei einfacher oder redundanter Speisung 2'000W (mit PoE 2 x 920W) bei redundanter Speisung MTBF 25°C: 182'061h 50°C: 66'683h Betriebstemperatur 0°C bis 40°C Verlustleistung 136BTU, Angabe ohne Berücksichtigung der PoE-Leistung. 340BTU bei maximaler PoE-Leistungsabgabe von 920W Abmessungen 442 x 211 x 44mm (BxTxH) Schnittstellen Kupfer Ports 26 x 10/100/1000TX, 45RJ, 24 davon mit PoE++ 802.3af/at/bt Maximale PoE-Leistung über alle Ports: 920W LWL-Ports 2 x 100/1000, SFP (Combo) Wir empfehlen die Verwendung unserer barox-SFPs. Die Kompatibilität unserer Geräte mit SFPs anderer Fabrikate wird von uns nicht geprüft und nicht garantiert. Konsolenport RS232, 115,2kBit/s, 8, N, 1, RJ45 Netzwerk Eigenschaften Backplane 52 GBit/s MAC-Tabelle 8k Konfiguration Konsole, Web GUI, SNMPv1, v2c und v3 PoE Management Porteinstellungen Port disable/enable. Auto-negotiation 10/100/1000Mbps. Flow Control disable/enable. Datenrate Kontrolle auf jedem Port. Max. Framesize, Power Control Port Statusanzeige Anzeige pro Port Geschwindigkeit Link Status, Flow Control Status. Auto negotiation status, trunk status. Layer3 Funktionen IPv4 und IPv6 Unicast: statisches Routing VLAN 802.1Q Tagged based VLAN, bis zu 255 VLAN-Gruppen, Q-in-Q, private VLAN Link Aggregation IEEE 802.3ad LACP / Static Trunk,unterstützt 18 Gruppen von 8-Port trunks oder static trunk QoS Traffic classification basiert, Strict priority und WRR, 4-level priority für Switching - Port Nummer - 802.1p priority - DS/TOS field in IP Packet Security SSH v1 und v2, SSL, 802.1X RADIUS, Port Security, ACL mit MAC, IP, MUlticast u.v.a. Multicast IGMP v1/v2/v3 snooping, bis 1024 Multicast Gruppen, Source-Specific Multicast, IGMP Proxy Topologie STP, RSTP, MSTP Normen IEEE 802.3 10Base-T IEEE 802.3u 100Base-TX/100BASE-FX IEEE 802.3z Gigabit SX/LX IEEE 802.3ab Gigabit 1000T IEEE 802.3x Flow Control and Back pressure IEEE 802.3ad Port trunk with LACP IEEE 802.1d Spanning tree protocol IEEE 802.1w Rapid spanning tree protocol IEEE 802.1s Multiple spanning tree protocol IEEE 802.1p Class ofservice IEEE 802.1Q VLAN Tagging IEEE 802.1x Port Authentication Network Control IEEE 802.1ab LLDP IEEE 802.3af/at/bt Power over Ethernet IEEE 802.az Energy Efficient Ethernet Typen/Merkmale RY-LGSPTR23-26 Switch mit 920W für PoE++ inkl. einem Speiseeinschub 920W RY-PS-TR920 Speiseeinschub mit 920W

Dieser Layer-2/3 Switch mit weitreichenden L3-Funktionen wurde eigens für Anwendungen mit hoher Datenlast, wie z.B. Video over IP, Video streaming auch in Verbindung mit Multicast entwickelt. Durch die hohe Anzahl an optischen Ports eignet sich der RY-LGSO25-24 speziell für die Anbindung von abgesetzten Standorten, wie z.B. IP-Kameras. Mit den weitreichenden Managementmöglichkeiten lassen sich auch komplexe Netzwerkanforderungen erfüllen. Besonderheiten für Zugangskontrollen Hohe Backplaneleistung für eine ruckelfreie Übertragung bei voller Portbelegung. Jumbo Frames bis 9600Bytes werden auch bei 100MBit/s unterstützt. Portsicherheit durch MAC-Adressen Einschränkung. DMS DMS (Device Management System) Der Switch besitzt ein integriertes Netzwerküberwachungs- und Steuersystem, welches dem Nutzer auf sehr einfache Weise einen guten Überblick über das gesamte Netzwerk gibt. Dieses DMS-System hat die folgenden Eigenschaften: Grafische Netzwerkübersicht Die Ansicht der Netzwerktopologie erlaubt einen schnellen Überblick aller im Netzwerk vorhandenen Switche und Endgeräte wie z.B. IP-Kameras oder Server mit Angabe der IP-Adresse, der Geräteart und -Bezeichnung. Es können Pläne und Karten als Hintergrundbilder hinterlegt werden mit denen der Nutzer auch ohne Kenntnisse der IP-Struktur schnell auf bestimmte Netzwerkgeräte zugreifen kann, Gerätesuche Diese Funktion erlaubt es auch in grösseren Netzen gezielt auf ein bestimmtes Gerät zugreifen zu können. Neu hinzugefügte Geräte, wie z.B. eine ausgetauschte IP-Kamera werden sofort angezeigt, und erlauben dem Nutzer den sofortigen Zugriff ohne Kenntnis der IP-Adresse. Datenverkehr Anzeige Der Datenverkehr lässt sich pro Port über einer Zeitachse grafisch darstellen. Fehlerbehandlung und Sicherheit Netzwerkdiagnosen zwischen Master-Switch und angeschlossenen Endgeräten. Schutzmechanismen wie Datenraten-Begrenzung erlauben einen effektiven Schutz vor ungewollten Zugriffen. Mit IEEE802.3ah und IEEE802.1ag stehen Werkzeuge für die Strukturierung von Netzwerke zur Verfügung. Technische Daten Allgemeine Eigenschaften Speisespannung 100-240VAC, 50-60Hz, und 48VDC, redundante Einspeisung möglich Leistungsaufnahme Max. 30W MTBF 25°C: 250'996h 60°C: 48'440h Betriebstemperatur -20°C bis 60°C Abmessungen 442 x 211 x 44mm (BxTxH) Schnittstellen Kupfer Ports 4 x 10/100/1000TX, RJ45, Combo LWL-Ports 24 x 100/1000, SFP Wir empfehlen die Verwendung unserer barox-SFPs. Die Kompatibilität unserer Geräte mit SFPs anderer Fabrikate wird von uns nicht geprüft und nicht garantiert. Konsolenport RS232, DB9 Inkl. Konsolenkabel Netzwerk Eigenschaften Backplane 48 Gbit/s MAC-Tabelle 32k Konfiguration Web GUI, SNMPv1, v2c und v3 PoE Management Porteinstellungen Port disable/enable. Auto-negotiation 10/100/1000Mbps. Flow Control disable/enable. Datenrate Kontrolle auf jedem Port. Max. Framesize, Power Control Port Statusanzeige Anzeige pro Port: Geschwindigkeit Link Status, Flow Control Status. Auto negotiation status, trunk status. Layer3 Funktionen IPv4 und IPv6 Unicast: statisches Routing VLAN 802.1Q Tagged based VLAN, bis zu 4k VLAN-IDs, Q-in-Q, private VLAN Link Aggregation IEEE 802.3ad LACP / Static Trunk,unterstützt 26 Gruppen von 4-Port trunks oder static trunk QoS Traffic classification basiert, Strict priority und WRR, 4-level priority für Switching - Port Nummer - 802.1p priority- DS/TOS field in IP Packet Security SSH, SSL, 802.1X RADIUS, Port Security, ACL mit MAC, IP, Multicast etc. Benutzerauthetifizierung mit privatem Schlüssel Multicast IGMP v1/v2 snooping, bis 1024 Multicast Gruppen, Source-Specific Multicast, IGMP Proxy Topologie STP, RSTP, MSTP Normen IEEE 802.3 10Base-T IEEE 802.3u 100Base-TX/100BASE-FX IEEE 802.3z Gigabit SX/LX IEEE 802.3ab Gigabit 1000T IEEE 802.3x Flow Control and Back pressure IEEE 802.3ad Port trunk with LACP IEEE 802.1d Spanning tree protocol IEEE 802.1w Rapid spanning tree protocol IEEE 802.1s Multiple spanning tree protocol IEEE 802.1p Class ofservice IEEE 802.1Q VLAN Tagging IEEE 802.1x Port Authentication Network Control IEEE 802.1ab LLDP Typen/Merkmale RY-LGSO25-24

Dieser Layer-2/3 Switch mit weitreichenden L3-Funktionen wurde eigens für Anwendungen mit hoher Datenlast, wie z.B. Video over IP, Video streaming auch in Verbindung mit Multicast entwickelt. Durch die hohe Anzahl an optischen Ports eignet sich der RY-LGSO25-28 speziell für die Anbindung von abgesetzten Standorten, wie z.B. IP-Kameras. Mit den weitreichenden Managementmöglichkeiten lassen sich auch komplexe Netzwerkanforderungen erfüllen. Besonderheiten für Zutrittskontrollen Extra hohe Backplaneleistung für eine ruckelfreie Übertragung bei voller Portbelegung. Jumbo Frames bis 9600Bytes werden auch bei 100MBit/s unterstützt. Portsicherheit durch MAC-Adressen Einschränkung. DMS DMS (Device Management System) Der Switch besitzt ein integriertes Netzwerküberwachungs- und Steuersystem, welches dem Nutzer auf sehr einfache Weise einen guten Überblick über das gesamte Netzwerk gibt. Dieses DMS-System hat die folgenden Eigenschaften: Grafische Netzwerkübersicht Die Ansicht der Netzwerktopologie erlaubt einen schnellen Überblick aller im Netzwerk vorhandenen Switche und Endgeräte wie z.B. IP-Kameras oder Server mit Angabe der IP-Adresse, der Geräteart und -Bezeichnung. Es können Pläne und Karten als Hintergrundbilder hinterlegt werden mit denen der Nutzer auch ohne Kenntnisse der IP-Struktur schnell auf bestimmte Netzwerkgeräte zugreifen kann. Gerätesuche Diese Funktion erlaubt es auch in grösseren Netzen gezielt auf ein bestimmtes Gerät zugreifen zu können. Neu hinzugefügte Geräte, wie z.B. eine ausgetauschte IP-Kamera werden sofort angezeigt, und erlauben dem Nutzer den sofortigen Zugriff ohne Kenntnis der IP-Adresse. Datenverkehr Anzeige Der Datenverkehr lässt sich pro Port über einer Zeitachse grafisch darstellen. Fehlerbehandlung und Sicherheit Netzwerkdiagnosen zwischen Master-Switch und angeschlossenen Endgeräten. Schutzmechanismen wie Datenraten-Begrenzung erlauben einen effektiven Schutz vor ungewollten Zugriffen. Mit IEEE802.3ah und IEEE802.1ag stehen Werkzeuge für die Strukturierung von Netzwerke zur Verfügung. Technische Daten Allgemeine Eigenschaften Speisespannung 100-240VAC, 50-60Hz, und 48VDC, redundante Einspeisung möglich Leistungsaufnahme Max. 30W MTBF 25°C: 196'049h 40°C: 46'583h 50°C: 42'690h 60°C: 38'246h Betriebstemperatur -20°C bis 60°C Verlustleistung 102BTU Abmessungen 442 x 212 x 44mm Schnittstellen Kupfer Ports 4 x 10/100/1000TX, RJ45 LWL-Ports 24 x 100/1000, SFP 4 x 1G/10G, SFP/SFP+ Wir empfehlen die Verwendung unserer barox-SFPs. Die Kompatibilität unserer Geräte mit SFPs anderer Fabrikate wird von uns nicht geprüft und nicht garantiert. Konsolenport RS232, DB9 Inkl. Konsolenkabel Netzwerk Eigenschaften Backplane 128 GBit/s MAC-Tabelle 32k Konfiguration Konsole, Web GUI, SNMPv1, v2c und v3 PoE Management Porteinstellungen Port disable/enable. Auto-negotiation 10/100/1000Mbps. Flow Control disable/enable. Datenrate Kontrolle auf jedem Port. Max. Framesize, Power Control Port Statusanzeige Anzeige pro Port: Geschwindigkeit Link Status, Flow Control Status. Auto negotiation status, trunk status. Layer3 Funktionen IPv4 und IPv6 Unicast: statisches Routing VLAN 802.1Q Tagged based VLAN, bis zu 255 VLAN-Gruppen, Q-in-Q, private VLAN Link Aggregation IEEE 802.3ad LACP / Static Trunk,unterstützt 18 Gruppen von 8-Port trunks oder static trunk QoS Traffic classification basiert, Strict priority und WRR, 4-level priority für Switching - Port Nummer - 802.1p priority- DS/TOS field in IP Packet Security SSH, SSL, 802.1X RADIUS, Port Security, ACL mit MAC, IP, MUlticast u.v.a. Benutzerauthetifizierung mit privatem Schlüssel Multicast IGMP v1/v2/v3 snooping, bis 1024 Multicast Gruppen, Source-Specific Multicast, IGMP Proxy Topologie STP, RSTP, MSTP Normen IEEE 802.3 10Base-T IEEE 802.3u 100Base-TX/100BASE-FX IEEE 802.3z Gigabit SX/LX IEEE 802.3ab Gigabit 1000T IEEE 802.3x Flow Control and Back pressure IEEE 802.3ad Port trunk with LACP IEEE 802.1d Spanning tree protocol IEEE 802.1w Rapid spanning tree protocol IEEE 802.1s Multiple spanning tree protocol IEEE 802.1p Class ofservice IEEE 802.1Q VLAN Tagging IEEE 802.1x Port Authentication Network Control IEEE 802.1ab LLDP IEEE 802.az Energy Efficient Ethernet EMV: EN 60950-1: 2006 EN 55022: 2006 +A1: 2007 / CISPR 22:2005 +A1:2005 / AS/NZS CISPR 22:2009 EN 61000-3-2: 2006 +A1: 2009 +A2: 2003 EN 61000-3-3: 2008 EN 55024:1998 +A1: 2001 +A2: 2003 / CISPR 24: 1997 +A1: 2001 +A2: 2002 EN 61000-4-2: 2009 EN 61000-4-3: 2006 +A1: 2008 EN 61000-4-5: 2006 EN 61000-4-6: 2009 EN 61000-4-8: 2010 EN 6100-4-11: 2004 Typen/Merkmale RY-LGSO25-28

Dieser Layer-2/3 Switch mit weitreichenden L3-Funktionen wurde eigens für Anwendungen mit hoher Datenlast, wie z.B. Video over IP, Videostreaming auch in Verbindung mit Multicast entwickelt. Die kompakte Bauform und die reduzierte Portzahl machen diesen Switch ideal für kleinere Anlagen oder als abgesetzte Einheit in einem grösseren Verbund. Mit den weitreichenden Managementmöglichkeiten lassen sich auch komplexe Netzwerkanforderungen erfüllen. Besonderheiten für Zugangskontrollen Komponentenfreundliche Eigenschaften Extra hohe Backplaneleistung für eine ruckelfreie Übertragung bei voller Portbelegung. Jumbo Frames bis 9600Bytes werden auch bei 100MBit/s unterstützt. Portsicherheit durch MAC-Adressen Einschränkung. DMS DMS (Device Management System) Der Switch besitzt ein integriertes Netzwerküberwachungs- und Steuersystem, welches dem Nutzer auf sehr einfache Weise einen guten Überblick über das gesamte Netzwerk gibt. Dieses DMS-System hat die folgenden Eigenschaften: Grafische Netzwerkübersicht Die Ansicht der Netzwerktopologie erlaubt einen schnellen Überblick aller im Netzwerk vorhandenen Switche und Endgeräte wie z.B. IP-Kameras oder Server mit Angabe der IP-Adresse, der Geräteart und -Bezeichnung. Es können Pläne und Karten als Hintergrundbilder hinterlegt werden mit denen der Nutzer auch ohne Kenntnisse der IP-Struktur schnell auf bestimmte Netzwerkgeräte zugreifen kann. Gerätesuche Diese Funktion erlaubt es auch in grösseren Netzen gezielt auf ein bestimmtes Gerät zugreifen zu können. Neu hinzugefügte Geräte, wie z.B. eine ausgetauschte IP-Kamera werden sofort angezeigt, und erlauben dem Nutzer den sofortigen Zugriff ohne Kenntnis der IP-Adresse. Datenverkehr Anzeige Der Datenverkehr lässt sich pro Port über einer Zeitachse grafisch darstellen. Fehlerbehandlung und Sicherheit Netzwerkdiagnosen zwischen Master-Switch und angeschlossenen Endgeräten. Schutzmechanismen wie Datenraten-Begrenzung erlauben einen effektiven Schutz vor ungewollten Zugriffen. Mit IEEE802.3ah und IEEE802.1ag stehen Werkzeuge für die Strukturierung von Netzwerke zur Verfügung. Technische Daten Allgemeine Eigenschaften Speisespannung 100-240VAC, 50-60Hz Leistungsaufnahme Max. 25W MTBF 25°C: 595'825h 50°C: 271'556h Betriebstemperatur 0°C bis 40°C Abmessungen 220 x 134 x 44mm (BxTxH) Schnittstellen Kupfer Ports 10 x 10/100/1000TX, RJ45 LWL-Ports 2 x 100/1000, SFP oder 10/100/1000TX, RJ45 (Combo) Wir empfehlen die Verwendung unserer barox-SFPs. Die Kompatibilität unserer Geräte mit SFPs anderer Fabrikate wird von uns nicht geprüft und nicht garantiert. Konsolenports 1 x RS232, RJ45 Netzwerk Eigenschaften Backplane 20 GBit/s MAC-Tabelle 32k Konfiguration Konsole, Web GUI, SNMPv1, v2c und v3 PoE Management Porteinstellungen Port disable/enable. Auto-negotiation 10/100/1000Mbps. Flow Control disable/enable. Datenrate Kontrolle auf jedem Port. Max. Framesize, Power Control Port Statusanzeige Anzeige pro Port: Geschwindigkeit Link Status, Flow Control Status. Auto negotiation status, trunk status. Layer3 Funktionen IPv4 und IPv6 Unicast: statisches Routing VLAN 802.1Q Tagged based VLAN, bis zu 255 VLAN-Gruppen, Q-in-Q, private VLAN Link Aggregation IEEE 802.3ad LACP / Static Trunk,unterstützt 18 Gruppen von 8-Port trunks oder static trunk QoS Traffic classification basiert, Strict priority und WRR, 4-level priority für Switching - Port Nummer - 802.1p priority- DS/TOS field in IP Packet Security SSH, SSL, 802.1X RADIUS, Port Security, ACL mit MAC, IP, Multicast u.v.a. Benutzerauthetifizierung mit privatem Schlüssel Multicast IGMP v1/v2/v3 snooping, bis 1024 Multicast Gruppen, Source-Specific Multicast, IGMP Proxy Topologie STP, RSTP, MSTP Normen IEEE 802.3 10Base-T IEEE 802.3u 100Base-TX/100BASE-FX IEEE 802.3z Gigabit SX/LX IEEE 802.3ab Gigabit 1000T IEEE 802.3x Flow Control and Back pressure IEEE 802.3ad Port trunk with LACP IEEE 802.1d Spanning tree protocol IEEE 802.1w Rapid spanning tree protocol IEEE 802.1s Multiple spanning tree protocol IEEE 802.1p Class ofservice IEEE 802.1Q VLAN Tagging IEEE 802.1x Port Authentication Network Control IEEE 802.1ab LLDP IEEE 802.az Energy Efficient Ethernet Typen/Merkmale RY-LGS23-10G RY-19‘‘-Winkel Winkelpaar für die Befestigung des RY-GSP23-10G in einem 19"-Rahmen Im Lieferumfang enthalten

Dieser Layer-2/3 Switch mit weitreichenden L3-Funktionen wurde eigens für Anwendungen mit hoher Datenlast, wie z.B. Video over IP, Video streaming auch in Verbindung mit Multicast entwickelt. Durch das PoE lassen sich Controller über das Datenkabel speisen. Die kompakte Bauform und die reduzierte Portzahl machen diesen Switch ideal für kleinere Anlagen oder als abgesetzte Einheit in einem grösseren Verbund. Mit den weitreichenden Managementmöglichkeiten lassen sich auch komplexe Netzwerkanforderungen erfüllen.Besonderheiten für ZugangskontrolleAktive Überwachung der KomponentenVom Switch über PoE gespeiste Komponenten werden dauernd überwacht. Bei einem Kamera-Ausfall startet der Switch den Controller selbständig wieder neu. Gelingt dies nicht, setzt der Switch über SNMP eine Alarmmeldung ab. Aktive Überwachung der PoE-SpeisungWird z.B. durch eine defekte Kamera zu viel Leistung vom Switch verlangt, alarmiert der Switch über SNMP. Aktive Verwaltung der PoE-LeistungBeim Aufstarten des Switches können die einzelnen PoE-Ports zeitversetzt aufgestartet werden, um eine Überlastung der PoE-Netzteil zu verhindern. Aktive erhöhte SicherheitDer Switch besitzt u.a. die Möglichkeit, einen privaten Authentifizierungsschlüssel zu speichern, mit dem der Zugriff zum-Management nur durch PCs und Server möglich ist, die den passenden Schlüssel besitzen. Weitere CyberSecurity-Eigenschaften sind MAC Locking, ACL-Liste, TACAS+Radius Server Kompatibilität, Multiple User Control.Weitere EigenschaftenExtra hohe Backplaneleistung für eine rucklefreie Videoübertragung bei voller Portbelegung. Jumbo Frames bis 9600Bytes werden auch bei 100MBit/s unterstützt. Portsicherheit durch MAC-Adressen Einschränkung. DMSDMS (Device Management System)Der Switch besitzt ein integriertes Netzwerküberwachungs- und Steuersystem, welches dem Nutzer auf sehr einfache Weise einen guten Überblick über das gesamte Netzwerk gibt. Dieses DMS-System hat die folgenden Eigensachften:Technische DatenAllgemeine EigenschaftenSpeisespannung100-240VAC, 50-60HzLeistungaufnahmeMax. 40W (ohne PoE) / 170W (mit PoE)MTBF25°C: 590'225h40°C: 356'296hBetriebstemperatur0°C bis 40°CAbmessungen220 x 243 x 44mm (BxTxH)SchnittstellenKupfer Ports8 x 10/100/1000TX, PoE+, RJ45Maximale PoE-Leistung über alle Ports: 130WLWL-Ports2 x 100/1000, SFP oder 10/100/1000TX, RJ45 (Combo)Wir empfehlen die Verwendung unserer barox-SFPs. Die Kompatibilität unserer Geräte mit SFPs anderer Fabrikate wird von uns nicht geprüft und nicht garantiert.Konsolenport1 x RS232, RJ45Netzwerk Eigenschaften Backplane20GBit/sMAC-Tabelle32kKonfigurationKonsole, Web GUI, SNMPv1, v2c und v3PoE ManagementPorteinstellungenPort disable/enable. Auto-negotiation 10/100/1000Mbps. Flow Control disable/enable. Datenrate Kontrolle auf jedem Port. Max. Framesize, Power ControlPort StatusanzeigeAnzeige pro Port: Geschwindigkeit Link Status, Flow Control Status. Auto negotiation status, trunk status.Layer3 FunktionenIPv4 und IPv6 Unicast: statisches RoutingVLAN802.1Q Tagged based VLAN, bis zu 255 VLAN-Gruppen, Q-in-Q, private VLANLink AggregationIEEE 802.3ad LACP / Static Trunk,unterstützt 18 Gruppen von 8-Port trunks oder static trunkQoSTraffic classification basiert, Strict priority und WRR, 4-level priority für Switching- Port Nummer- 802.1p priority- DS/TOS field in IP PacketSecuritySSH, SSL, 802.1X RADIUS, Port Security, ACL mit MAC, IP, Multicast Benutzerauthetifizierung mit privatem SchlüsselMulticastIGMP v1/v2/v3 snooping, bis 1024 Multicast Gruppen, Source-Specific Multicast, IGMP ProxyTopologieSTP, RSTP, MSTPNormen IEEE 802.3 10Base-T IEEE 802.3u 100Base-TX/100BASE-FX IEEE 802.3z Gigabit SX/LX IEEE 802.3ab Gigabit 1000T IEEE 802.3x Flow Control and Back pressure IEEE 802.3ad Port trunk with LACP IEEE 802.1d Spanning tree protocol IEEE 802.1w Rapid spanning tree protocol IEEE 802.1s Multiple spanning tree protocol IEEE 802.1p Class ofservice IEEE 802.1Q VLAN Tagging IEEE 802.1x Port Authentication Network Control IEEE 802.1ab LLDP IEEE 802.3af/at Power over Ethernet IEEE 802.az Energy Efficient Ethernet

Dieser Layer-2/3 Switch mit weitreichenden L3-Funktionen wurde eigens für Anwendungen mit hoher Datenlast, wie Video over IP, Videostreaming auch in Verbindung mit Multicast entwickelt. Der Switch besitzt weitreichende Sicherheitsfunktionen, die sowohl den Switch selbst als auch den Netzwerkverkehr schützen. Durch das PoE lassen sich IP-Kameras über das Datenkabel speisen. Die kompakte Bauform und die reduzierte Portzahl machen diesen Switch ideal für kleinere Anlagen oder als abgesetzte Einheit in einem grösseren Verbund. Mit den weitreichenden Managementmöglichkeiten lassen sich auch komplexe Netzwerkanforderungen erfüllen. Besonderheiten für Zugangskontrollen Aktive Überwachung der Komponenten Der Switch überwacht über PoE gespeiste Komponenten kontinuierlich. Bei einem Ausfall startet der Switch den Controller selbständig wieder neu. Gleichzeitig setzt der Switch eine SNMP-Meldung ab. Aktive Überwachung der PoE-Speisung Wird z.B. durch eine defekte Kamera zu viel Leistung vom Switch verlangt, alarmiert der Switch über SNMP. Fällt das separate PoE-Netzteil aus, funktioniert der Switch weiter und kann den Fehler alarmieren. Aktive Verwaltung der PoE-Leistung Beim Aufstarten des Switches können die einzelnen PoE-Ports zeitversetzt aufgestartet, um eine Überlastung der PoE-Netzteile zu verhindern. Aktive Einbindung des Switches in Video Management Systeme Für die verbreiteten Videomanagement Systeme Milestone und Siveillance Video gibt es SW-Module, die eine direkte Einbindung des Switch-Managements und des DMS in diese VMS erlauben. Unterbruchfreie PoE-Speisung Die PoE-Speisung der PDs wird bei einem Reboot des Switches nicht unterbrochen. Jumbo Frames auch bei 100 Mbit/s Jumbo Frames bis 10'240Bytes werden auch bei 100MBit/s unterstützt. Weitere Informationen Spezielle Eigenschaften Der Switch hat weitreichende Sicherheitsfunktionen. Z.B. erlaubt das ACL nicht nur den Switch selbst, sondern auch den Verkehr im Netzwerk zu schützen. Non-Stop PoE: Bei einem Neustart des Switches wird die PoE-Speisung der angeschlossenen Kameras nicht unterbrochen. Sobald der Switch wieder funktionsfähig ist, sind es auch die Kamerabilder. Systemhinweise Der Switch unterstützt PTP, precision time protocol nach IEEE1588 v2 und IEC 61588. Diese Funktion wird u.a. in der industriellen Automation, in professionellen Audio-Video-Anwendungen für das Audio-Video-Bridging und in der Telekommunikation verwendet. DMS DMS (Device Management System) Der Switch besitzt ein integriertes Netzwerküberwachungs- und Steuersystem, das dem Nutzer auf sehr einfache Weise einen guten Überblick über das gesamte Netzwerk gibt. Dieses DMS-System hat die folgenden Eigenschaften: Grafische Netzwerkübersicht Die Ansicht der Netzwerktopologie erlaubt einen schnellen Überblick aller im Netzwerk vorhandenen Switche und Endgeräte wie z.B. IP-Kameras oder Server mit Angabe der IP-Adresse, der Geräteart und -bezeichnung. Es können Pläne und Karten als Hintergrundbilder hinterlegt werden, mit denen der Nutzer auch ohne Kenntnisse der IP-Struktur schnell auf bestimmte Netzwerkgeräte zugreifen kann. Gerätesuche Diese Funktion erlaubt es auch in grösseren Netzen gezielt auf ein bestimmtes Gerät zugreifen zu können. Neu hinzugefügte Geräte, wie z.B. eine ausgetauschte IP-Kamera, werden sofort angezeigt und erlauben dem Nutzer den sofortigen Zugriff ohne Kenntnis der IP-Adresse. Datenverkehr Anzeige Der Datenverkehr lässt sich pro Port über eine Zeitachse grafisch darstellen. Fehlerbehandlung und Sicherheit Netzwerkdiagnosen zwischen Master-Switch und angeschlossenen Endgeräten. Schutzmechanismen wie Datenratenbegrenzung erlauben einen effektiven Schutz vor ungewollten Zugriffen. Mit IEEE802.3ah und IEEE802.1ag stehen Werkzeuge für die Strukturierung von Netzwerken zur Verfügung. Technische Daten Allgemeine Eigenschaften Speisespannung 100-240VAC, 50-60Hz Leistungsaufnahme Max. 40W (ohne PoE) / 290W (mit PoE) MTBF 25°C: 334'272h 50°C: 97'070h Betriebstemperatur 0°C bis 50°C Abmessungen 220 x 242 x 44mm (BxTxH) Gewicht 2,3 kg Schnittstellen Kupfer Ports 8 x 10/100/1000TX, PoE+, RJ45 Maximale PoE-Leistung über alle Ports: 250W LWL-Ports 2 x SFP/SFP+, 1G/10G Wir empfehlen die Verwendung unserer barox-SFPs. Die Kompatibilität unserer Geräte mit SFPs anderer Konsolenport 1 x RS232, RJ45 Netzwerk Eigenschaften Management HTTP/HTTPS, SSH, Telnet Client, IPv6 Management SNMP v1, v2c, v3 unterstützt Traps und USM DHCP Client / DHCPv6 Client DHCP Server PTP, Precision Time Protocol, IEEE1588 v2 Embedded RMON-Agent unterstützt die RMON-Gruppen 1,2,3,9 (Historie, Statistik, Alarme und Ereignisse) für verbessertes Traffic-Management, Überwachung und Analyse Backplane 56Gbit/s MAC-Tabelle 16k Konfiguration Web GUI, DMS, SNMPv1, v2c und v3, Konsole, Telnet, RMON Einzelne Managementzugänge können deaktiviert werden PoE Management Port-Konfiguration Unterstützt die PoE-Konfigurationsfunktion pro Port. PoE-Scheduling Unterstützt pro Port PoE-Scheduling zum Ein-/Ausschalten der PoE-Geräte (PDs). Automatische Überprüfung Überprüfen des Verbindungsstatus der PDs. Neustart der PDs, wenn es keine Antworten gibt. Leistungsverzögerung Die PoE-Ports können zeitverzögert eingeschaltet werden, um den Switch vor Überlast zu schützen. Non-Stop PoE, Soft Reboot Der Switch versorgt die PDs auch während des Soft-Reboots mit Strom. Porteinstellungen Port disable/enable, Autonegotiation 10/100/1000Mbps, Flow Control disable/enable, Datenratenkontrolle auf jedem Port, max. Framesize, Power Control Port Statusanzeige Anzeige pro Port: Geschwindigkeit, Link Status, Flow Control Status, Autonegotiation Status, Trunk Status Layer3 Funktionen IPv4 und IPv6 Unicast: statisches Routing Kommunikations-redundanz Standard Spanning Tree (STP), IEEE802.1d Rapid Spanning Tree (RSTP), IEEE802.w Multiple Spanning Tree (MSTP), IEEE802.1s Ethernet Linear Protection Switching (ELPS), ITU-T G.8031 Ethernet Ring Protection Switching, (ERPS), ITU-T G.8032 VLAN Tag-basiertes VLAN nach 802.1Q Unterstützt bis zu 4K-VLANs gleichzeitig (von 4096 VLAN-IDs) Port-basiertes VLAN Ein Portmitglied eines VLANs kann zu anderen isolierten Ports desselben VLANs und privaten VLANs isoliert werden. Privater VLAN-Edge (PVE) Private VLANs basieren auf der Quellportmaske und es gibt keine Verbindungen zu VLANs. Das bedeutet, dass VLAN-IDs und private VLAN-IDs identisch sein können. Voice VLAN Die Voice VLAN-Funktion ermöglicht die Weiterleitung des Sprachverkehrs auf dem Voice VLAN. Gast-VLAN Mit der IEEE 802.1X-Gast-VLAN-Funktion kann ein Gast-VLAN für jeden 802.1X-Port auf dem Gerät konfiguriert werden, um nicht-802.1X-konforme Clients mit eingeschränkten Diensten zu versorgen. Q-in-Q (double tag) VLAN Damit lassen sich spezifische Anforderungen an VLAN-IDs und die Anzahl der zu unterstützenden VLANs einstellen. 802.1v-Protokoll-VLAN Die Klassifizierung mehrerer Protokolle in ein einzelnes VLAN erzwingt oft VLAN-Grenzen, die für einige der Protokolle ungeeignet sind. Dies erfordert das Vorhandensein einer Nicht-Standard-Einheit, die die Rahmen mit den Protokollen, für die die VLAN-Grenzen ungeeignet sind, zwischen VLANs weiterleitet. MAC-basiertes VLAN Die MAC-basierte VLAN-Funktion ermöglicht es, eingehende unmarkierte Pakete einem VLAN zuzuordnen und so den Verkehr auf der Grundlage der Quell-MAC-Adresse des Pakets zu klassifizieren. IP-Subnetz-basiertes VLAN In einem IP-Subnetz-basierten VLAN werden alle Endarbeitsplätze in einem IP-Subnetz dem selben VLAN zugewiesen. In diesem VLAN können Benutzer ihre Arbeitsstationen verschieben, ohne ihre Netzwerkadressen neu konfigurieren zu müssen. Management-VLAN Management-VLAN wird für die Verwaltung des Switches von einem entfernten Standort aus unter Verwendung von Protokollen wie Telnet, SSH, SNMP, Syslog usw. verwendet. Link Aggregation IEEE 802.3ad LACP / Static Trunk, unterstützt fünf Gruppen von 16-Port Trunks oder Static Trunk. QoS Hardware-Warteschlange Unterstützt acht Hardware-Warteschlangen. Klassifikation Portbasiert: Verkehrs-QoS nach Port 802.1p: Die auf VLAN-Priorität basierende Schicht 2 CoS QoS Dienstklasse ist ein Parameter, der in Daten- und Sprachprotokollen verwendet wird, um die Arten von Nutzlasten zu unterscheiden, die in dem übertragenen Paket enthalten sind. DSCP-basierte differenzierte Dienste (DiffServ) Schicht 3 DSCP-QoS: IP-Pakete können entweder einen IP-Prioritätswert (IPP) oder einen DSCP-Wert (Differentiated Services Code Point) tragen. QoS unterstützt die Verwendung beider Werte, da DSCP-Werte abwärtskompatibel mit IP-Prioritätswerten sind. Klassifizierung und Neumarkierung von TCP/IP-ACLs: QoS durch ACL Rate-Limiting Ingress-Policer Egress-Shaping und Geschwindigkeitskontrolle pro Port Scheduling Strikte Priorität und gewichteter Round-Robin (WRR): Weighted Round Robin ist ein Planungsalgorithmus, der die den Warteschlangen zugewiesenen Gewichte verwendet, um zu bestimmen, wie viele Daten aus einer Warteschlange geleert werden, bevor sie in die nächste Warteschlange verschoben werden. Security Zertifizierte Authentifizierung Es kann ein privater HTTPS-Schlüssel für den Managementzugang hinterlegt werden. Benutzerverwaltung Die Rechte der Benutzer können in bis zu 15 Ebenen frei eingestellt werden. ACL Der Switch erlaubt bis zu 512 Einträge. Drop- oder Ratenbeschränkung basierend auf Quell-/Ziel-MAC-/IP-Adresse oder VLAN-ID. Pro Port können Regeln und Bedingungen für eingehende Pakete festgelegt werden. Die Regeln umfassen Protokolle, IP-Ports und Adressbereiche. Die Regeln können wahlweise nach dem Berechtigungs- oder dem Ausschlussverfahren festgelegt werden. Kriterien sind: TCP/ UDP Quell- und Ziel-Ports, 802.1p-Priorität, Ethernet-Typ, ICMP-Paket (Internet Control Message Protocol). Port Sicherheit MAC-Adressenverwaltung pro Port und IP-Source-Guard: Die MAC-Adresse kann in Kombination mit der IP-Adresse geprüft werden. Storm Control Verhindert, dass der Verkehr in einem LAN durch eine Broadcast-, Multicast- oder Unicast-Flut auf einem Port gestört wird. RADIUS Authentication, 802.1X Autorisierung und Abrechnung, MD5-Hash, Gast-VLAN, Einzel-/Mehrfach-Host-Modus und Einzel-/Mehrfachsitzungen Unterstützt IGMP-RADIUS-basiertes 802.1X Dynamische VLAN-Zuweisung TACACS+ Authentifizierung Der Switch unterstützt die TACACS+-Authentifizierung. Switch als Client. Secure Shell (SSH) SSH sichert den Telnet-Verkehr in oder aus dem Switch, SSH v1 und v2 werden unterstützt Secure Socket Layer (SSL) SSL verschlüsselt den HTTP-Verkehr und ermöglicht so einen erweiterten sicheren Zugriff auf die browserbasierte Management-GUI im Switch. HTTPS & SSL (Secured Web) Hyper Text Transfer Protocol Secure (HTTPS) ist die sichere Version von HTTP. BPDU Guard Der BPDU Wächter, eine Erweiterung von STP, entfernt einen Knoten, der BPDUs zurück ins Netzwerk reflektiert. Er setzt die Grenzen der STP Domäne durch und hält die aktive Topologie vorhersehbar, indem er keine Netzwerkgeräte hinter einem BPDU Guard-fähigen Port an STP teilnehmen lässt. DHCP Snooping Mit DHCP Snooping besitzt der Switch eine Funktion, die als Firewall zwischen nicht vertrauenswürdigen Hosts und vertrauenswürdigen DHCP Servern fungiert. Loop Protection Mit der Loop Protection werden unbekannte Unicast-, Broadcast- und Multicastschleifen in Layer-2-Switching-Konfigurationen verhindert. Multicast IGMP v1/v2/v3 Snooping IGMP beschränkt den bandbreitenintensiven Multicast Verkehr auf die Antragsteller. Unterstützt 1024 Multicast Gruppen. IGMP Querier IGMP Querier wird zur Unterstützung einer Layer-2-Multicast-Domäne von Snooping Switches verwendet, wenn kein Multicast Router vorhanden ist. IGMP Proxy IGMP Snooping mit Proxy-Berichterstellung oder Berichtsunterdrückung filtert IGMP-Pakete aktiv, um die Last auf dem Multicast Router zu reduzieren. MLD v1/v2 Snooping Liefert IPv6-Multicast-Pakete nur an die erforderlichen Empfänger. Multicast VLAN Registrierung (MVR) Ein dediziertes, manuell konfiguriertes VLAN, das so genannte Multicast VLAN, um Multicast Verkehr über ein Layer-2-Netzwerk in Verbindung mit IGMP Snooping weiterzuleiten. Normen IEEE 802.3 10Base-T IEEE 802.3u 100Base-TX/100BASE-FX IEEE 802.3z Gigabit SX/LX IEEE 802.3ab Gigabit 1000T IEEE 802.3x Flow Control and Back pressure IEEE 802.3ad Port trunk with LACP IEEE 802.1d Spanning tree protocol IEEE 802.1w Rapid spanning tree protocol IEEE 802.1s Multiple spanning tree protocol IEEE 802.1p Class ofservice IEEE 802.1Q VLAN Tagging IEEE 802.1x Port Authentication Network Control IEEE 802.1ab LLDP IEEE 802.3af/at Power over Ethernet IEEE 802.az Energy Efficient Ethernet IEEE 1588 v2 PTP Precisison Time Protocol Typen/Merkmale RY-LGSP8-10 RY-19‘‘-Winkel Winkelpaar für die Befestigung des RY-LGSP28-10 in einem 19‘‘-Rahmen. Im Lieferumfang enthalten.

Dieser Layer-2 und Layer-3 Switch wurde eigens für Anwendungen mit hoher Datenlast, wie z.B. Video over IP, Video streaming auch in Verbindung mit Multicast entwickelt. Der Switch besitzt weitreichende Sicherheitsfunktionen, die sowohl den Switch selbst als auch den Netzwerkverkehr schützen. Durch das PoE lassen sich IP-Kameras über das Datenkabel speisen. Mit den weitreichenden Managementmöglichkeiten lassen sich auch komplexe Netzwerkanforderungen erfüllen. Besonderheiten für Zugangskontrollen Aktive Überwachung der Komponenten Der Switch überwacht über PoE gespeiste Komponenten kontinuierlich. Bei einem Ausfall startet der Switch den Controller selbständig wieder neu. Gleichzeitig setzt der Switch eine SNMP-Meldung ab. Aktive Überwachung der PoE-Speisung Wird z.B. durch eine defekte Kamera zu viel Leistung vom Switch verlangt, alarmiert der Switch über SNMP. Aktive Verwaltung der PoE-Leistung Beim Aufstarten des Switches können die einzelnen PoE-Ports zeitversetzt aufgestartet, um eine Überlastung der PoE-Netzteile zu verhindern. Aktive Einbindung des Switches in Video Management Systeme Für die verbreiteten Videomanagement Systeme Milestone und Siveillance Video gibt es SW-Module, die eine direkte Einbindung des Switch-Managements und des DMS in diese VMS erlauben. Unterbruchfreie PoE-Speisung Die PoE-Speisung der PDs wird bei einem Reboot des Switches nicht unterbrochen. Jumbo Frames auch bei 100 Mbit/s Jumbo Frames bis 10'240Bytes werden auch bei 100MBit/s unterstützt. Weitere Informationen Spezielle Eigenschaften Der Switch hat weitreichende Sicherheitsfunktionen. Z.B. erlaubt das ACL nicht nur den Switch selbst, sondern auch den Verkehr im Netzwerk zu schützen. Non-Stop PoE: Bei einem Neustart des Switches wird die PoE-Speisung der angeschlossenen Kameras nicht unterbrochen. Sobald der Switch wieder funktionsfähig ist, sind es auch die Kamerabilder. DMS DMS (Device Management System) Der Switch besitzt ein integriertes Netzwerküberwachungs- und Steuersystem, das dem Nutzer auf sehr einfache Weise einen guten Überblick über das gesamte Netzwerk gibt. Dieses DMS-System hat die folgenden Eigenschaften: Grafische Netzwerkübersicht Die Ansicht der Netzwerktopologie erlaubt einen schnellen Überblick aller im Netzwerk vorhandenen Switche und Endgeräte, wie IP-Kameras oder Server mit Angabe der IP-Adresse, der Geräteart und -bezeichnung. Es können Pläne und Karten als Hintergrundbilder hinterlegt werden, mit denen der Nutzer auch ohne Kenntnisse der IP-Struktur schnell auf bestimmte Netzwerkgeräte zugreifen kann. Gerätesuche Diese Funktion erlaubt es auch in grösseren Netzen gezielt auf ein bestimmtes Gerät zugreifen zu können. Neu hinzugefügte Geräte, wie z.B. eine ausgetauschte IP-Kamera, werden sofort angezeigt und erlauben dem Nutzer den sofortigen Zugriff ohne Kenntnis der IP-Adresse. Datenverkehr Anzeige Der Datenverkehr lässt sich pro Port über eine Zeitachse grafisch darstellen. Fehlerbehandlung und Sicherheit Netzwerkdiagnosen zwischen Master-Switch und angeschlossenen Endgeräten. Schutzmechanismen wie Datenratenbegrenzung erlauben einen effektiven Schutz vor ungewollten Zugriffen. Mit IEEE802.3ah und IEEE802.1ag stehen Werkzeuge für die Strukturierung von Netzwerken zur Verfügung. Technische Daten Allgemeine Eigenschaften Speisespannung 100-240VAC, 50-60Hz Leistungsaufnahme Max. 40W (ohne PoE) / 410W (mit PoE) MTBF 25°C: 188'146h 50°C: 59'932h 50°C: 49'755h Betriebstemperatur 0°C bis 50°C Verlustleistung 136BTU, Angabe ohne Berücksichtigung der PoE-Leistung. 239BTU bei maximaler PoE-Leistungsabgabe von 370W. Abmessungen 442 x 211 x 44mm (BxTxH) Gewicht 2,8 kg Schnittstellen Kupfer Ports 24 x 10/100/1000TX, PoE+, RJ45 Maximale PoE-Leistung über alle Ports: 370W LWL-Ports 4 x SFP/SFP+, 1G/10G Wir empfehlen die Verwendung unserer barox-SFPs. Die Kompatibilität unserer Geräte mit SFPs anderer Fabrikate wird von uns nicht geprüft und nicht garantiert. Konsolenport 1 x RS232, RJ45 Netzwerk Eigenschaften Management HTTP/HTTPS, SSH, Telnet Client, IPv6 Management SNMP v1, v2c, v3 unterstützt Traps und USM DHCP Client / DHCPv6 Client DHCP Server Embedded RMON-Agent unterstützt die RMON-Gruppen 1,2,3,9 (Historie, Statistik, Alarme und Ereignisse) für verbessertes Traffic-Management, Überwachung und Analyse Backplane 128Gbit/s MAC-Tabelle 32k Konfiguration Web GUI, DMS, SNMPv1, v2c und v3, Konsole, Telnet, RMON Einzelne Managementzugänge können deaktiviert werden PoE Management Port-Konfiguration Unterstützt die PoE-Konfigurationsfunktion pro Port. PoE-Scheduling Unterstützt pro Port PoE-Scheduling zum Ein-/Ausschalten der PoE-Geräte (PDs). Automatische Überprüfung Überprüfen des Verbindungsstatus der PDs. Neustart der PDs, wenn es keine Antworten gibt. Leistungsverzögerung Die PoE-Ports können zeitverzögert eingeschaltet werden, um den Switch vor Überlast zu schützen. Non-Stop PoE, Soft Reboot Der Switch versorgt die PDs auch während des Soft-Reboots mit Strom. Porteinstellungen Port disable/enable, Autonegotiation 10/100/1000Mbps, Flow Control disable/enable, Datenratenkontrolle auf jedem Port, max. Framesize, Power Control Port Statusanzeige Anzeige pro Port: Geschwindigkeit, Link Status, Flow Control Status, Autonegotiation Status, Trunk Status Layer3 Funktionen IPv4 und IPv6 Unicast: statisches Routing RIP v1/v2: Das Routing Information Protocol (RIP) ist ein internes Routing-Protokoll, das auf dem Distanzvektor-Routing basiert und innerhalb eines autonomen Systems verwendet wird. OSPF v2/v3 : OSPF ist ein Link-State-Routing-Protokoll. Es ist für den internen Betrieb in einem einzelnen autonomen System konzipiert. Jeder OSPF-Router unterhält eine identische Datenbank, die die Topologie des autonomen Systems beschreibt. Aus dieser Datenbank wird eine Routing-Tabelle berechnet, indem ein Shortest-Path-Baum erstellt wird. Kommunikations-redundanz Standard Spanning Tree (STP), IEEE802.1d Rapid Spanning Tree (RSTP), IEEE802.w Multiple Spanning Tree (MSTP), IEEE802.1s VLAN Tag-basiertes VLAN nach 802.1Q Unterstützt bis zu 4K-VLANs gleichzeitig (von 4096 VLAN-IDs) Port-basiertes VLAN Ein Portmitglied eines VLANs kann zu anderen isolierten Ports desselben VLANs und privaten VLANs isoliert werden. Privater VLAN-Edge (PVE) Private VLANs basieren auf der Quellportmaske und es gibt keine Verbindungen zu VLANs. Das bedeutet, dass VLAN-IDs und private VLAN-IDs identisch sein können. Voice VLAN Die Voice VLAN-Funktion ermöglicht die Weiterleitung des Sprachverkehrs auf dem Voice VLAN. Gast-VLAN Mit der IEEE 802.1X-Gast-VLAN-Funktion kann ein Gast-VLAN für jeden 802.1X-Port auf dem Gerät konfiguriert werden, um nicht-802.1X-konforme Clients mit eingeschränkten Diensten zu versorgen. Q-in-Q (double tag) VLAN Damit lassen sich spezifische Anforderungen an VLAN-IDs und die Anzahl der zu unterstützenden VLANs einstellen. 802.1v-Protokoll-VLAN Die Klassifizierung mehrerer Protokolle in ein einzelnes VLAN erzwingt oft VLAN-Grenzen, die für einige der Protokolle ungeeignet sind. Dies erfordert das Vorhandensein einer Nicht-Standard-Einheit, die die Rahmen mit den Protokollen, für die die VLAN-Grenzen ungeeignet sind, zwischen VLANs weiterleitet. MAC-basiertes VLAN Die MAC-basierte VLAN-Funktion ermöglicht es, eingehende unmarkierte Pakete einem VLAN zuzuordnen und so den Verkehr auf der Grundlage der Quell-MAC-Adresse des Pakets zu klassifizieren. IP-Subnetz-basiertes VLAN In einem IP-Subnetz-basierten VLAN werden alle Endarbeitsplätze in einem IP-Subnetz dem selben VLAN zugewiesen. In diesem VLAN können Benutzer ihre Arbeitsstationen verschieben, ohne ihre Netzwerkadressen neu konfigurieren zu müssen. Management-VLAN Management-VLAN wird für die Verwaltung des Switches von einem entfernten Standort aus unter Verwendung von Protokollen wie Telnet, SSH, SNMP, Syslog usw. verwendet. Link Aggregation IEEE 802.3ad LACP / Static Trunk, unterstützt fünf Gruppen von 16-Port Trunks oder Static Trunk. QoS Hardware-Warteschlange Unterstützt acht Hardware-Warteschlangen. Klassifikation Portbasiert: Verkehrs-QoS nach Port 802.1p: Die auf VLAN-Priorität basierende Schicht 2 CoS QoS Dienstklasse ist ein Parameter, der in Daten- und Sprachprotokollen verwendet wird, um die Arten von Nutzlasten zu unterscheiden, die in dem übertragenen Paket enthalten sind. DSCP-basierte differenzierte Dienste (DiffServ) Schicht 3 DSCP-QoS: IP-Pakete können entweder einen IP-Prioritätswert (IPP) oder einen DSCP-Wert (Differentiated Services Code Point) tragen. QoS unterstützt die Verwendung beider Werte, da DSCP-Werte abwärtskompatibel mit IP-Prioritätswerten sind. Klassifizierung und Neumarkierung von TCP/IP-ACLs: QoS durch ACL Rate-Limiting Ingress-Policer Egress-Shaping und Geschwindigkeitskontrolle pro Port Scheduling Strikte Priorität und gewichteter Round-Robin (WRR): Weighted Round Robin ist ein Planungsalgorithmus, der die den Warteschlangen zugewiesenen Gewichte verwendet, um zu bestimmen, wie viele Daten aus einer Warteschlange geleert werden, bevor sie in die nächste Warteschlange verschoben werden. Security Zertifizierte Authentifizierung Es kann ein privater HTTPS-Schlüssel für den Managementzugang hinterlegt werden. Benutzerverwaltung Die Rechte der Benutzer können in bis zu 15 Ebenen frei eingestellt werden. ACL Der Switch erlaubt bis zu 512 Einträge. Drop- oder Ratenbeschränkung basierend auf Quell-/Ziel-MAC-/IP-Adresse oder VLAN-ID. Pro Port können Regeln und Bedingungen für eingehende Pakete festgelegt werden. Die Regeln umfassen Protokolle, IP-Ports und Adressbereiche. Die Regeln können wahlweise nach dem Berechtigungs- oder dem Ausschlussverfahren festgelegt werden. Kriterien sind: TCP/ UDP Quell- und Ziel-Ports, 802.1p-Priorität, Ethernet-Typ, ICMP-Paket (Internet Control Message Protocol). Port Sicherheit MAC-Adressenverwaltung pro Port und IP-Source-Guard: Die MAC-Adresse kann in Kombination mit der IP-Adresse geprüft werden. Storm Control Verhindert, dass der Verkehr in einem LAN durch eine Broadcast-, Multicast- oder Unicast-Flut auf einem Port gestört wird. RADIUS Authentication, 802.1X Autorisierung und Abrechnung, MD5-Hash, Gast-VLAN, Einzel-/Mehrfach-Host-Modus und Einzel-/Mehrfachsitzungen Unterstützt IGMP-RADIUS-basiertes 802.1X Dynamische VLAN-Zuweisung TACACS+ Authentifizierung Der Switch unterstützt die TACACS+-Authentifizierung. Switch als Client. Secure Shell (SSH) SSH sichert den Telnet-Verkehr in oder aus dem Switch, SSH v1 und v2 werden unterstützt Secure Socket Layer (SSL) SSL verschlüsselt den HTTP-Verkehr und ermöglicht so einen erweiterten sicheren Zugriff auf die browserbasierte Management-GUI im Switch. HTTPS & SSL (Secured Web) Hyper Text Transfer Protocol Secure (HTTPS) ist die sichere Version von HTTP. BPDU Guard Der BPDU Wächter, eine Erweiterung von STP, entfernt einen Knoten, der BPDUs zurück ins Netzwerk reflektiert. Er setzt die Grenzen der STP Domäne durch und hält die aktive Topologie vorhersehbar, indem er keine Netzwerkgeräte hinter einem BPDU Guard-fähigen Port an STP teilnehmen lässt. DHCP Snooping Mit DHCP Snooping besitzt der Switch eine Funktion, die als Firewall zwischen nicht vertrauenswürdigen Hosts und vertrauenswürdigen DHCP Servern fungiert. Loop Protection Mit der Loop Protection werden unbekannte Unicast-, Broadcast- und Multicastschleifen in Layer-2-Switching-Konfigurationen verhindert. Multicast IGMP v1/v2/v3 Snooping IGMP beschränkt den bandbreitenintensiven Multicast Verkehr auf die Antragsteller. Unterstützt 1024 Multicast Gruppen. IGMP Querier IGMP Querier wird zur Unterstützung einer Layer-2-Multicast-Domäne von Snooping Switches verwendet, wenn kein Multicast Router vorhanden ist. IGMP Proxy IGMP Snooping mit Proxy-Berichterstellung oder Berichtsunterdrückung filtert IGMP-Pakete aktiv, um die Last auf dem Multicast Router zu reduzieren. MLD v1/v2 Snooping Liefert IPv6-Multicast-Pakete nur an die erforderlichen Empfänger. Multicast VLAN Registrierung (MVR) Ein dediziertes, manuell konfiguriertes VLAN, das so genannte Multicast VLAN, um Multicast Verkehr über ein Layer-2-Netzwerk in Verbindung mit IGMP Snooping weiterzuleiten. Normen IEEE 802.3 10Base-T IEEE 802.3u 100Base-TX/100BASE-FX IEEE 802.3z Gigabit SX/LX IEEE 802.3ab Gigabit 1000T IEEE 802.3x Flow Control and Back pressure IEEE 802.3ad Port trunk with LACP IEEE 802.1d Spanning tree protocol IEEE 802.1w Rapid spanning tree protocol IEEE 802.1s Multiple spanning tree protocol IEEE 802.1p Class ofservice IEEE 802.1Q VLAN Tagging IEEE 802.1x Port Authentication Network Control IEEE 802.1ab LLDP IEEE 802.3af/at Power over Ethernet IEEE 802.az Energy Efficient Ethernet Typen/Merkmale RY-LGSP38-28

Dieser Layer-2 und Layer-3 Switch wurde eigens für Anwendungen mit hoher Datenlast, wie z.B. Video over IP, Video streaming auch in Verbindung mit Multicast entwickelt. Der Switch besitzt weitreichende Sicherheitsfunktionen, die sowohl den Switch selbst als auch den Netzwerkverkehr schützen. Durch das PoE lassen sich IP-Kameras über das Datenkabel speisen. Mit den weitreichenden Managementmöglichkeiten lassen sich auch komplexe Netzwerkanforderungen erfüllen. Besonderheiten für Zugangskontrollen Aktive Überwachung der Komponenten Der Switch überwacht über PoE gespeiste Komponenten kontinuierlich. Bei einem Ausfall startet der Switch den Controller selbständig wieder neu. Gleichzeitig setzt der Switch eine SNMP-Meldung ab. Aktive Überwachung der PoE-Speisung Wird z.B. durch eine defekte Kamera zu viel Leistung vom Switch verlangt, alarmiert der Switch über SNMP. Aktive Verwaltung der PoE-Leistung Beim Aufstarten des Switches können die einzelnen PoE-Ports zeitversetzt aufgestartet, um eine Überlastung der PoE-Netzteile zu verhindern. Aktive Einbindung des Switches in Video Management Systeme Für die verbreiteten Videomanagement Systeme Milestone und Siveillance Video gibt es SW-Module, die eine direkte Einbindung des Switch-Managements und des DMS in diese VMS erlauben. Unterbruchfreie PoE-Speisung Die PoE-Speisung der PDs wird bei einem Reboot des Switches nicht unterbrochen. Jumbo Frames auch bei 100 Mbit/s Jumbo Frames bis 10'240Bytes werden auch bei 100MBit/s unterstützt. Weitere Informationen Spezielle Eigenschaften Der Switch hat weitreichende Sicherheitsfunktionen. Z.B. erlaubt das ACL nicht nur den Switch selbst, sondern auch den Verkehr im Netzwerk zu schützen. Non-Stop PoE: Bei einem Neustart des Switches wird die PoE-Speisung der angeschlossenen Kameras nicht unterbrochen. Sobald der Switch wieder funktionsfähig ist, sind es auch die Kamerabilder. DMS DMS (Device Management System) Der Switch besitzt ein integriertes Netzwerküberwachungs- und Steuersystem, das dem Nutzer auf sehr einfache Weise einen guten Überblick über das gesamte Netzwerk gibt. Dieses DMS-System hat die folgenden Eigenschaften: Grafische Netzwerkübersicht Die Ansicht der Netzwerktopologie erlaubt einen schnellen Überblick aller im Netzwerk vorhandenen Switche und Endgeräte wie z.B. IP-Kameras oder Server mit Angabe der IP-Adresse, der Geräteart und -bezeichnung. Es können Pläne und Karten als Hintergrundbilder hinterlegt werden, mit denen der Nutzer auch ohne Kenntnisse der IP-Struktur schnell auf bestimmte Netzwerkgeräte zugreifen kann. Gerätesuche Diese Funktion erlaubt es auch in grösseren Netzen gezielt auf ein bestimmtes Gerät zugreifen zu können. Neu hinzugefügte Geräte, wie z.B. eine ausgetauschte IP-Kamera, werden sofort angezeigt und erlauben dem Nutzer den sofortigen Zugriff ohne Kenntnis der IP-Adresse. Datenverkehr Anzeige Der Datenverkehr lässt sich pro Port über eine Zeitachse grafisch darstellen. Fehlerbehandlung und Sicherheit Netzwerkdiagnosen zwischen Master-Switch und angeschlossenen Endgeräten. Schutzmechanismen wie Datenratenbegrenzung erlauben einen effektiven Schutz vor ungewollten Zugriffen. Mit IEEE802.3ah und IEEE802.1ag stehen Werkzeuge für die Strukturierung von Netzwerken zur Verfügung. Technische Daten Allgemeine Eigenschaften Speisespannung 100-240VAC, 50-60Hz Leistungsaufnahme Max. 40W (ohne PoE) / 780W (mit PoE) MTBF 25°C: 132'737h 40°C: 78'032h 50°C: 49'755h Betriebstemperatur 0°C bis 50°C Verlustleistung 136BTU, Angabe ohne Berücksichtigung der PoE-Leistung. 439BTU bei maximaler PoE-Leistungsabgabe von 740W. Abmessungen 442 x 375 x 44mm (BxTxH) Gewicht 5,6 kg Schnittstellen Kupfer Ports 48 x 10/100/1000TX, PoE+, RJ45 Maximale PoE-Leistung über alle Ports: 740W LWL-Ports 4 x SFP/SFP+, 1G/10G Wir empfehlen die Verwendung unserer barox-SFPs. Die Kompatibilität unserer Geräte mit SFPs anderer Fabrikate wird von uns nicht geprüft und nicht garantiert. Konsolenport 1 x RS232, RJ45 Netzwerk Eigenschaften Management HTTP/HTTPS, SSH, Telnet Client, IPv6 Management SNMP v1, v2c, v3 unterstützt Traps und USM DHCP Client / DHCPv6 Client DHCP Server Embedded RMON-Agent unterstützt die RMON-Gruppen 1,2,3,9 (Historie, Statistik, Alarme und Ereignisse) für verbessertes Traffic-Management, Überwachung und Analyse Backplane 176Gbit/s MAC-Tabelle 32k Konfiguration Web GUI, DMS, SNMPv1, v2c und v3, Konsole, Telnet, RMON Einzelne Managementzugänge können deaktiviert werden PoE Management Port-Konfiguration Unterstützt die PoE-Konfigurationsfunktion pro Port. PoE-Scheduling Unterstützt pro Port PoE-Scheduling zum Ein-/Ausschalten der PoE-Geräte (PDs). Automatische Überprüfung Überprüfen des Verbindungsstatus der PDs. Neustart der PDs, wenn es keine Antworten gibt. Leistungsverzögerung Die PoE-Ports können zeitverzögert eingeschaltet werden, um den Switch vor Überlast zu schützen. Non-Stop PoE, Soft Reboot Der Switch versorgt die PDs auch während des Soft-Reboots mit Strom. Porteinstellungen Port disable/enable, Autonegotiation 10/100/1000Mbps, Flow Control disable/enable, Datenratenkontrolle auf jedem Port, max. Framesize, Power Control Port Statusanzeige Anzeige pro Port: Geschwindigkeit, Link Status, Flow Control Status, Autonegotiation Status, Trunk Status Layer3 Funktionen IPv4 und IPv6 Unicast: statisches Routing RIP v1/v2: Das Routing Information Protocol (RIP) ist ein internes Routing-Protokoll, das auf dem Distanzvektor-Routing basiert und innerhalb eines autonomen Systems verwendet wird. OSPF v2/v3 : OSPF ist ein Link-State-Routing-Protokoll. Es ist für den internen Betrieb in einem einzelnen autonomen System konzipiert. Jeder OSPF-Router unterhält eine identische Datenbank, die die Topologie des autonomen Systems beschreibt. Aus dieser Datenbank wird eine Routing-Tabelle berechnet, indem ein Shortest-Path-Baum erstellt wird Kommunikations-redundanz Standard Spanning Tree (STP), IEEE802.1d Rapid Spanning Tree (RSTP), IEEE802.w Multiple Spanning Tree (MSTP), IEEE802.1s VLAN Tag-basiertes VLAN nach 802.1Q Unterstützt bis zu 4K-VLANs gleichzeitig (von 4096 VLAN-IDs) Port-basiertes VLAN Ein Portmitglied eines VLANs kann zu anderen isolierten Ports desselben VLANs und privaten VLANs isoliert werden. Privater VLAN-Edge (PVE) Private VLANs basieren auf der Quellportmaske und es gibt keine Verbindungen zu VLANs. Das bedeutet, dass VLAN-IDs und private VLAN-IDs identisch sein können. Voice VLAN Die Voice VLAN-Funktion ermöglicht die Weiterleitung des Sprachverkehrs auf dem Voice VLAN. Gast-VLAN Mit der IEEE 802.1X-Gast-VLAN-Funktion kann ein Gast-VLAN für jeden 802.1X-Port auf dem Gerät konfiguriert werden, um nicht-802.1X-konforme Clients mit eingeschränkten Diensten zu versorgen. Q-in-Q (double tag) VLAN Damit lassen sich spezifische Anforderungen an VLAN-IDs und die Anzahl der zu unterstützenden VLANs einstellen. 802.1v-Protokoll-VLAN Die Klassifizierung mehrerer Protokolle in ein einzelnes VLAN erzwingt oft VLAN-Grenzen, die für einige der Protokolle ungeeignet sind. Dies erfordert das Vorhandensein einer Nicht-Standard-Einheit, die die Rahmen mit den Protokollen, für die die VLAN-Grenzen ungeeignet sind, zwischen VLANs weiterleitet. MAC-basiertes VLAN Die MAC-basierte VLAN-Funktion ermöglicht es, eingehende unmarkierte Pakete einem VLAN zuzuordnen und so den Verkehr auf der Grundlage der Quell-MAC-Adresse des Pakets zu klassifizieren. IP-Subnetz-basiertes VLAN In einem IP-Subnetz-basierten VLAN werden alle Endarbeitsplätze in einem IP-Subnetz dem selben VLAN zugewiesen. In diesem VLAN können Benutzer ihre Arbeitsstationen verschieben, ohne ihre Netzwerkadressen neu konfigurieren zu müssen. Management-VLAN Management-VLAN wird für die Verwaltung des Switches von einem entfernten Standort aus unter Verwendung von Protokollen wie Telnet, SSH, SNMP, Syslog usw. verwendet. Link Aggregation IEEE 802.3ad LACP / Static Trunk, unterstützt fünf Gruppen von 16-Port Trunks oder Static Trunk. QoS Hardware-Warteschlange Unterstützt acht Hardware-Warteschlangen. Klassifikation Portbasiert: Verkehrs-QoS nach Port 802.1p: Die auf VLAN-Priorität basierende Schicht 2 CoS QoS Dienstklasse ist ein Parameter, der in Daten- und Sprachprotokollen verwendet wird, um die Arten von Nutzlasten zu unterscheiden, die in dem übertragenen Paket enthalten sind. DSCP-basierte differenzierte Dienste (DiffServ) Schicht 3 DSCP-QoS: IP-Pakete können entweder einen IP-Prioritätswert (IPP) oder einen DSCP-Wert (Differentiated Services Code Point) tragen. QoS unterstützt die Verwendung beider Werte, da DSCP-Werte abwärtskompatibel mit IP-Prioritätswerten sind. Klassifizierung und Neumarkierung von TCP/IP-ACLs: QoS durch ACL Rate-Limiting Ingress-Policer Egress-Shaping und Geschwindigkeitskontrolle pro Port Scheduling Strikte Priorität und gewichteter Round-Robin (WRR): Weighted Round Robin ist ein Planungsalgorithmus, der die den Warteschlangen zugewiesenen Gewichte verwendet, um zu bestimmen, wie viele Daten aus einer Warteschlange geleert werden, bevor sie in die nächste Warteschlange verschoben werden. Security Zertifizierte Authentifizierung Es kann ein privater HTTPS-Schlüssel für den Managementzugang hinterlegt werden. Benutzerverwaltung Die Rechte der Benutzer können in bis zu 15 Ebenen frei eingestellt werden. ACL Der Switch erlaubt bis zu 512 Einträge. Drop- oder Ratenbeschränkung basierend auf Quell-/Ziel-MAC-/IP-Adresse oder VLAN-ID. Pro Port können Regeln und Bedingungen für eingehende Pakete festgelegt werden. Die Regeln umfassen Protokolle, IP-Ports und Adressbereiche. Die Regeln können wahlweise nach dem Berechtigungs- oder dem Ausschlussverfahren festgelegt werden. Kriterien sind: TCP/ UDP Quell- und Ziel-Ports, 802.1p-Priorität, Ethernet-Typ, ICMP-Paket (Internet Control Message Protocol). Port Sicherheit MAC-Adressenverwaltung pro Port und IP-Source-Guard: Die MAC-Adresse kann in Kombination mit der IP-Adresse geprüft werden. Storm Control Verhindert, dass der Verkehr in einem LAN durch eine Broadcast-, Multicast- oder Unicast-Flut auf einem Port gestört wird. RADIUS Authentication, 802.1X Autorisierung und Abrechnung, MD5-Hash, Gast-VLAN, Einzel-/Mehrfach-Host-Modus und Einzel-/Mehrfachsitzungen Unterstützt IGMP-RADIUS-basiertes 802.1X Dynamische VLAN-Zuweisung TACACS+ Authentifizierung Der Switch unterstützt die TACACS+-Authentifizierung. Switch als Client. Secure Shell (SSH) SSH sichert den Telnet-Verkehr in oder aus dem Switch, SSH v1 und v2 werden unterstützt Secure Socket Layer (SSL) SSL verschlüsselt den HTTP-Verkehr und ermöglicht so einen erweiterten sicheren Zugriff auf die browserbasierte Management-GUI im Switch. HTTPS & SSL (Secured Web) Hyper Text Transfer Protocol Secure (HTTPS) ist die sichere Version von HTTP. BPDU Guard Der BPDU Wächter, eine Erweiterung von STP, entfernt einen Knoten, der BPDUs zurück ins Netzwerk reflektiert. Er setzt die Grenzen der STP Domäne durch und hält die aktive Topologie vorhersehbar, indem er keine Netzwerkgeräte hinter einem BPDU Guard-fähigen Port an STP teilnehmen lässt. DHCP Snooping Mit DHCP Snooping besitzt der Switch eine Funktion, die als Firewall zwischen nicht vertrauenswürdigen Hosts und vertrauenswürdigen DHCP Servern fungiert. Loop Protection Mit der Loop Protection werden unbekannte Unicast-, Broadcast- und Multicastschleifen in Layer-2-Switching-Konfigurationen verhindert. Multicast IGMP v1/v2/v3 Snooping IGMP beschränkt den bandbreitenintensiven Multicast Verkehr auf die Antragsteller. Unterstützt 1024 Multicast Gruppen. IGMP Querier IGMP Querier wird zur Unterstützung einer Layer-2-Multicast-Domäne von Snooping Switches verwendet, wenn kein Multicast Router vorhanden ist. IGMP Proxy IGMP Snooping mit Proxy-Berichterstellung oder Berichtsunterdrückung filtert IGMP-Pakete aktiv, um die Last auf dem Multicast Router zu reduzieren. MLD v1/v2 Snooping Liefert IPv6-Multicast-Pakete nur an die erforderlichen Empfänger. Multicast VLAN Registrierung (MVR) Ein dediziertes, manuell konfiguriertes VLAN, das so genannte Multicast VLAN, um Multicast Verkehr über ein Layer-2-Netzwerk in Verbindung mit IGMP Snooping weiterzuleiten. Normen IEEE 802.3 10Base-T IEEE 802.3u 100Base-TX/100BASE-FX IEEE 802.3z Gigabit SX/LX IEEE 802.3ab Gigabit 1000T IEEE 802.3x Flow Control and Back pressure IEEE 802.3ad Port trunk with LACP IEEE 802.1d Spanning tree protocol IEEE 802.1w Rapid spanning tree protocol IEEE 802.1s Multiple spanning tree protocol IEEE 802.1p Class of service IEEE 802.1Q VLAN Tagging IEEE 802.1x Port Authentication Network Control IEEE 802.1ab LLDP IEEE 802.3af/at Power over Ethernet IEEE 802.az Energy Efficient Ethernet Typen/Merkmale RY-LGSP38-52

Dieser Layer-2/3 Switch mit weitreichenden L3-Funktionen wurde eigens für Anwendungen mit hoher Datenlast, wie z.B. Video over IP, Video streaming auch in Verbindung mit Multicast entwickelt. Der Switch besitzt weitreichende Sicherheitsfunktionen, die sowohl den Switch selbst als auch den Netzwerkverkehr schützen. Durch das PoE lassen sich IP-Kameras über das Datenkabel speisen. Mit den weitreichenden Managementmöglichkeiten lassen sich auch komplexe Netzwerkanforderungen erfüllen. Durch die Möglichkeit der redundanten Speisung, wird die Verfügbarkeit des Switches erhöht. Besonderheiten für Zugangskontrollen Aktive Überwachung der Komponenten Vom Switch über PoE gespeiste Komponenten werden dauernd überwacht. Bei einem Ausfall startet der Switch den Controller selbständig wieder neu. Gelingt dies nicht, setzt der Switch über SNMP eine Alarmmeldung ab. Aktive Überwachung der PoE-Speisung Wird z.B. durch eine defekte Kamera zu viel Leistung vom Switch verlangt, alarmiert der Switch über SNMP. Aktive Verwaltung der PoE-Leistung Beim Aufstarten des Switches können die einzelnen PoE-Ports zeitversetzt aufgestartet werden, um eine Überlastung der PoE-Netzteil zu verhindern. Weitere komponentenfreundliche Eigenschaften Extra hohe Backplaneleistung für eine ruckelfreie Übertragung bei voller Portbelegung. Jumbo Frames bis 9600Bytes werden auch bei 100MBit/s unterstützt. Portsicherheit durch MAC-Adressen Einschränkung. Weitere Informationen Spezielle Eigenschaften Der Switch hat weitreichende Sicherheitsfunktionen. Z.B. erlaubt das ACL nicht nur den Switch selbst, sondern auch den Verkehr im Netzwerk zu schützen. Non-Stop PoE: Bei einem Neustart des Switches wird die PoE-Speisung der angeschlossenen Kameras nicht unterbrochen. Sobald der Switch wieder funktionsfähig ist, sind es auch die Kamerabilder. Systemhinweise Der Switch unterstützt PTP, precision time protocol nach IEEE1588 v2 und IEC 61588. Diese Funktion wird u.a. in der industriellen Automation, in professionellen Audio-Video-Anwendungen für das Audio-Video-Bridging und in der Telekommunikation verwendet. DMS DMS (Device Management System) Der Switch besitzt ein integriertes Netzwerküberwachungs- und Steuersystem, welches dem Nutzer auf sehr einfache Weise einen guten Überblick über das gesamte Netzwerk gibt. Dieses DMS-System hat die folgenden Eigenschaften: Grafische Netzwerkübersicht Die Ansicht der Netzwerktopologie erlaubt einen schnellen Überblick aller im Netzwerk vorhandenen Switche und Endgeräte wie z.B. IP-Kameras oder Server mit Angabe der IP-Adresse, der Geräteart und -Bezeichnung. Es können Pläne und Karten als Hintergrundbilder hinterlegt werden mit denen der Nutzer auch ohne Kenntnisse der IP-Struktur schnell auf bestimmte Netzwerkgeräte zugreifen kann, Gerätesuche Diese Funktion erlaubt es auch in grösseren Netzen gezielt auf ein bestimmtes Gerät zugreifen zu können. Neu hinzugefügte Geräte, wie z.B. eine ausgetauschte IP-Kamera werden sofort angezeigt, und erlauben dem Nutzer den sofortigen Zugriff ohne Kenntnis der IP-Adresse. Datenverkehr Anzeige Der Datenverkehr lässt sich pro Port über einer Zeitachse grafisch darstellen. Fehlerbehandlung und Sicherheit Netzwerkdiagnosen zwischen Master-Switch und angeschlossenen Endgeräten. Schutzmechanismen wie Datenraten-Begrenzung erlauben einen effektiven Schutz vor ungewollten Zugriffen. Mit IEEE802.3ah und IEEE802.1ag stehen Werkzeuge für die Strukturierung von Netzwerke zur Verfügung. Technische Daten Allgemeine Eigenschaften Speisespannung 100-240VAC, 50-60Hz Redundantes Netzteil möglich Leistungsaufnahme Max. 40W ohne PoE 1'000W mit PoE 920W auch bei redundantem Netzteil 2'000W mit PoE 1840W bei zweitem Netzteil MTBF 25°C: 129'236h 40°C: 69'015h 50°C: 44'683h Betriebstemperatur 0°C bis 45°C Verlustleistung 136BTU, ohne PoE 614BTU, bei maximaler PoE-Leistungsabgabe von 920W Abmessungen 442 x 440 x 44mm (BxTxH) Gewicht 5,6 kg Schnittstellen Kupfer Ports 48 x 10/100/1000TX, PoE+, RJ45 Maximale PoE-Leistung über alle Ports: 920W Wenn zwei Netzteile eingeschoben sind, steht eine PoE-Leistung von 1840W zur Verfügung. Wird das zweite Netzteil für die Redundanz verwendet, sollte die PoE-Last höchstens 920W betragen. LWL-Ports 4 x SFP/SFP+, 1G/10G Wir empfehlen die Verwendung unserer barox-SFPs. Die Kompatibilität unserer Geräte mit SFPs anderer Fabrikate wird von uns nicht geprüft und nicht garantiert. Konsolenport 1 x RS232, RJ45 Netzwerk Eigenschaften Management HTTP/HTTPS, SSH, Telnet Client, IPv6 Management SNMP v1, v2c, v3 unterstützt Traps und USM DHCP Client / DHCPv6 Client DHCP Server PTP, Precision Time Protocol, IEEE1588 v2 Embedded RMON-Agent unterstützt die RMON-Gruppen 1,2,3,9 (Historie, Statistik, Alarme und Ereignisse) für verbessertes Traffic-Management, Überwachung und Analyse Backplane 176Gbit/s MAC-Tabelle 32k Konfiguration Konsole, Web GUI, SNMPv1, v2c und v3 PoE Management Port-Konfiguration Unterstützt die PoE-Konfigurationsfunktion pro Port. PoE-Scheduling Unterstützt pro Port PoE-Scheduling zum Ein-/Ausschalten der PoE-Geräte (PDs). Automatische Überprüfung Überprüfen des Verbindungsstatus der PDs. Neustart der PDs, wenn es keine Antworten gibt. Leistungsverzögerung Die PoE-Ports können zeitverzögert eingeschaltet werden, um den Switch vor Überlast zu schützen. Non-Stop PoE, Soft Reboot Der Switch versorgt die PDs auch während des Soft-Reboots mit Strom. Porteinstellungen Port disable/enable, Autonegotiation 10/100/1000Mbps, Flow Control disable/enable, Datenratenkontrolle auf jedem Port, max. Framesize, Power Control Port Statusanzeige Anzeige pro Port: Geschwindigkeit, Link Status, Flow Control Status, Autonegotiation Status, Trunk Status Layer3 Funktionen IPv4 und IPv6 Unicast: statisches Routing Kommunikations-redundanz Standard Spanning Tree (STP), IEEE802.1d Rapid Spanning Tree (RSTP), IEEE802.w Multiple Spanning Tree (MSTP), IEEE802.1s Ethernet Linear Protection Switching (ELPS), ITU-T G.8031 Ethernet Ring Protection Switching, (ERPS), ITU-T G.8032 VLAN Tag-basiertes VLAN nach 802.1Q Unterstützt bis zu 4K-VLANs gleichzeitig (von 4096 VLAN-IDs) Port-basiertes VLAN Ein Portmitglied eines VLANs kann zu anderen isolierten Ports desselben VLANs und privaten VLANs isoliert werden. Privater VLAN-Edge (PVE) Private VLANs basieren auf der Quellportmaske und es gibt keine Verbindungen zu VLANs. Das bedeutet, dass VLAN-IDs und private VLAN-IDs identisch sein können. Voice VLAN Die Voice VLAN-Funktion ermöglicht die Weiterleitung des Sprachverkehrs auf dem Voice VLAN. Gast-VLAN Mit der IEEE 802.1X-Gast-VLAN-Funktion kann ein Gast-VLAN für jeden 802.1X-Port auf dem Gerät konfiguriert werden, um nicht-802.1X-konforme Clients mit eingeschränkten Diensten zu versorgen. Q-in-Q (double tag) VLAN Damit lassen sich spezifische Anforderungen an VLAN-IDs und die Anzahl der zu unterstützenden VLANs einstellen. 802.1v-Protokoll-VLAN Die Klassifizierung mehrerer Protokolle in ein einzelnes VLAN erzwingt oft VLAN-Grenzen, die für einige der Protokolle ungeeignet sind. Dies erfordert das Vorhandensein einer Nicht-Standard-Einheit, die die Rahmen mit den Protokollen, für die die VLAN-Grenzen ungeeignet sind, zwischen VLANs weiterleitet. MAC-basiertes VLAN Die MAC-basierte VLAN-Funktion ermöglicht es, eingehende unmarkierte Pakete einem VLAN zuzuordnen und so den Verkehr auf der Grundlage der Quell-MAC-Adresse des Pakets zu klassifizieren. IP-Subnetz-basiertes VLAN In einem IP-Subnetz-basierten VLAN werden alle Endarbeitsplätze in einem IP-Subnetz dem selben VLAN zugewiesen. In diesem VLAN können Benutzer ihre Arbeitsstationen verschieben, ohne ihre Netzwerkadressen neu konfigurieren zu müssen. Management-VLAN Management-VLAN wird für die Verwaltung des Switches von einem entfernten Standort aus unter Verwendung von Protokollen wie Telnet, SSH, SNMP, Syslog usw. verwendet. Link Aggregation IEEE 802.3ad LACP / Static Trunk, unterstützt fünf Gruppen von 16-Port Trunks oder Static Trunk QoS Hardware-Warteschlange Unterstützt acht Hardware-Warteschlangen. Klassifikation Portbasiert: Verkehrs-QoS nach Port 802.1p: Die auf VLAN-Priorität basierende Schicht 2 CoS QoS Dienstklasse ist ein Parameter, der in Daten- und Sprachprotokollen verwendet wird, um die Arten von Nutzlasten zu unterscheiden, die in dem übertragenen Paket enthalten sind. DSCP-basierte differenzierte Dienste (DiffServ) Schicht 3 DSCP-QoS: IP-Pakete können entweder einen IP-Prioritätswert (IPP) oder einen DSCP-Wert (Differentiated Services Code Point) tragen. QoS unterstützt die Verwendung beider Werte, da DSCP-Werte abwärtskompatibel mit IP-Prioritätswerten sind. Klassifizierung und Neumarkierung von TCP/IP-ACLs: QoS durch ACL Rate-Limiting Ingress-Policer Egress-Shaping und Geschwindigkeitskontrolle pro Port Scheduling Strikte Priorität und gewichteter Round-Robin (WRR): Weighted Round Robin ist ein Planungsalgorithmus, der die den Warteschlangen zugewiesenen Gewichte verwendet, um zu bestimmen, wie viele Daten aus einer Warteschlange geleert werden, bevor sie in die nächste Warteschlange verschoben werden. Security Zertifizierte Authentifizierung Es kann ein privater HTTPS-Schlüssel für den Managementzugang hinterlegt werden. Benutzerverwaltung Die Rechte der Benutzer können in bis zu 15 Ebenen frei eingestellt werden. ACL Der Switch erlaubt bis zu 512 Einträge. Drop- oder Ratenbeschränkung basierend auf Quell-/Ziel-MAC-/IP-Adresse oder VLAN-ID. Pro Port können Regeln und Bedingungen für eingehende Pakete festgelegt werden. Die Regeln umfassen Protokolle, IP-Ports und Adressbereiche. Die Regeln können wahlweise nach dem Berechtigungs- oder dem Ausschlussverfahren festgelegt werden. Kriterien sind: TCP/ UDP Quell- und Ziel-Ports, 802.1p-Priorität, Ethernet-Typ, ICMP-Paket (Internet Control Message Protocol). Port Sicherheit MAC-Adressenverwaltung pro Port und IP-Source-Guard: Die MAC-Adresse kann in Kombination mit der IP-Adresse geprüft werden. Storm Control Verhindert, dass der Verkehr in einem LAN durch eine Broadcast-, Multicast- oder Unicast-Flut auf einem Port gestört wird. RADIUS Authentication, 802.1X Autorisierung und Abrechnung, MD5-Hash, Gast-VLAN, Einzel-/Mehrfach-Host-Modus und Einzel-/Mehrfachsitzungen Unterstützt IGMP-RADIUS-basiertes 802.1X Dynamische VLAN-Zuweisung TACACS+ Authentifizierung Der Switch unterstützt die TACACS+-Authentifizierung. Switch als Client. Secure Shell (SSH) SSH sichert den Telnet-Verkehr in oder aus dem Switch, SSH v1 und v2 werden unterstützt Secure Socket Layer (SSL) SSL verschlüsselt den HTTP-Verkehr und ermöglicht so einen erweiterten sicheren Zugriff auf die browserbasierte Management-GUI im Switch. HTTPS & SSL (Secured Web) Hyper Text Transfer Protocol Secure (HTTPS) ist die sichere Version von HTTP. BPDU Guard Der BPDU Wächter, eine Erweiterung von STP, entfernt einen Knoten, der BPDUs zurück ins Netzwerk reflektiert. Er setzt die Grenzen der STP Domäne durch und hält die aktive Topologie vorhersehbar, indem er keine Netzwerkgeräte hinter einem BPDU Guard-fähigen Port an STP teilnehmen lässt. DHCP Snooping Mit DHCP Snooping besitzt der Switch eine Funktion, die als Firewall zwischen nicht vertrauenswürdigen Hosts und vertrauenswürdigen DHCP Servern fungiert. Loop Protection Mit der Loop Protection werden unbekannte Unicast-, Broadcast- und Multicastschleifen in Layer-2-Switching-Konfigurationen verhindert. Multicast IGMP v1/v2/v3 Snooping IGMP beschränkt den bandbreitenintensiven Multicast Verkehr auf die Antragsteller. Unterstützt 1024 Multicast Gruppen. IGMP Querier IGMP Querier wird zur Unterstützung einer Layer-2-Multicast-Domäne von Snooping Switches verwendet, wenn kein Multicast Router vorhanden ist. IGMP Proxy IGMP Snooping mit Proxy-Berichterstellung oder Berichtsunterdrückung filtert IGMP-Pakete aktiv, um die Last auf dem Multicast Router zu reduzieren. MLD v1/v2 Snooping Liefert IPv6-Multicast-Pakete nur an die erforderlichen Empfänger. Multicast VLAN Registrierung (MVR) Ein dediziertes, manuell konfiguriertes VLAN, das so genannte Multicast VLAN, um Multicast Verkehr über ein Layer-2-Netzwerk in Verbindung mit IGMP Snooping weiterzuleiten. Normen IEEE 802.3 10Base-T IEEE 802.3u 100Base-TX/100BASE-FX IEEE 802.3z Gigabit SX/LX IEEE 802.3ab Gigabit 1000T IEEE 802.3x Flow Control and Back pressure IEEE 802.3ad Port trunk with LACP IEEE 802.1d Spanning tree protocol IEEE 802.1w Rapid spanning tree protocol IEEE 802.1s Multiple spanning tree protocol IEEE 802.1p Class ofservice IEEE 802.1Q VLAN Tagging IEEE 802.1x Port Authentication Network Control IEEE 802.1ab LLDP IEEE 802.3af/at Power over Ethernet IEEE 802.az Energy Efficient Ethernet IEEE 1588v2 PTP Precisison Time Protocol Typen/Merkmale RY-LGSPTR28-52 Switch mit 920W für PoE+ inkl. einem Speiseeinschub 920W Der zweite Speiseeinschub muss separat bestellt werden RY-PS-TR920 Speiseeinschub mit 920W

Dieser Layer-2 und Layer-3 Switch wurde eigens für Anwendungen mit hoher Datenlast, wie Video over IP, Video streaming - auch in Verbindung mit Multicast - entwickelt. Der Switch besitzt weitreichende Sicherheitsfunktionen, die sowohl den Switch selbst als auch den Netzwerkverkehr schützen. Mit den weitreichenden Managementmöglichkeiten lassen sich auch komplexe Netzwerkanforderungen erfüllen. Besonderheiten für Zugangskontrollen Aktive Überwachung der Komponenten Überwachung der am Port anliegenden Bandbreiten. Definition der maximalen und minimalen Bandbreiten mit dem DMS. Aktive Einbindung des Switches in Management Systeme Für die verbreiteten Management Systeme Milestone und Siveillance Video gibt es SW-Module, die eine direkte Einbindung des Switch-Managements und des DMS in diese VMS erlauben. Jumbo Frames auch bei 100 Mbit/s Jumbo Frames bis 10'240Bytes werden auch bei 100MBit/s unterstützt Weitere Informationen Spezielle Eigenschaften Der Switch hat weitreichende Sicherheitsfunktionen. Z.B. erlaubt das ACL nicht nur den Switch selbst, sondern auch den Verkehr im Netzwerk zu schützen. DMS DMS(Device Management System) Der Switch besitzt ein integriertes Netzwerküberwachungs- und Steuersystem, das dem Nutzer auf sehr einfache Weise einen guten Überblick über das gesamte Netzwerk gibt. Dieses DMS-System hat die folgenden Eigenschaften: Grafische Netzwerkübersicht Die Ansicht der Netzwerktopologie erlaubt einen schnellen Überblick aller im Netzwerk vorhandenen Switche und Endgeräte wie IP-Kameras oder Server mit Angabe der IP-Adresse, der Geräteart und -bezeichnung. Es können Pläne und Karten als Hintergrundbilder hinterlegt werden, mit denen der Nutzer auch ohne Kenntnisse der IP-Struktur schnell auf bestimmte Netzwerkgeräte zugreifen kann. Gerätesuche Diese Funktion erlaubt es auch in grösseren Netzen gezielt auf ein bestimmtes Gerät zugreifen zu können. Neu hinzugefügte Geräte, wie z.B. eine ausgetauschte IP-Kamera, werden sofort angezeigt und erlauben dem Nutzer den sofortigen Zugriff ohne Kenntnis der IP-Adresse. Datenverkehr Anzeige Der Datenverkehr lässt sich pro Port über eine Zeitachse grafisch darstellen. Fehlerbehandlung und Sicherheit Netzwerkdiagnosen zwischen Master-Switch und angeschlossenen Endgeräten. Schutzmechanismen wie Datenratenbegrenzung erlauben einen effektiven Schutz vor ungewollten Zugriffen. Mit IEEE802.3ah und IEEE802.1ag stehen Werkzeuge für die Strukturierung von Netzwerken zur Verfügung. Technische Daten Allgemeine Eigenschaften Speisespannung 100-240VAC, 50-60Hz Leistungsaufnahme Max. 40W MTBF 25°C: 196'049h 40°C: 46'583h 50°C: 42'690h 60°C: 38'246 Betriebstemperatur 0°C bis 50°C Verlustleistung 136BTU Abmessungen 220 x 242 x 44mm (BxTxH) Gewicht 2,3 kg Schnittstellen Kupfer Ports 2 x 1G/2.5G/5G/10G TX, RJ45 LWL-Ports 8 x SFP/SFP+, 1G/10G Wir empfehlen die Verwendung unserer barox-SFPs. Die Kompatibilität unserer Geräte mit SFPs anderer Fabrikate wird von uns nicht geprüft und nicht garantiert. Konsolenport 1 x RS232, RJ45 Netzwerk Eigenschaften Management HTTP/HTTPS, SSH, Telnet Client, IPv6 Management SNMP v1, v2c, v3 unterstützt Traps und USM DHCP Client / DHCPv6 Client DHCP Server Embedded RMON-Agent unterstützt die RMON-Gruppen 1,2,3,9 (Historie, Statistik, Alarme und Ereignisse) für verbessertes Traffic-Management, Überwachung und Analyse Backplane 200 GBit/s MAC-Tabelle 32k Konfiguration Web GUI, DMS, SNMPv1, v2c und v3, Konsole, Telnet, RMON Einzelne Managementzugänge können deaktiviert werden PoE Management Kein PoE Porteinstellungen Port disable/enable, Autonegotiation 100/1000/10000Mbps, Flow Control disable/enable, Datenratenkontrolle auf jedem Port, max. Framesize, Power Control Port Statusanzeige Anzeige pro Port: Geschwindigkeit, Link Status, Flow Control Status, Autonegotiation Status, Trunk Status Layer3 Funktionen IPv4 und IPv6 Unicast: statisches Routing RIP v1/v2: Das Routing Information Protocol (RIP) ist ein internes Routing-Protokoll, das auf dem Distanzvektor-Routing basiert und innerhalb eines autonomen Systems verwendet wird. OSPF v2/v3 : OSPF ist ein Link-State-Routing-Protokoll. Es ist für den internen Betrieb in einem einzelnen autonomen System konzipiert. Jeder OSPF-Router unterhält eine identische Datenbank, die die Topologie des autonomen Systems beschreibt. Aus dieser Datenbank wird eine Routing-Tabelle berechnet, indem ein Shortest-Path-Baum erstellt wird. Kommunikations-redundanz Standard Spanning Tree (STP), IEEE802.1d Rapid Spanning Tree (RSTP), IEEE802.w Multiple Spanning Tree (MSTP), IEEE802.1s Ethernet Linear Protection Switching (ELPS), ITU-T G.8031 Ethernet Ring Protection Switching, (ERPS), ITU-T G.8032 VLAN Tag-basiertes VLAN nach 802.1Q Unterstützt bis zu 4K-VLANs gleichzeitig (von 4096 VLAN-IDs) Port-basiertes VLAN Ein Portmitglied eines VLANs kann zu anderen isolierten Ports desselben VLANs und privaten VLANs isoliert werden. Privater VLAN-Edge (PVE) Private VLANs basieren auf der Quellportmaske und es gibt keine Verbindungen zu VLANs. Das bedeutet, dass VLAN-IDs und private VLAN-IDs identisch sein können. Voice VLAN Die Voice VLAN-Funktion ermöglicht die Weiterleitung des Sprachverkehrs auf dem Voice VLAN. Gast-VLAN Mit der IEEE 802.1X-Gast-VLAN-Funktion kann ein Gast-VLAN für jeden 802.1X-Port auf dem Gerät konfiguriert werden, um nicht-802.1X-konforme Clients mit eingeschränkten Diensten zu versorgen. Q-in-Q (double tag) VLAN Damit lassen sich spezifische Anforderungen an VLAN-IDs und die Anzahl der zu unterstützenden VLANs einstellen. 802.1v-Protokoll-VLAN Die Klassifizierung mehrerer Protokolle in ein einzelnes VLAN erzwingt oft VLAN-Grenzen, die für einige der Protokolle ungeeignet sind. Dies erfordert das Vorhandensein einer Nicht-Standard-Einheit, die die Rahmen mit den Protokollen, für die die VLAN-Grenzen ungeeignet sind, zwischen VLANs weiterleitet. MAC-basiertes VLAN Die MAC-basierte VLAN-Funktion ermöglicht es, eingehende unmarkierte Pakete einem VLAN zuzuordnen und so den Verkehr auf der Grundlage der Quell-MAC-Adresse des Pakets zu klassifizieren. IP-Subnetz-basiertes VLAN In einem IP-Subnetz-basierten VLAN werden alle Endarbeitsplätze in einem IP-Subnetz dem selben VLAN zugewiesen. In diesem VLAN können Benutzer ihre Arbeitsstationen verschieben, ohne ihre Netzwerkadressen neu konfigurieren zu müssen. Management-VLAN Management-VLAN wird für die Verwaltung des Switches von einem entfernten Standort aus unter Verwendung von Protokollen wie Telnet, SSH, SNMP, Syslog usw. verwendet. Link Aggregation IEEE 802.3ad LACP / Static Trunk, unterstützt fünf Gruppen von 16-Port Trunks oder Static Trunk. QoS Hardware-Warteschlange Unterstützt acht Hardware-Warteschlangen. Klassifikation Portbasiert: Verkehrs-QoS nach Port 802.1p: Die auf VLAN-Priorität basierende Schicht 2 CoS QoS Dienstklasse ist ein Parameter, der in Daten- und Sprachprotokollen verwendet wird, um die Arten von Nutzlasten zu unterscheiden, die in dem übertragenen Paket enthalten sind. DSCP-basierte differenzierte Dienste (DiffServ) Schicht 3 DSCP-QoS: IP-Pakete können entweder einen IP-Prioritätswert (IPP) oder einen DSCP-Wert (Differentiated Services Code Point) tragen. QoS unterstützt die Verwendung beider Werte, da DSCP-Werte abwärtskompatibel mit IP-Prioritätswerten sind. Klassifizierung und Neumarkierung von TCP/IP-ACLs: QoS durch ACL Rate-Limiting Ingress-Policer Egress-Shaping und Geschwindigkeitskontrolle pro Port Scheduling Strikte Priorität und gewichteter Round-Robin (WRR): Weighted Round Robin ist ein Planungsalgorithmus, der die den Warteschlangen zugewiesenen Gewichte verwendet, um zu bestimmen, wie viele Daten aus einer Warteschlange geleert werden, bevor sie in die nächste Warteschlange verschoben werden. Security Zertifizierte Authentifizierung Es kann ein privater HTTPS-Schlüssel für den Managementzugang hinterlegt werden. Benutzerverwaltung Die Rechte der Benutzer können in bis zu 15 Ebenen frei eingestellt werden. ACL Der Switch erlaubt bis zu 512 Einträge. Drop- oder Ratenbeschränkung basierend auf Quell-/Ziel-MAC-/IP-Adresse oder VLAN-ID. Pro Port können Regeln und Bedingungen für eingehende Pakete festgelegt werden. Die Regeln umfassen Protokolle, IP-Ports und Adressbereiche. Die Regeln können wahlweise nach dem Berechtigungs- oder dem Ausschlussverfahren festgelegt werden. Kriterien sind: TCP/ UDP Quell- und Ziel-Ports, 802.1p-Priorität, Ethernet-Typ, ICMP-Paket (Internet Control Message Protocol). Port Sicherheit MAC-Adressenverwaltung pro Port und IP-Source-Guard: Die MAC-Adresse kann in Kombination mit der IP-Adresse geprüft werden. Storm Control Verhindert, dass der Verkehr in einem LAN durch eine Broadcast-, Multicast- oder Unicast-Flut auf einem Port gestört wird. RADIUS Authentication, 802.1X Autorisierung und Abrechnung, MD5-Hash, Gast-VLAN, Einzel-/Mehrfach-Host-Modus und Einzel-/Mehrfachsitzungen Unterstützt IGMP-RADIUS-basiertes 802.1X Dynamische VLAN-Zuweisung TACACS+ Authentifizierung Der Switch unterstützt die TACACS+-Authentifizierung. Switch als Client. Secure Shell (SSH) SSH sichert den Telnet-Verkehr in oder aus dem Switch, SSH v1 und v2 werden unterstützt Secure Socket Layer (SSL) SSL verschlüsselt den HTTP-Verkehr und ermöglicht so einen erweiterten sicheren Zugriff auf die browserbasierte Management-GUI im Switch. HTTPS & SSL (Secured Web) Hyper Text Transfer Protocol Secure (HTTPS) ist die sichere Version von HTTP. BPDU Guard Der BPDU Wächter, eine Erweiterung von STP, entfernt einen Knoten, der BPDUs zurück ins Netzwerk reflektiert. Er setzt die Grenzen der STP Domäne durch und hält die aktive Topologie vorhersehbar, indem er keine Netzwerkgeräte hinter einem BPDU Guard-fähigen Port an STP teilnehmen lässt. DHCP Snooping Mit DHCP Snooping besitzt der Switch eine Funktion, die als Firewall zwischen nicht vertrauenswürdigen Hosts und vertrauenswürdigen DHCP Servern fungiert. Loop Protection Mit der Loop Protection werden unbekannte Unicast-, Broadcast- und Multicastschleifen in Layer-2-Switching-Konfigurationen verhindert. Multicast IGMP v1/v2/v3 Snooping IGMP beschränkt den bandbreitenintensiven Multicast Verkehr auf die Antragsteller. Unterstützt 1024 Multicast Gruppen. IGMP Querier IGMP Querier wird zur Unterstützung einer Layer-2-Multicast-Domäne von Snooping Switches verwendet, wenn kein Multicast Router vorhanden ist. IGMP Proxy IGMP Snooping mit Proxy-Berichterstellung oder Berichtsunterdrückung filtert IGMP-Pakete aktiv, um die Last auf dem Multicast Router zu reduzieren. MLD v1/v2 Snooping Liefert IPv6-Multicast-Pakete nur an die erforderlichen Empfänger. Multicast VLAN Registrierung (MVR) Ein dediziertes, manuell konfiguriertes VLAN, das so genannte Multicast VLAN, um Multicast Verkehr über ein Layer-2-Netzwerk in Verbindung mit IGMP Snooping weiterzuleiten. Normen IEEE 802.3 10Base-T IEEE 802.3u 100Base-TX/100BASE-FX IEEE 802.3z Gigabit SX/LX IEEE 802.3ab Gigabit 1000T IEEE 802.3x Flow Control and Back pressure IEEE 802.3ad Port trunk with LACP IEEE 802.1d Spanning tree protocol IEEE 802.1w Rapid spanning tree protocol IEEE 802.1s Multiple spanning tree protocol IEEE 802.1p Class ofservice IEEE 802.1Q VLAN Tagging IEEE 802.1x Port Authentication Network Control IEEE 802.1ab LLDP IEEE 802.az Energy Efficient Ethernet Typen/Merkmale RY-LGSO38-10 RY-19‘‘-Winkel Winkelpaar für die Befestigung des RY-LGSP23-10 in einem 19"-Rahmen Im Lieferumfang enthalten

Dieser optimierte Switch wurde eigens für Anwendungen mit hoher Datenlast, wie Video over IP, Video streaming - auch in Verbindung mit Multicast - entwickelt. Durch das PoE lassen sich IP-Kameras über das Datenkabel speisen. Die kompakte Bauform und die reduzierte Portzahl machen diesen Switch ideal für kleinere Anlagen oder als abgesetzte Einheit in einem grösseren Verbund. Mit den weitreichenden Managementmöglichkeiten lassen sich auch komplexe Netzwerkanforderungen erfüllen. Besonderheiten für Zugangskontrollen Aktive Überwachung der Komponenten Vom Switch über PoE gespeiste Komponenten werden dauernd überwacht. Bei einem Ausfall startet der Switch den Controller selbständig wieder neu. Gelingt dies nicht, setzt der Switch über SNMP eine Alarmmeldung ab. Aktive Überwachung der PoE-Speisung Wird z.B. durch eine defekte Kamera zu viel Leistung vom Switch verlangt, alarmiert der Switch über SNMP. Aktive Verwaltung der PoE-Leistung Beim Aufstarten des Switches können die einzelnen PoE-Ports zeitversetzt aufgestartet werden, um eine Überlastung der PoE-Netzteil zu verhindern. Weitere komponentenfreundliche Eigenschaften Extra hohe Backplaneleistung für eine ruckelfreie Übertragung bei voller Portbelegung. Jumbo Frames bis 9600Bytes werden auch bei 100MBit/s unterstützt. Portsicherheit durch MAC-Adressen Einschränkung. DMS DMS(Device Management System) Der Switch besitzt ein integriertes Netzwerküberwachungs- und Steuersystem, welches dem Nutzer auf sehr einfache Weise einen guten Überblick über das gesamte Netzwerk gibt. Dieses DMS-System hat die folgenden Eigenschaften: Grafische Netzwerkübersicht Die Ansicht der Netzwerktopologie erlaubt einen schnellen Überblick aller im Netzwerk vorhandenen Switche und Endgeräte wie IP-Kameras oder Server mit Angabe der IP-Adresse, der Geräteart und -Bezeichnung. Es können Pläne und Karten als Hintergrundbilder hinterlegt werden, mit denen der Nutzer auch ohne Kenntnisse der IP-Struktur schnell auf bestimmte Netzwerkgeräte zugreifen kann. Gerätesuche Diese Funktion erlaubt es auch in grösseren Netzen gezielt auf ein bestimmtes Gerät zuzugreifen. Neu hinzugefügte Geräte, wie eine ausgetauschte IP-Kamera werden sofort angezeigt und erlauben dem Nutzer den sofortigen Zugriff ohne Kenntnis der IP-Adresse. Datenverkehr Anzeige Der Datenverkehr lässt sich pro Port über einer Zeitachse grafisch darstellen. Fehlerbehandlung und Sicherheit Netzwerkdiagnosen zwischen Master-Switch und angeschlossenen Endgeräten. Schutzmechanismen wie Datenraten-Begrenzung erlauben einen effektiven Schutz vor ungewollten Zugriffen. Mit IEEE802.3ah und IEEE802.1ag stehen Werkzeuge für die Strukturierung von Netzwerke zur Verfügung. Technische Daten Allgemeine Eigenschaften Speisespannung 100-240VAC, 50-60Hz Leistungsaufnahme Max. 10W (ohne PoE) / 150W (mit PoE) MTBF 25°C: 589'202h 50°C: 248'902h Betriebstemperatur 0°C bis 50°C Abmessungen 220 x 242 x 44mm (BxTxH) Gewicht Nettogewicht: 2,9kg Schnittstellen Kupfer Ports 8 x 10/100/1000TX, mit PoE+, RJ45 Maximale PoE Leistung für alle PoE Ports: 130W LWL-Ports 2 x 100/1000, SFP Wir empfehlen die Verwendung unserer barox-SFPs. Die Kompatibilität unserer Geräte mit SFPs anderer Fabrikate wird von uns nicht geprüft und nicht garantiert. Netzwerk Eigenschaften Management HTTP/HTTPS, SSH v1 & v2, Telnet Client, IPv6 Management SNMP v1, v2c, v3 unterstützt Traps und USM DHCP Client DHCP Server Embedded RMON-Agent unterstützt die RMON-Gruppen 1,2,3,9 (Historie, Statistik, Alarme und Ereignisse) für verbessertes Traffic-Management, Überwachung und Analyse Backplane 20GBit/s MAC-Tabelle 8k Konfiguration Web GUI, SNMPv1, v2c, 3, kein Konsolenport PoE Management Port Configuration, portweises Einstellen der PoE-Werte PoE Scheduling, Unterstützt PoE-Scheduling pro Port zum Ein- und Ausschalten der PoE-Geräte (PDs). Auto-checking, überprüft den Verbindungsstatus der PDs. PD wird neu gestartet, wenn er sich nicht meldet. Power Delay, zur Verhinderung einer Überlast lassen sich die einzelenen Ports zeitversetzt hochfahren. Non-stop-PoE, der switch versorgt die verbundenen PDs bei einem Reboot unterbrechungsfrei mit der PoE-Leistung. Porteinstellungen Port disable/enable. Auto-negotiation 10/100/1000Mbps. Flow Control disable/enable. Datenrate Kontrolle auf jedem Port. Max. Framesize, Power Control Port Statusanzeige Anzeige pro Port Geschwindigkeit Link Status, Flow Control Status. Auto negotiation status, trunk status. Layer3 Funktionen Keine Layer 3 Funktionen VLAN Port based VLAN Tagged based VLAN, IEEE802.1Q Protocol based VLAN IP subnet-based VLAN Private VLAN Edge (PVE) MAC-based VLAN Q-in-Q (double tag) VLAN Voice VLAN Link Aggregation IEEE 802.3ad LACP Static Trunk QoS Bis 8 Hardware Queues Classification: Port based, 802.1p VLAN priority based, precedence / DSCP based, DiffSer, Classification and re-marking Rate Limiting: Ingress Policer, Egress shaping and rate control, Per Port Security SSH, SSL 802.1X RADIUS/TACACS, authentication, authorization and accounting, MD5 ACL mit MAC, IP, Multicast, Storm control u.v.a. PVE provides L2 isolation between clients in the same VLAN. Supports multiple uplinks IP Source Guard DHCP Sourceguard Loop protection Multicast IGMP v1/v2/v3 snooping, bis 512 Multicast Gruppen, Source-Specific Multicast, IGMP Proxy Topologie STP, Standard Spanning Tree, IEEE802.1d RSTP, Rapid Spanning Tree, IEEE802.1w MSTP, Multiple Spanning Tree, IEEE802.1s Normen IEEE 802.3 10Base-T IEEE 802.3u 100Base-TX/100BASE-FX IEEE 802.3z Gigabit SX/LX IEEE 802.3ab Gigabit 1000T IEEE 802.3x Flow Control and Back pressure IEEE 802.3ad Port trunk with LACP IEEE 802.1d Spanning tree protocol IEEE 802.1w Rapid spanning tree protocol IEEE 802.1s Multiple spanning tree protocol IEEE 802.1p Class ofservice IEEE 802.1Q VLAN Tagging IEEE 802.1x Port Authentication Network Control IEEE 802.1ab LLDP IEEE 802.3af/at Power over Ethernet IEEE 802.az Energy Efficient Ethernet Typen/Merkmale RY-GSP17-10 Inkl. 19‘‘-Befestigungswinkel RY-19‘‘-Befestigung Im Lieferumfang enthalten

Dieser industrielle Medienkonverter mit Management wurde eigens für Anwendungen mit hoher Datenlast, wie z.B. Video over IP oder Video streaming entwickelt. Die kompakte Bauform, der grosse Temperaturbereich und die hohe Flexibilität machen diesen Medienkonverter ideal für abgesetzte Standorte. Der Medienkonverter hat zwei optische SFP-Ports mit 100/1000FX und zwei Kupferports mit 10/100/1000TX. Beide Kupferports untesrtützen PoE gemäss PoE 802.3af/at/bt bis 90W pro Port. Es könne über beide POrts maximal 180W PoE-Leistung abgegeben werden. Die weitreichenden Management-Funktionen erlauben eine sehr hohe Sicherheit und eine effiziente Netzwerkonfiguration. Produktinformationen Kurzbeschreibung Industrieller gemanagter Medienkonverter mit PoE++ für 2 x 10/100/1000BaseTX auf 2 x SFP Systemhinweise Der Switch unterstützt PTP, precision time protocol nach IEEE1588 v2 und IEC 61588. Diese Funktion wird u.a. in der industriellen Automation, in professionellen Audio-Video-Anwendungen für das Audio-Video-Bridging und in der Telekommunikation verwendet. Technische Daten Kupfer Ports 2 x 10/100/1000TX mit PoE++ 802.3af/at/bt Maximale PoE-Leistung über alle Ports: 180W LWL Ports 2 x 100/1000 Mbits/s SFP Wir empfehlen die Verwendung unserer barox-SFPs. Die Kompatibilität unserer Geräte mit SFPs anderer Fabrikate wird von uns nicht geprüft und nicht garantiert. Konsolenport 3.5mm Klinkenstecker 3-polig, Konsole 1xUSB-B Buchse, für FW, Konfig, Logs Das Übergangskabel Klinkenstecker auf USB-A muss separat bestellt werden Speisespannung 48-57VDC, PoE++ min. 52VDC redundant Leistungaufnahme Min. 18W, ohne PoE max. 200W mit max. PoE Betriebstemperatur -40 bis +75°C Verlustleistung 104 BTU/h Abmessungen 42 x 118 x 145 (B x L x H) Gewicht Bruttogewicht: 0.93 kg Nettogewicht: 0.74 kg Konfiguration IPv4, IPv6, Web, Telnet, Serial Console, CLI, SNMP v1/v2c/v3, uPnP PoE Management IEEE 802.3af / at / bt PoE Monitoring PoE Scheduling PoE Priority PD Alive Check (Auto-Reboot von Endgeräten) Porteinstellungen Port Alarm Port state Port link state Port speed Port duplex Port auto negotiation Port flow control Port MDI/MDIX Port Statusanzeige Link Status Speed Duplex Flow Control Tx and Rx in Bytes PoE status Kommunikationsredundanz RSTP, Rapid Spanning Tree Protocoll ERPS, Ethernet Ring Protection Switching VLAN Tag based VLAN, IEEE 802.1X 4k VLAN Security IEEE 802.1X RADIUS TACACS+ SSL / SSH
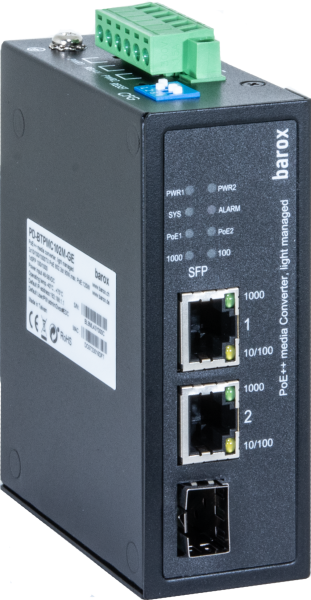
Dieser industrielle Medienkonverter mit Management wurde eigens für Anwendungen mit hoher Datenlast, wie Video over IP oder Video streaming entwickelt. Die kompakte Bauform, der grosse Temperaturbereich und die hohe Flexibilität machen diesen Medienkonverter ideal für abgesetzte Standorte. Der Medienkonverter hat einen optischen SFP-Port mit 100/1000FX und zwei Kupferports mit 10/100/1000TX, der PoE 802.3af/at/bt bis 90W pro Port und 120W unterstützt. Die Management-Funktionen erlauben die Steuerung des PoEs inkl. der Überwachung der angeschlossenen PDs. Zudem lassen sich die angeschlossenen Leitungen auch von Fern überwachen. Durch das mitgelieferte Montagezubehör lässt sich der Medienkonverter einfach auf einer Hutschiene montieren. Technische Daten Allgemeine Eigenschaften Speisespannung 2 x 48-56VDC Leistungsaufnahme Max. 4W, ohne PoE MTBF Betriebstemperatur -40°C bis +75°C Abmessungen 105 x 38 x 84 (HxBxL), alle Masse ohne Stecker Gewicht Netto 0,45 kg Schnittstellen Kupfer Ports 2 x 10/100/1000TX mit PoE++ Pro Port max. 90W Total über beide Ports 120W LWL-Ports 1 x 100/1000FX SFP Wir empfehlen die Verwendung unserer barox-SFPs. Die Kompatibilität unserer Geräte mit SFPs anderer Fabrikate wird von uns nicht geprüft und nicht garantiert. Netzwerk Eigenschaften Management Lite Management User Management LAN settings Relay alarm settings PoE Settings Konfiguration Weg GUI DIP Switches PoE Management Device alive check PoE power control PoE Status PoE Configuration PoE Scheduling PoE Statusanzeige Link speed per TX-port, link speed SFP port, PoE output per port, data transmission Security FCC Class A, CE Typen/Merkmale PD-BTPMC102-GE Ohne SFP Ohne Speisung PoE, PoE+ und PoE++ bis 90W pro Port Totale PoE-Leistung über beide Ports 120W Montagezubehör Klammer für Hutschienenmontage

Die Serie umfasst robuste, hochqualitative Switche für die Implementierung von leistungsfähigen 10, 100 und 1000MBit/s Ethernet Ring-Netzstrukturen nach IEEE802.x. Der Switch erlaubt über zwei oder mehr Anschlüsse den Aufbau eines oder mehrerer fehlertoleranter Glasfaserringe. Bei einer Unterbrechung schliesst der Ring automatisch in weniger als 50ms. Dies erhöht die Verfügbarkeit des Systems. Für den Backbone stehen vier SFP-Buchten für 100/1000BaseSX/LX/ZX zur Verfügung, die wahlweise für Multimode oder Singlemode bestückt werden können. Die Switches können auch als Einzelgeräte, für Punkt-zu-Punkt-Verbindungen oder als Verbindungsmodule verwendet werden. Die weitreichenden Möglichkeiten der Management-Software erlauben auch den Einsatz der Switche in Systemen mit hohen Anforderungen an die Funktionalität des Netzes. Die Montage ist dank der Haltevorrichtung für Tragschienen sehr schnell und einfach. Die elektrischen und optischen Anschlüsse sind durch normierte Stecker (RJ45 bzw. LC) sichergestellt. Besonderheiten für Zugangskontrollen Extra hohe Backplaneleistung für eine ruckelfreie Übertragung bei voller Portbelegung. Jumbo Frames bis 9600Bytes werden auch bei 100MBit/s unterstützt. Portsicherheit durch MAC-Adressen Einschränkung. Weitere Informationen Spezielle Eigenschaften USB-Konfig-Port: Für FW-Update, backup, restore, boot up und syslog, USB2.0 A-Typ Systemhinweise Der Switch unterstützt PTP, precision time protocol nach IEEE1588 v2 und IEC 61588. Diese Funktion wird u.a. in der industriellen Automation, in professionellen Audio-Video-Anwendungen für das Audio-Video-Bridging und in der Telekommunikation verwendet. DMS DMS(Device Management System) Der Switch besitzt ein integriertes Netzwerküberwachungs- und Steuersystem, welches dem Nutzer auf sehr einfache Weise einen guten Überblick über das gesamte Netzwerk gibt. Dieses DMS-System hat die folgenden Eigenschaften: Grafische Netzwerkübersicht Die Ansicht der Netzwerktopologie erlaubt einen schnellen Überblick aller im Netzwerk vorhandenen Switche und Endgeräte wie IP-Kameras oder Server mit Angabe der IP-Adresse, der Geräteart und -Bezeichnung. Es können Pläne und Karten als Hintergrundbilder hinterlegt werden, mit denen der Nutzer auch ohne Kenntnisse der IP-Struktur schnell auf bestimmte Netzwerkgeräte zugreifen kann, Gerätesuche Diese Funktion erlaubt es auch in grösseren Netzen gezielt auf ein bestimmtes Gerät zugreifen zu können. Neu hinzugefügte Geräte, wie eine ausgetauschte IP-Kamera werden sofort angezeigt und erlauben dem Nutzer den sofortigen Zugriff ohne Kenntnis der IP-Adresse. Datenverkehr Anzeige Der Datenverkehr lässt sich pro Port über einer Zeitachse grafisch darstellen. Fehlerbehandlung und Sicherheit Netzwerkdiagnosen zwischen Master-Switch und angeschlossenen Endgeräten. Schutzmechanismen wie Datenraten-Begrenzung erlauben einen effektiven Schutz vor ungewollten Zugriffen. Mit IEEE802.3ah und IEEE802.1ag stehen Werkzeuge für die Strukturierung von Netzwerke zur Verfügung. Technische Daten Allgemeine Eigenschaften Speisespannung 12-50VDC, redundante Speisung möglich, Schraubklemmen Leistungsaufnahme Max. 15W MTBF 25°C: 951'258h 75°C: 193'332h Betriebstemperatur -40°C bis +75°C Rel. Feuchte: 5% bis 95%, nicht kondensierend Verlustleistung 51BTU Abmessungen 135x62x130mm (HxBxL) Gewicht 0,7 kg Prüfnormen EMV: IEC61000-4-2, 4-3, 4-4, 4-5, 4-6, 4-8 EMI: FCC Part 15 Class A, EN61000-3-2, -3-3, -6-4, EN55022, EN55011 Freier Fall: IEC60068-2-32 Schock: IEC60068-2-27 Vibration: IEC60068-2-6 Bahn Norm: EN0121-4:2016, EN50155:2017 Transport: NEMA TS2 Substation: IEC61850-3 Schnittstellen Kupfer Ports 8 x 10/100/1000TX, RJ45 Auto MDI/MDIX, Auto-Negotiation LWL-Ports 4 x 100/1000, SFP Wir empfehlen die Verwendung unserer barox-SFPs. Die Kompatibilität unserer Geräte mit SFPs anderer Fabrikate wird von uns nicht geprüft und nicht garantiert. Konsolenport RS232, 115,2kBit/s, 8, N, 1, RJ45 Netzwerk Eigenschaften Management HTTP/HTTPS, SSH, Telnet Client, IPv6 Management SNMP v1, v2c, v3 unterstützt Traps und USM DHCP Client / DHCPv6 Client DHCP Server DHCP Option 82 wird unterstüzt PTP, Precision Time Protocol, IEEE1588 v2 Embedded RMON-Agent unterstützt die RMON-Gruppen 1,2,3,9 (Historie, Statistik, Alarme und Ereignisse) für verbessertes Traffic-Management, Überwachung und Analyse Backplane 24 GBit/s MAC-Tabelle 8k Konfiguration Web GUI, DMS, SNMPv1, v2c und v3, Konsole, Telnet, RMON Einzelne Managementzugänge können deaktiviert werden PoE Management Porteinstellungen Per Port: Port disable/enable, Auto negotiation 10/100/1000, Full- & halfduplex, Flow Control disable/enable, data rate Port Statusanzeige Per Port: Data rate, Duplex, Link, Flow Control, Auto Negotiation, Trunk Layer3 Funktionen IPv4 und IPv6 Unicast: statisches Routing Kommunikations-redundanz Standard Spanning Tree (STP), IEEE802.1d Rapid Spanning Tree (RSTP), IEEE802.w Multiple Spanning Tree (MSTP), IEEE802.1s Ethernet Linear Protection Switching (ELPS), ITU-T G.8031 Ethernet Ring Protection Switching, (ERPS), ITU-T G.8032 VLAN Tag-basiertes VLAN nach 802.1Q Unterstützt bis zu 4K-VLANs gleichzeitig (von 4096 VLAN-IDs) Port-basiertes VLAN Ein Portmitglied eines VLANs kann zu anderen isolierten Ports desselben VLANs und privaten VLANs isoliert werden. Privater VLAN-Edge (PVE) Private VLANs basieren auf der Quellportmaske und es gibt keine Verbindungen zu VLANs. Das bedeutet, dass VLAN-IDs und private VLAN-IDs identisch sein können. Voice VLAN Die Voice VLAN-Funktion ermöglicht die Weiterleitung des Sprachverkehrs auf dem Voice VLAN. Gast-VLAN Mit der IEEE 802.1X-Gast-VLAN-Funktion kann ein Gast-VLAN für jeden 802.1X-Port auf dem Gerät konfiguriert werden, um nicht-802.1X-konforme Clients mit eingeschränkten Diensten zu versorgen. Q-in-Q (double tag) VLAN Damit lassen sich spezifische Anforderungen an VLAN-IDs und die Anzahl der zu unterstützenden VLANs einstellen. 802.1v-Protokoll-VLAN Die Klassifizierung mehrerer Protokolle in ein einzelnes VLAN erzwingt oft VLAN-Grenzen, die für einige der Protokolle ungeeignet sind. Dies erfordert das Vorhandensein einer Nicht-Standard-Einheit, die die Rahmen mit den Protokollen, für die die VLAN-Grenzen ungeeignet sind, zwischen VLANs weiterleitet. MAC-basiertes VLAN Die MAC-basierte VLAN-Funktion ermöglicht es, eingehende unmarkierte Pakete einem VLAN zuzuordnen und so den Verkehr auf der Grundlage der Quell-MAC-Adresse des Pakets zu klassifizieren. IP-Subnetz-basiertes VLAN In einem IP-Subnetz-basierten VLAN werden alle Endarbeitsplätze in einem IP-Subnetz dem selben VLAN zugewiesen. In diesem VLAN können Benutzer ihre Arbeitsstationen verschieben, ohne ihre Netzwerkadressen neu konfigurieren zu müssen. S-VLAN QinQ basierndes S-VLAN. Management-VLAN Management-VLAN wird für die Verwaltung des Switches von einem entfernten Standort aus unter Verwendung von Protokollen wie Telnet, SSH, SNMP, Syslog usw. verwendet. Link Aggregation 802.3ad LACP, static Trunk, 12 Gruppen à 16-Ports QoS Hardware-Warteschlange Unterstützt acht Hardware-Warteschlangen. Klassifikation Portbasiert: Verkehrs-QoS nach Port 802.1p: Die auf VLAN-Priorität basierende Schicht 2 CoS QoS Dienstklasse ist ein Parameter, der in Daten- und Sprachprotokollen verwendet wird, um die Arten von Nutzlasten zu unterscheiden, die in dem übertragenen Paket enthalten sind. DSCP-basierte differenzierte Dienste (DiffServ) Schicht 3 DSCP-QoS: IP-Pakete können entweder einen IP-Prioritätswert (IPP) oder einen DSCP-Wert (Differentiated Services Code Point) tragen. QoS unterstützt die Verwendung beider Werte, da DSCP-Werte abwärtskompatibel mit IP-Prioritätswerten sind. Klassifizierung und Neumarkierung von TCP/IP-ACLs: QoS durch ACL Rate-Limiting Ingress-Policer Egress-Shaping und Geschwindigkeitskontrolle pro Port Scheduling Strikte Priorität und gewichteter Round-Robin (WRR): Weighted Round Robin ist ein Planungsalgorithmus, der die den Warteschlangen zugewiesenen Gewichte verwendet, um zu bestimmen, wie viele Daten aus einer Warteschlange geleert werden, bevor sie in die nächste Warteschlange verschoben werden. Security Zertifizierte Authentifizierung Es kann ein privater HTTPS-Schlüssel für den Managementzugang hinterlegt werden. Benutzerverwaltung Die Rechte der Benutzer können in bis zu 15 Ebenen frei eingestellt werden. ACL Der Switch erlaubt bis zu 512 Einträge. Drop- oder Ratenbeschränkung basierend auf Quell-/Ziel-MAC-/IP-Adresse oder VLAN-ID. Pro Port können Regeln und Bedingungen für eingehende Pakete festgelegt werden. Die Regeln umfassen Protokolle, IP-Ports und Adressbereiche. Die Regeln können wahlweise nach dem Berechtigungs- oder dem Ausschlussverfahren festgelegt werden. Kriterien sind: TCP/ UDP Quell- und Ziel-Ports, 802.1p-Priorität, Ethernet-Typ, ICMP-Paket (Internet Control Message Protocol). Port Sicherheit MAC-Adressenverwaltung pro Port und IP-Source-Guard: Die MAC-Adresse kann in Kombination mit der IP-Adresse geprüft werden. Storm Control Verhindert, dass der Verkehr in einem LAN durch eine Broadcast-, Multicast- oder Unicast-Flut auf einem Port gestört wird. RADIUS Authentication, 802.1X Autorisierung und Abrechnung, MD5-Hash, Gast-VLAN, Einzel-/Mehrfach-Host-Modus und Einzel-/Mehrfachsitzungen Unterstützt IGMP-RADIUS-basiertes 802.1X Dynamische VLAN-Zuweisung TACACS+ Authentifizierung Der Switch unterstützt die TACACS+-Authentifizierung. Switch als Client. Secure Shell (SSH) SSH sichert den Telnet-Verkehr in oder aus dem Switch, SSH v1 und v2 werden unterstützt Secure Socket Layer (SSL) SSL verschlüsselt den HTTP-Verkehr und ermöglicht so einen erweiterten sicheren Zugriff auf die browserbasierte Management-GUI im Switch. HTTPS & SSL (Secured Web) Hyper Text Transfer Protocol Secure (HTTPS) ist die sichere Version von HTTP. BPDU Guard Der BPDU Wächter, eine Erweiterung von STP, entfernt einen Knoten, der BPDUs zurück ins Netzwerk reflektiert. Er setzt die Grenzen der STP Domäne durch und hält die aktive Topologie vorhersehbar, indem er keine Netzwerkgeräte hinter einem BPDU Guard-fähigen Port an STP teilnehmen lässt. DHCP Snooping Mit DHCP Snooping besitzt der Switch eine Funktion, die als Firewall zwischen nicht vertrauenswürdigen Hosts und vertrauenswürdigen DHCP Servern fungiert. Loop Protection Mit der Loop Protection werden unbekannte Unicast-, Broadcast- und Multicastschleifen in Layer-2-Switching-Konfigurationen verhindert. FCC Class A, CE, UL Multicast IGMP v1/v2/v3 Snooping IGMP beschränkt den bandbreitenintensiven Multicast Verkehr auf die Antragsteller. Unterstützt 1024 Multicast Gruppen. IGMP Querier IGMP Querier wird zur Unterstützung einer Layer-2-Multicast-Domäne von Snooping Switches verwendet, wenn kein Multicast Router vorhanden ist. IGMP Proxy IGMP Snooping mit Proxy-Berichterstellung oder Berichtsunterdrückung filtert IGMP-Pakete aktiv, um die Last auf dem Multicast Router zu reduzieren. MLD v1/v2 Snooping Liefert IPv6-Multicast-Pakete nur an die erforderlichen Empfänger. Multicast VLAN Registrierung (MVR) Ein dediziertes, manuell konfiguriertes VLAN, das so genannte Multicast VLAN, um Multicast Verkehr über ein Layer-2-Netzwerk in Verbindung mit IGMP Snooping weiterzuleiten. Normen 802.3, 10Base-T Ethernet 802.3u, 100BaseTX und 100BaseFX Fast Ethernet 802.3ab, 1000Base-T 802.3z, 1000Base-X 802.3x, Flow Control und Back Pressure 802.1d, Spanning Tree 802.1w, Rapid Spanning Tree 802.1s, Multiple Spanning Tree ITU-TG.8032 / Y.1344 Ethernet Ring Protection Switch 802.3ad, Port Trunk mit LACP 802.1p, Class of Service 802.1q, VLAN Tag 802.1x, User Authentication (RADIUS) 802.1ab LLDP IEEE1588v2, PTP Typen/Merkmale RY-804GBTME Ohne SFPs, ohne Speisung

Die Serie umfasst robuste, hochqualitative Switche für die Implementierung von leistungsfähigen 10, 100 und 1000MBit/s Ethernet Ring-Netzstrukturen nach IEEE802.x. Alle acht Kupferports verfügen über Power over Ethernet mit PoE und PoE+. Der Switch erlaubt über zwei oder mehr Anschlüsse den Aufbau eines oder mehrerer fehlertoleranten Glasfaserringe. Bei einer Unterbrechung schließt der Ring automatisch in weniger als 50ms. Dies erhöht die Verfügbarkeit des Systems. Für den Backbone stehen vier SFP-Buchten für 100/1000BaseSX/LX/ZX zur Verfügung, die wahlweise für Multimode oder Singlemode bestückt werden können. Die Switches können auch als Einzelgeräte, für Punkt-zu-Punkt-Verbindungen oder als Verbindungsmodule verwendet werden. Die weitreichenden Möglichkeiten der Management-Software erlauben auch den Einsatz der Switche in Systemen mit hohen Anforderungen an die Funktionalität des Netzes. Die Montage ist dank der Haltevorrichtung für Tragschienen sehr schnell und einfach. Die elektrischen und optischen Anschlüsse sind durch normierte Stecker (RJ45 bzw. LC) sichergestellt. Besonderheiten für Zugangskontrollen Aktive Überwachung der Komponenten Vom Switch über PoE gespeiste Komponenten werden dauernd überwacht. Bei einem Ausfall startet der Switch die Controller selbständig wieder neu. Gelingt dies nicht, setzt der Switch über SNMP eine Alarmmeldung ab. Aktive Überwachung der PoE-Speisung Wird z.B. durch eine defekte Kamera zu viel Leistung vom Switch verlangt, alarmiert der Switch über SNMP. Aktive Verwaltung der PoE-Leistung Beim Aufstarten des Switches können die einzelnen PoE-Ports zeitversetzt aufgestartet werden, um eine Überlastung der PoE-Netzteil zu verhindern. Weitere videofreundliche Eigenschaften Extra hohe Backplaneleistung für eine ruckelfreie Videoübertragung bei voller Portbelegung. Jumbo Frames bis 9600Bytes werden auch bei 100MBit/s unterstützt. Portsicherheit durch MAC-Adressen Einschränkung. Weitere Informationen Systemhinweise Der Switch unterstützt PTP, precision time protocol nach IEEE1588 v2 und IEC 61588. Diese Funktion wird u.a. in der industriellen Automation, in professionellen Audio-Video-Anwendungen für das Audio-Video-Bridging und in der Telekommunikation verwendet. DMS DMS (Device Management System) Der Switch besitzt ein integriertes Netzwerküberwachungs- und Steuersystem, welches dem Nutzer auf sehr einfache Weise einen guten Überblick über das gesamte Netzwerk gibt. Dieses DMS-System hat die folgenden Eigensachften: Grafische Netzwerkübersicht Die Ansicht der Netzwerktopologie erlaubt einen schnellen Überblick aller im Netzwerk vorhandenen Switche und Endgeräte wie z.B. IP-Kameras oder Server mit Angabe der IP-Adresse, der Geräteart und -Bezeichnung. Es können Pläne und Karten als Hintergrundbilder hinterlegt werden mit denen der Nutzer auch ohne Kenntnisse der IP-Struktur schnell auf bestimmte Netzwerkgeräte zugreifen kann. Gerätesuche Diese Funktion erlaubt es auch in grösseren Netzen gezielt auf ein bestimmtes Gerät zugreifen zu können. Neu hinzugefügte Geräte, wie z.B. eine ausgetauschte IP-Kamera werden sofort angezeigt, und erlauben dem Nutzer den sofortigen Zugriff ohne Kenntnis der IP-Adresse. Datenverkehr Anzeige Der Datenverkehr lässt sich pro Port über einer Zeitachse grafisch darstellen. Fehlerbehandlung und Sicherheit Netzwerkdiagnosen zwischen Master-Switch und angeschlossenen Endgeräten. Schutzmechanismen wie Datenraten-Begrenzung erlauben einen effektiven Schutz vor ungewollten Zugriffen. Mit IEEE802.3ah und IEEE802.1ag stehen Werkzeuge für die Strukturierung von Netzwerke zur Verfügung.
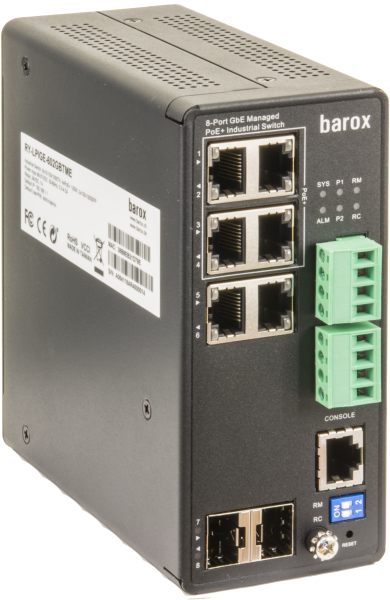
Die Serie umfasst robuste, hochqualitative Switche für die Implementierung von leistungsfähigen 10, 100 und 1000MBit/s Ethernet Ring-Netzstrukturen nach IEEE802.x. Alle sechs Kupferports verfügen über Power over Ethernet mit PoE und PoE+. Der Switch erlaubt über zwei oder mehr Anschlüsse den Aufbau eines oder mehrerer fehlertoleranter Glasfaserringe. Bei einer Unterbrechung schließt der Ring automatisch in weniger als 50ms. Dies erhöht die Verfügbarkeit des Systems. Für den Backbone stehen zwei SFP-Buchten für 100/1000BaseSX/LX/ZX zur Verfügung, die wahlweise für Multimode oder Singlemode bestückt werden können. Die Switches können auch als Einzelgeräte, für Punkt-zu-Punkt-Verbindungen oder als Verbindungsmodule verwendet werden. Die weitreichenden Möglichkeiten der Management-Software erlauben auch den Einsatz der Switche in Systemen mit hohen Anforderungen an die Funktionalität des Netzes. Die Montage ist dank der Haltevorrichtung für Trageschienen sehr schnell und einfach. Die elektrischen und optischen Anschlüsse sind durch normierte Stecker (RJ45 bzw. LC) sichergestellt. Besonderheiten für Zugangskontrollen Aktive Überwachung der Komponenten Vom Switch über PoE gespeiste Komponenten werden dauernd überwacht. Bei einem Ausfall startet der Switch die Controller selbständig wieder neu. Gelingt dies nicht, setzt der Switch über SNMP eine Alarmmeldung ab. Aktive Überwachung der PoE-Speisung Wird z.B. durch eine defekte Komponente zu viel Leistung vom Switch verlangt, alarmiert der Switch über SNMP. Aktive Verwaltung der PoE-Leistung Beim Aufstarten des Switches können die einzelnen PoE-Ports zeitversetzt aufgestartet werden, um eine Überlastung der PoE-Netzteil zu verhindern. Weitere komponentenfreundliche Eigenschaften Extra hohe Backplaneleistung für eine ruckelfreie Übertragung bei voller Portbelegung. Jumbo Frames bis 9600Bytes werden auch bei 100MBit/s unterstützt. Portsicherheit durch MAC-Adressen Einschränkung. Weitere Informationen Systemhinweise Der Switch unterstüzt PTP, precision time protocol nach IEEE1588 v2 und IEC 61588. Diese Funktion wird u.a. in der industriellen Automation, in professionellen Audio-Video-Anwendungen für das Audio-Video-Bridging und in der Telekommunikation verwendet. DMS DMS (Device Management System) Der Switch besitzt ein integriertes Netzwerküberwachungs- und Steuersystem, welches dem Nutzer auf sehr einfache Weise einen guten Überblick über das gesamte Netzwerk gibt. Dieses DMS-System hat die folgenden Eigenschaften: Grafische Netzwerkübersicht Die Ansicht der Netzwerktopologie erlaubt einen schnellen Überblick aller im Netzwerk vorhandenen Switche und Endgeräte wie z.B. IP-Kameras oder Server mit Angabe der IP-Adresse, der Geräteart und -Bezeichnung. Es können Pläne und Karten als Hintergrundbilder hinterlegt werden mit denen der Nutzer auch ohne Kenntnisse der IP-Struktur schnell auf bestimmte Netzwerkgeräte zugreifen kann. Gerätesuche Diese Funktion erlaubt es auch in grösseren Netzen gezielt auf ein bestimmtes Gerät zugreifen zu können. Neu hinzugefügte Geräte, wie z.B. eine ausgetauschte IP-Kamera werden sofort angezeigt, und erlauben dem Nutzer den sofortigen Zugriff ohne Kenntnis der IP-Adresse. Datenverkehr Anzeige Der Datenverkehr lässt sich pro Port über einer Zeitachse grafisch darstellen. Fehlerbehandlung und Sicherheit Netzwerkdiagnosen zwischen Master-Switch und angeschlossenen Endgeräten. Schutzmechanismen wie Datenraten-Begrenzung erlauben einen effektiven Schutz vor ungewollten Zugriffen. Mit IEEE802.3ah und IEEE802.1ag stehen Werkzeuge für die Strukturierung von Netzwerke zur Verfügung. Technische Daten Allgemeine Eigenschaften Speisespannung 48-57VDC, redundante Speisung möglich, Schraubklemmen Leistungsaufnahme Max. 15W (ohne PoE) MTBF 25°C: 527'730h 75°C: 100'874h Betriebstemperatur -40°C bis +75°C Rel. Feuchte: 5% bis 95%, nicht kondensierend Abmessungen 135x62x130mm (HxBxL) Gewicht 0,7kg Prüfnormen EMV: IEC61000-4-2, 4-3, 4-4, 4-5, 4-6, 4-8 EMI: FCC Part 15 Class A, EN61000-3-2, -3-3, -6-4, EN55022, EN55011 Freier Fall: IEC60068-2-32 Schock: IEC60068-2-27 Vibration: IEC60068-2-6 Bahn Norm: EN0121-4:2016, EN50155:2017 Transport: NEMA TS2 Substation: IEC61850-3, IEEE1613 Schnittstellen Kupfer Ports 6 x 10/100/1000TX, 4 x PoE, PoE+ 802.3af/at Maximale PoE-Leistung über alle Ports: 120W LWL-Ports 2 x 100/1000, SFP Wir empfehlen die Verwendung unserer barox-SFPs. Die Kompatibilität unserer Geräte mit SFPs anderer Fabrikate wird von uns nicht geprüft und nicht garantiert. Konsolenports RS232, 115,2kBit/s, 8, N, 1, RJ45 Netzwerk Eigenschaften Backplane 24 GBit/s MAC-Tabelle 8k Konfiguration Webserver, Telnet, CLI, SNMP v1/v2/v3, TFTP, SSH, SSL, RMON, USB PoE Management Porteinstellungen Per Port: Port disable/enable, Auto negotiation 10/100/1000, Full- & halfduplex, Flow Control disable/enable, data rate Port Statusanzeige Per Port: Data rate, Duplex, Link, Flow Control, Auto Negotiation, Trunk VLAN max. 64 VLAN ID & 802.1Q VLAN & Port Based Link Aggregation 802.3ad LACP, static Trunk, 12 Gruppen à 16-Ports QoS Class of Service IEEE 802.1p per port 8 Prioritäten Security FCC Class A, CE, UL SSH v1 und v2, SSL für GUI Benutzerauthetifizierung mit privatem Schlüssel Multicast IGMP v1, v2, v3 MVR, Multicast VLAN Registration Normen 802.3, 10Base-T Ethernet 802.3u, 100BaseTX und 100BaseFX Fast Ethernet 802.3ab, 1000Base-T 802.3z, 1000Base-X 802.3x, Flow Control und Back Pressure 802.1d, Spanning Tree 802.1w, Rapid Spanning Tree 802.1s, Multiple Spanning Tree ITU-TG.8032 / Y.1344 Ethernet Ring Protection Switch 802.3ad, Port Trunk mit LACP 802.3af Power over Ethernet 802.3at Power over Ethernet PoE+ 802.1p, Class of Service 802.1q, VLAN Tag 802.1x, User Authentication (RADIUS) 802.1ab LLDP IEEE1588v2, PTP Typen/Merkmale PY-LPIGE-602GBTME 6x10/100/1000TX, PoE, PoE+ 2x100/1000SFP ohne SFPs, ohne Speisung

Die Serie umfasst robuste, hochqualitative Switche für die Implementierung von leistungsfähigen 10, 100 und 1000MBit/s Ethernet Ring-Netzstrukturen nach IEEE802.x, vier der acht Kupferports verfügen über Power over Ethernet mit PoE, PoE+ und PoE++. Der Switch erlaubt über zwei oder mehr Anschlüsse den Aufbau eines oder mehrerer fehlertoleranten Glasfaserringe. Bei einer Unterbrechung schließt der Ring automatisch in weniger als 50ms. Dies erhöht die Verfügbarkeit des Systems. Für den Backbone stehen vier SFP-Buchten für 100/1000BaseSX/LX/ZX zur Verfügung, die wahlweise für Multimode oder Singlemode bestückt werden können. Die Switches können auch als Einzelgeräte, für Punkt-zu-Punkt-Verbindungen oder als Verbindungsmodule verwendet werden. Die weitreichenden Möglichkeiten der Management-Software erlauben auch den Einsatz der Switche in Systemen mit hohen Anforderungen an die Funktionalität des Netzes. Die Montage ist dank der Haltevorrichtung für Tragschienen sehr schnell und einfach. Die elektrischen und optischen Anschlüsse sind durch normierte Stecker (RJ45 bzw. LC) sichergestellt. Besonderheiten für Zugangskontrollen Aktive Überwachung der Komponenten Vom Switch über PoE gespeiste Komponenten werden dauernd überwacht. Bei einem Ausfall startet der Switch die Controller selbständig wieder neu. Gelingt dies nicht, setzt der Switch über SNMP eine Alarmmeldung ab. Aktive Überwachung der PoE-Speisung Wird z.B. durch eine defekte Kamera zu viel Leistung vom Switch verlangt, alarmiert der Switch über SNMP. Aktive Verwaltung der PoE-Leistung Beim Aufstarten des Switches können die einzelnen PoE-Ports zeitversetzt aufgestartet werden, um eine Überlastung der PoE-Netzteil zu verhindern. Weitere videofreundliche Eigenschaften Extra hohe Backplaneleistung für eine ruckelfreie Videoübertragung bei voller Portbelegung. Jumbo Frames bis 9600Bytes werden auch bei 100MBit/s unterstützt. Portsicherheit durch MAC-Adressen Einschränkung. DMS DMS (Device Management System)Der Switch besitzt ein integriertes Netzwerküberwachungs- und Steuersystem, welches dem Nutzer auf sehr einfache Weise einen guten Überblick über das gesamte Netzwerk gibt. Dieses DMS-System hat die folgenden Eigenschafften: Grafische Netzwerkübersicht Die Ansicht der Netzwerktopologie erlaubt einen schnellen Überblick aller im Netzwerk vorhandenen Switche und Endgeräte wie z.B. IP-Kameras oder Server mit Angabe der IP-Adresse, der Geräteart und -Bezeichnung. Es können Pläne und Karten als Hintergrundbilder hinterlegt werden mit denen der Nutzer auch ohne Kenntnisse der IP-Struktur schnell auf bestimmte Netzwerkgeräte zugreifen kann, Gerätesuche Diese Funktion erlaubt es auch in größeren Netzen gezielt auf ein bestimmtes Gerät zugreifen zu können. Neu hinzugefügte Geräte, wie z.B. eine ausgetauschte IP-Kamera werden sofort angezeigt, und erlauben dem Nutzer den sofortigen Zugriff ohne Kenntnis der IP-Adresse. Datenverkehr Anzeige Der Datenverkehr lässt sich pro Port über einer Zeitachse grafisch darstellen. Fehlerbehandlung und Sicherheit Netzwerkdiagnosen zwischen Master-Switch und angeschlossenen Endgeräten. Schutzmechanismen wie Datenraten-Begrenzung erlauben einen effektiven Schutz vor ungewollten Zugriffen. Mit IEEE802.3ah und IEEE802.1ag stehen Werkzeuge für die Strukturierung von Netzwerke zur Verfügung.

Dieser robuste, hochqualitative Switche ist für den Einsatz in leistungsfähigen 10, 100 und 1000MBit/s Ethernet Ring-Netzstrukturen nach IEEE802.x entwickelt. Die acht Kupferports verfügen über Power over Ethernet mit PoE, PoE+ und PoE++. Der Switch erlaubt über zwei oder mehr Anschlüsse den Aufbau eines oder mehrerer fehlertoleranter Ringe. Bei einer Unterbrechung schließt der Ring automatisch in weniger als 50ms. Dies erhöht die Verfügbarkeit des Systems. Für den Backbone stehen zwei SFP-Buchten für 100/1000BaseSX/LX/ZX zur Verfügung, die wahlweise für Multimode oder Singlemode bestückt werden können. Die Switches können auch als Einzelgeräte, für Punkt-zu-Punkt-Verbindungen oder als Verbindungsmodule verwendet werden. Die weitreichenden Möglichkeiten der Management-Software erlauben auch den Einsatz der Switche in Systemen mit hohen Anforderungen an die Funktionalität des Netzes. Die Montage ist dank der Haltevorrichtung für Trageschienen sehr schnell und einfach. Die elektrischen und optischen Anschlüsse sind durch normierte Stecker (RJ45 bzw. LC) sichergestellt. Besonderheiten für Zugangskontrolle Aktive Überwachung der Komponenten Vom Switch über PoE gespeiste Komponenten werden dauernd überwacht. Bei einem Ausfall startet der Switch die Controller selbständig wieder neu. Gelingt dies nicht, setzt der Switch über SNMP eine Alarmmeldung ab. Aktive Überwachung der PoE-Speisung Wird z.B. durch eine defekte Komponente zu viel Leistung vom Switch verlangt, alarmiert der Switch über SNMP. Aktive Verwaltung der PoE-Leistung Beim Aufstarten des Switches können die einzelnen PoE-Ports zeitversetzt aufgestartet werden, um eine Überlastung der PoE-Netzteil zu verhindern. Weitere komponentenfreundliche Eigenschaften Extra hohe Backplaneleistung für eine ruckelfreie Übertragung bei voller Portbelegung. Jumbo Frames bis 9600Bytes werden auch bei 100MBit/s unterstützt. Portsicherheit durch MAC-Adressen Einschränkung. Weitere Informationen Systemhinweise Der Switch unterstützt PTP, precision time protocol nach IEEE1588 v2 und IEC 61588. Diese Funktion wird u.a. in der industriellen Automation, in professionellen Audio-Video-Anwendungen für das Audio-Video-Bridging und in der Telekommunikation verwendet. DMS DMS (Device Management System) Der Switch besitzt ein integriertes Netzwerküberwachungs- und Steuersystem, welches dem Nutzer auf sehr einfache Weise einen guten Überblick über das gesamte Netzwerk gibt. Dieses DMS-System hat die folgenden Eigenschaften: Grafische Netzwerkübersicht Die Ansicht der Netzwerktopologie erlaubt einen schnellen Überblick aller im Netzwerk vorhandenen Switche und Endgeräte wie z.B. IP-Kameras oder Server mit Angabe der IP-Adresse, der Geräteart und -Bezeichnung. Es können Pläne und Karten als Hintergrundbilder hinterlegt werden mit denen der Nutzer auch ohne Kenntnisse der IP-Struktur schnell auf bestimmte Netzwerkgeräte zugreifen kann, Gerätesuche Diese Funktion erlaubt es auch in grösseren Netzen gezielt auf ein bestimmtes Gerät zugreifen zu können. Neu hinzugefügte Geräte, wie z.B. eine ausgetauschte IP-Kamera werden sofort angezeigt, und erlauben dem Nutzer den sofortigen Zugriff ohne Kenntnis der IP-Adresse. Datenverkehr Anzeige Der Datenverkehr lässt sich pro Port über einer Zeitachse grafisch darstellen. Fehlerbehandlung und Sicherheit Netzwerkdiagnosen zwischen Master-Switch und angeschlossenen Endgeräten. Schutzmechanismen wie Datenraten-Begrenzung erlauben einen effektiven Schutz vor ungewollten Zugriffen. Mit IEEE802.3ah und IEEE802.1ag stehen Werkzeuge für die Strukturierung von Netzwerke zur Verfügung. Technische Daten Allgemeine Eigenschaften Speisespannung 54 VDC, redundante Speisung möglich, Schraubklemmen Für PoE+ und PoE++ muss mit min. 54VDC gespeist werden Leistungsaufnahme Max. 15W (ohne PoE) MTBF 25°C: 296'997h 75°C: 82'976h Betriebstemperatur -40°C bis +75°C Rel. Feuchte: 5% bis 95%, nicht kondensierend Verlustleistung 51BTU, ohne PoE 188BTU, bei maximaler PoE-Leistungsabgabe von 480W Abmessungen 135x62x130mm (HxBxL) Gewicht 0,7kg Prüfnormen EMV: IEC61000-4-2, 4-3, 4-4, 4-5, 4-6, 4-8 EMI: FCC Part 15 Class A, EN61000-3-2, -3-3, -6-4, EN55022, EN55011 Freier Falll: IEC60068-2-32 Schock: IEC60068-2-27 Vibration: IEC60068-2-6 Bahnnorm: EN0121-4, EN50155 Transport: NEMA TS2 Schnittstellen Kupfer Ports 8 x 10/100/1000TX mit PoE, PoE+ und PoE++ Auto MDI/MDIX, Auto-Negotiation Maximale PoE-Leistung über alle acht Ports: 480W Jedes Portpaar (1-2 / 3-4 / 5-6 / 7-8) kann jeweils maximal 120W PoE-Leistung liefern. Es können also z.B. nicht zweimal 90W innerhalb eines Portpaars zur Verfügung gestellt werden. LWL-Ports 2 x 100/1000, SFP Wir empfehlen die Verwendung unserer barox-SFPs. Die Kompatibilität unserer Geräte mit SFPs anderer Fabrikate wird von uns nicht geprüft und nicht garantiert. Konsolenports RS232, 115,2kBit/s, 8, N, 1, RJ45 Netzwerk Eigenschaften Management HTTP/HTTPS, SSH, Telnet Client, IPv6 Management SNMP v1, v2c, v3 unterstützt Traps und USM DHCP Client / DHCPv6 Client DHCP Server DHCP Option 82 wird unterstüzt PTP, Precision Time Protocol, IEEE1588 v2 Embedded RMON-Agent unterstützt die RMON-Gruppen 1,2,3,9 (Historie, Statistik, Alarme und Ereignisse) für verbessertes Traffic-Management, Überwachung und Analyse Backplane 24 GBit/s MAC-Tabelle 8k Konfiguration Web GUI, DMS, SNMPv1, v2c und v3, Konsole, Telnet, RMON Einzelne Managementzugänge können deaktiviert werden PoE Management Port-Konfiguration Unterstützt die PoE-Konfigurationsfunktion pro Port. PoE-Scheduling Unterstützt pro Port PoE-Scheduling zum Ein-/Ausschalten der PoE-Geräte (PDs). Automatische Überprüfung Überprüfen des Verbindungsstatus der PDs. Neustart der PDs, wenn es keine Antworten gibt. Leistungsverzögerung Die PoE-Ports können zeitverzögert eingeschaltet werden, um den Switch vor Überlast zu schützen. Porteinstellungen Per Port: Port disable/enable, Auto negotiation 10/100/1000, Full- & halfduplex, Flow Control disable/enable, data rate Port Statusanzeige Per Port: Data rate, Duplex, Link, Flow Control, Auto Negotiation, Trunk Layer3 Funktionen IPv4 und IPv6 Unicast: statisches Routing Kommunikationsredundanz Standard Spanning Tree (STP), IEEE802.1d Rapid Spanning Tree (RSTP), IEEE802.w Multiple Spanning Tree (MSTP), IEEE802.1s Ethernet Linear Protection Switching (ELPS), ITU-T G.8031 Ethernet Ring Protection Switching, (ERPS), ITU-T G.8032 VLAN Tag-basiertes VLAN nach 802.1Q Unterstützt bis zu 4K-VLANs gleichzeitig (von 4096 VLAN-IDs) Port-basiertes VLAN Ein Portmitglied eines VLANs kann zu anderen isolierten Ports desselben VLANs und privaten VLANs isoliert werden. Privater VLAN-Edge (PVE) Private VLANs basieren auf der Quellportmaske und es gibt keine Verbindungen zu VLANs. Das bedeutet, dass VLAN-IDs und private VLAN-IDs identisch sein können. Voice VLAN Die Voice VLAN-Funktion ermöglicht die Weiterleitung des Sprachverkehrs auf dem Voice VLAN. Gast-VLAN Mit der IEEE 802.1X-Gast-VLAN-Funktion kann ein Gast-VLAN für jeden 802.1X-Port auf dem Gerät konfiguriert werden, um nicht-802.1X-konforme Clients mit eingeschränkten Diensten zu versorgen. Q-in-Q (double tag) VLAN Damit lassen sich spezifische Anforderungen an VLAN-IDs und die Anzahl der zu unterstützenden VLANs einstellen. 802.1v-Protokoll-VLAN Die Klassifizierung mehrerer Protokolle in ein einzelnes VLAN erzwingt oft VLAN-Grenzen, die für einige der Protokolle ungeeignet sind. Dies erfordert das Vorhandensein einer Nicht-Standard-Einheit, die die Rahmen mit den Protokollen, für die die VLAN-Grenzen ungeeignet sind, zwischen VLANs weiterleitet. MAC-basiertes VLAN Die MAC-basierte VLAN-Funktion ermöglicht es, eingehende unmarkierte Pakete einem VLAN zuzuordnen und so den Verkehr auf der Grundlage der Quell-MAC-Adresse des Pakets zu klassifizieren. IP-Subnetz-basiertes VLAN In einem IP-Subnetz-basierten VLAN werden alle Endarbeitsplätze in einem IP-Subnetz dem selben VLAN zugewiesen. In diesem VLAN können Benutzer ihre Arbeitsstationen verschieben, ohne ihre Netzwerkadressen neu konfigurieren zu müssen. S-VLAN QinQ basierndes S-VLAN. Management-VLAN Management-VLAN wird für die Verwaltung des Switches von einem entfernten Standort aus unter Verwendung von Protokollen wie Telnet, SSH, SNMP, Syslog usw. verwendet. Link Aggregation 802.3ad LACP, static Trunk, 12 Gruppen à 16-Ports QoS Hardware-Warteschlange Unterstützt acht Hardware-Warteschlangen. Klassifikation Portbasiert: Verkehrs-QoS nach Port 802.1p: Die auf VLAN-Priorität basierende Schicht 2 CoS QoS Dienstklasse ist ein Parameter, der in Daten- und Sprachprotokollen verwendet wird, um die Arten von Nutzlasten zu unterscheiden, die in dem übertragenen Paket enthalten sind. DSCP-basierte differenzierte Dienste (DiffServ) Schicht 3 DSCP-QoS: IP-Pakete können entweder einen IP-Prioritätswert (IPP) oder einen DSCP-Wert (Differentiated Services Code Point) tragen. QoS unterstützt die Verwendung beider Werte, da DSCP-Werte abwärtskompatibel mit IP-Prioritätswerten sind. Klassifizierung und Neumarkierung von TCP/IP-ACLs: QoS durch ACL Rate-Limiting Ingress-Policer Egress-Shaping und Geschwindigkeitskontrolle pro Port Scheduling Strikte Priorität und gewichteter Round-Robin (WRR): Weighted Round Robin ist ein Planungsalgorithmus, der die den Warteschlangen zugewiesenen Gewichte verwendet, um zu bestimmen, wie viele Daten aus einer Warteschlange geleert werden, bevor sie in die nächste Warteschlange verschoben werden. Security Zertifizierte Authentifizierung Es kann ein privater HTTPS-Schlüssel für den Managementzugang hinterlegt werden. Benutzerverwaltung Die Rechte der Benutzer können in bis zu 15 Ebenen frei eingestellt werden. ACL Der Switch erlaubt bis zu 512 Einträge. Drop- oder Ratenbeschränkung basierend auf Quell-/Ziel-MAC-/IP-Adresse oder VLAN-ID. Pro Port können Regeln und Bedingungen für eingehende Pakete festgelegt werden. Die Regeln umfassen Protokolle, IP-Ports und Adressbereiche. Die Regeln können wahlweise nach dem Berechtigungs- oder dem Ausschlussverfahren festgelegt werden. Kriterien sind: TCP/ UDP Quell- und Ziel-Ports, 802.1p-Priorität, Ethernet-Typ, ICMP-Paket (Internet Control Message Protocol). Port Sicherheit MAC-Adressenverwaltung pro Port und IP-Source-Guard: Die MAC-Adresse kann in Kombination mit der IP-Adresse geprüft werden. Storm Control Verhindert, dass der Verkehr in einem LAN durch eine Broadcast-, Multicast- oder Unicast-Flut auf einem Port gestört wird. RADIUS Authentication, 802.1X Autorisierung und Abrechnung, MD5-Hash, Gast-VLAN, Einzel-/Mehrfach-Host-Modus und Einzel-/Mehrfachsitzungen Unterstützt IGMP-RADIUS-basiertes 802.1X Dynamische VLAN-Zuweisung TACACS+ Authentifizierung Der Switch unterstützt die TACACS+-Authentifizierung. Switch als Client. Secure Shell (SSH) SSH sichert den Telnet-Verkehr in oder aus dem Switch, SSH v1 und v2 werden unterstützt Secure Socket Layer (SSL) SSL verschlüsselt den HTTP-Verkehr und ermöglicht so einen erweiterten sicheren Zugriff auf die browserbasierte Management-GUI im Switch. HTTPS & SSL (Secured Web) Hyper Text Transfer Protocol Secure (HTTPS) ist die sichere Version von HTTP. BPDU Guard Der BPDU Wächter, eine Erweiterung von STP, entfernt einen Knoten, der BPDUs zurück ins Netzwerk reflektiert. Er setzt die Grenzen der STP Domäne durch und hält die aktive Topologie vorhersehbar, indem er keine Netzwerkgeräte hinter einem BPDU Guard-fähigen Port an STP teilnehmen lässt. DHCP Snooping Mit DHCP Snooping besitzt der Switch eine Funktion, die als Firewall zwischen nicht vertrauenswürdigen Hosts und vertrauenswürdigen DHCP Servern fungiert. Loop Protection Mit der Loop Protection werden unbekannte Unicast-, Broadcast- und Multicastschleifen in Layer-2-Switching-Konfigurationen verhindert. FCC Class A, CE, SSH v1 und v2, SSL für GUI Multicast IGMP v1/v2/v3 Snooping IGMP beschränkt den bandbreitenintensiven Multicast Verkehr auf die Antragsteller. Unterstützt 1024 Multicast Gruppen. IGMP Querier IGMP Querier wird zur Unterstützung einer Layer-2-Multicast-Domäne von Snooping Switches verwendet, wenn kein Multicast Router vorhanden ist. IGMP Proxy IGMP Snooping mit Proxy-Berichterstellung oder Berichtsunterdrückung filtert IGMP-Pakete aktiv, um die Last auf dem Multicast Router zu reduzieren. MLD v1/v2 Snooping Liefert IPv6-Multicast-Pakete nur an die erforderlichen Empfänger. Multicast VLAN Registrierung (MVR) Ein dediziertes, manuell konfiguriertes VLAN, das so genannte Multicast VLAN, um Multicast Verkehr über ein Layer-2-Netzwerk in Verbindung mit IGMP Snooping weiterzuleiten. Normen 802.3, 10Base-T Ethernet 802.3u, 100BaseTX and 100BaseFX Fast Ethernet 802.3ab, 1000Base-T 802.3z, 1000Base-X 802.3x, Flow Control und Back Pressure 802.1d, Spanning Tree 802.1w Rapid Spanning Tree 802.1s, Multiple Spanning Tree ITU-TG.8032 / Y.1344 Ethernet Ring Protection Switch 802.3ad, Port Trunk mit LACP 802.3af Power over Ethernet (15W) 802.3at Power over Ethernet PoE+ (30W) 802.3bt Power over Ethernet PoE++ (90W) 802.1p, Class of Service 802.1q, VLAN Tag 802.1x, User Authentication (RADIUS) 802.1ab LLDP ITU-T G.8031 Ethernet Linear Protection Switching ITU-T G.8032 Ethernet Ring Protection Switching IEEE 1588 V2, PTP Typen/Merkmale RY-LPITE-802GBTME ohne SFPs, ohne Speisung

Dieser Layer-2/3 Switch mit weitreichenden L3-Funktionen wie statisches und dynamisches Routing wurde eigens für Anwendungen mit hoher Datenlast, wie Video over IP, Video streaming auch in Verbindung mit Multicast entwickelt. Der Switch besitzt weitreichende Sicherheitsfunktionen, die sowohl den Switch selbst als auch den Netzwerkverkehr schützen. Durch das PoE lassen sich IP-Kameras über das Datenkabel speisen. Mit den weitreichenden Managementmöglichkeiten lassen sich auch komplexe Netzwerkanforderungen erfüllen. Für den Backbone stehen zwei SFP-Buchsen für 1/10 Gbit/s zur Verfügung, die wahlweise für Multimode oder Singlemode bestückt werden können. Die Switches können auch als Stand-Alone-Geräte, für Punkt-zu-Punkt-Verbindungen oder als Anschlussmodule eingesetzt werden. Die umfangreichen Möglichkeiten der Managementsoftware erlauben den Einsatz der Switches auch in Systemen mit hohen Anforderungen an die Funktionalität des Netzwerks. Dank der Montagevorrichtung für Trageschienen ist die Montage sehr schnell und einfach. Die elektrischen und optischen Anschlüsse werden durch genormte Stecker (RJ45 oder LC) gewährleistet. Besonderheiten für Zugangskontrollen Aktive Überwachung der Komponenten Der Switch überwacht über PoE gespeiste Komponenten kontinuierlich. Bei einem Ausfall startet der Switch den Controller selbständig wieder neu. Gleichzeitig setzt der Switch eine SNMP-Meldung ab. Aktive Überwachung der PoE-Speisung Wird z.B. durch eine defekte Kamera zu viel Leistung vom Switch verlangt, alarmiert der Switch über SNMP. Aktive Verwaltung der PoE-Leistung Beim Aufstarten des Switches können die einzelnen PoE-Ports zeitversetzt aufgestartet, um eine Überlastung der PoE-Netzteile zu verhindern. Aktive Einbindung des Switches in Management Systeme Für die verbreiteten Management Systeme Milestone und Siveillance Video gibt es SW-Module, die eine direkte Einbindung des Switch-Managements und des DMS in diese VMS erlauben. Unterbruchfreie PoE-Speisung Die PoE-Speisung der PDs wird bei einem Reboot des Switches nicht unterbrochen. Jumbo Frames auch bei 100 Mbit/s Jumbo Frames bis 10'240Bytes werden auch bei 100MBit/s unterstützt. Weitere Informationen Spezielle Eigenschaften Der Switch hat weitreichende Sicherheitsfunktionen, z.B. erlaubt das ACL nicht nur den Switch selbst, sondern auch den Verkehr im Netzwerk zu schützen. Non-Stop PoE: Bei einem Neustart des Switches wird die PoE-Speisung der angeschlossenen Kameras nicht unterbrochen. Sobald der Switch wieder funktionsfähig ist, sind es auch die Kamerabilder. Systemhinweise Der Switch unterstützt PTP, precision time protocol nach IEEE1588 v2 und IEC 61588. Diese Funktion wird u.a. in der industriellen Automation, in professionellen Audio-Video-Anwendungen für das Audio-Video-Bridging und in der Telekommunikation verwendet. Weiter unterstützt der Switch die dynamischen Routingprotokolle OSPFv2/v3 und RIPv1/v2. Für den VLAN Aufbau mit Seviceprovidern kann S-VLAN eingesetzt werden. DMS DMS(Device Management System) Der Switch besitzt ein integriertes Netzwerküberwachungs- und Steuersystem, das dem Nutzer auf sehr einfache Weise einen guten Überblick über das gesamte Netzwerk gibt. Dieses DMS-System hat die folgenden Eigenschaften: Grafische Netzwerkübersicht Die Ansicht der Netzwerktopologie erlaubt einen schnellen Überblick aller im Netzwerk vorhandenen Switche und Endgeräte z.B. IP-Kameras oder Server mit Angabe der IP-Adresse, der Geräteart und -bezeichnung. Es können Pläne und Karten als Hintergrundbilder hinterlegt werden, mit denen der Nutzer auch ohne Kenntnisse der IP-Struktur schnell auf bestimmte Netzwerkgeräte zugreifen kann. Gerätesuche Diese Funktion erlaubt es auch in grösseren Netzen gezielt auf ein bestimmtes Gerät zugreifen zu können. Neu hinzugefügte Geräte, wie eine ausgetauschte IP-Kamera, werden sofort angezeigt und erlauben dem Nutzer den sofortigen Zugriff ohne Kenntnis der IP-Adresse. Datenverkehr Anzeige Der Datenverkehr lässt sich pro Port über eine Zeitachse grafisch darstellen. Fehlerbehandlung und Sicherheit Netzwerkdiagnosen zwischen Master-Switch und angeschlossenen Endgeräten. Schutzmechanismen wie Datenratenbegrenzung erlauben einen effektiven Schutz vor ungewollten Zugriffen. Mit IEEE802.3ah und IEEE802.1ag stehen Werkzeuge für die Strukturierung von Netzwerken zur Verfügung. Technische Daten Allgemeine Eigenschaften Speisespannung 48 -56 VDC, redundante Speisung möglich, Schraubklemmen Für PoE+ und PoE++ muss mit min. 54VDC gespeist werden Leistungsaufnahme Max. 15W (ohne PoE) / 375W (mit PoE) MTBF 25°C: 188'146h 50°C: 59'932h Betriebstemperatur -40°C bis +75°C Verlustleistung 136BTU, Angabe ohne Berücksichtigung der PoE-Leistung. 239BTU bei maximaler PoE-Leistungsabgabe von 360W. Abmessungen 170x70x130mm (HxBxL) Gewicht 1.15 kg Schnittstellen Kupfer Ports 8 x 10/100/1000TX, 4 x PoE+, 4 x PoE++, RJ45 Maximale PoE-Leistung über alle Ports: 360W Port 1-4 PoE+ und Port 5-8 PoE++ Die maximale Leistung der Portpaare 5-6 und 7-8 beträgt 120W pro Paar. D.h. wenn z.B. am Port 5 90W bereit gestellt werden, stehen für den Port 6 noch maximal 30W zur Verfügung. LWL-Ports 2 x SFP/SFP+, 1G/10G Wir empfehlen die Verwendung unserer barox-SFPs. Die Kompatibilität unserer Geräte mit SFPs anderer Fabrikate wird von uns nicht geprüft und nicht garantiert. Konsolenport 1 x RS232, RJ45 / 115,2kBit/s, 8, N, 1, RJ45 Netzwerk Eigenschaften Management HTTP/HTTPS, SSH, Telnet Client, IPv6 Management SNMP v1, v2c, v3 unterstützt Traps und USM DHCP Client / DHCPv6 Client DHCP Server PTP, Precision Time Protocol, IEEE1588 v2 OSPFv2/v3 und RIPv1/v2 Embedded RMON-Agent unterstützt die RMON-Gruppen 1,2,3,9 (Historie, Statistik, Alarme und Ereignisse) für verbessertes Traffic-Management, Überwachung und Analyse Backplane 56 GBit/s MAC-Tabelle 16k Konfiguration Web GUI, DMS, SNMPv1, v2c und v3, Konsole, Telnet, RMON Einzelne Managementzugänge können deaktiviert werden PoE Management Port-Konfiguration Unterstützt die PoE-Konfigurationsfunktion pro Port. PoE-Scheduling Unterstützt pro Port PoE-Scheduling zum Ein-/Ausschalten der PoE-Geräte (PDs). Automatische Überprüfung Überprüfen des Verbindungsstatus der PDs. Neustart der PDs, wenn es keine Antworten gibt. Leistungsverzögerung Die PoE-Ports können zeitverzögert eingeschaltet werden, um den Switch vor Überlast zu schützen. Non-Stop PoE, Soft Reboot Der Switch versorgt die PDs auch während des Soft-Reboots mit Strom. Porteinstellungen Port disable/enable, Autonegotiation 10/100/100/1000Mbps, Flow Control disable/enable, Datenratenkontrolle auf jedem Port, max. Framesize, Power Control Port Statusanzeige Anzeige pro Port: Geschwindigkeit, Link Status, Flow Control Status, Autonegotiation Status, Trunk Status Umschaltbar auf PoE Statusanzeige Layer3 Funktionen IPv4 und IPv6 Unicast: statisches und dynamisches Routing OSPFv2/v3 / RIPv1/v2 Kommunikations-redundanz Standard Spanning Tree (STP), IEEE802.1d Rapid Spanning Tree (RSTP), IEEE802.w Multiple Spanning Tree (MSTP), IEEE802.1s Ethernet Linear Protection Switching (ELPS), ITU-T G.8031 Ethernet Ring Protection Switching, (ERPS), ITU-T G.8032 VLAN Tag-basiertes VLAN nach 802.1Q Unterstützt bis zu 4K-VLANs gleichzeitig (von 4096 VLAN-IDs) Port-basiertes VLAN Ein Portmitglied eines VLANs kann zu anderen isolierten Ports desselben VLANs und privaten VLANs isoliert werden. Privater VLAN-Edge (PVE) Private VLANs basieren auf der Quellportmaske und es gibt keine Verbindungen zu VLANs. Das bedeutet, dass VLAN-IDs und private VLAN-IDs identisch sein können. Voice VLAN Die Voice VLAN-Funktion ermöglicht die Weiterleitung des Sprachverkehrs auf dem Voice VLAN. Gast-VLAN Mit der IEEE 802.1X-Gast-VLAN-Funktion kann ein Gast-VLAN für jeden 802.1X-Port auf dem Gerät konfiguriert werden, um nicht-802.1X-konforme Clients mit eingeschränkten Diensten zu versorgen. Q-in-Q (double tag) VLAN Damit lassen sich spezifische Anforderungen an VLAN-IDs und die Anzahl der zu unterstützenden VLANs einstellen. 802.1v-Protokoll-VLAN Die Klassifizierung mehrerer Protokolle in ein einzelnes VLAN erzwingt oft VLAN-Grenzen, die für einige der Protokolle ungeeignet sind. Dies erfordert das Vorhandensein einer Nicht-Standard-Einheit, die die Rahmen mit den Protokollen, für die die VLAN-Grenzen ungeeignet sind, zwischen VLANs weiterleitet. MAC-basiertes VLAN Die MAC-basierte VLAN-Funktion ermöglicht es, eingehende unmarkierte Pakete einem VLAN zuzuordnen und so den Verkehr auf der Grundlage der Quell-MAC-Adresse des Pakets zu klassifizieren. IP-Subnetz-basiertes VLAN In einem IP-Subnetz-basierten VLAN werden alle Endarbeitsplätze in einem IP-Subnetz dem selben VLAN zugewiesen. In diesem VLAN können Benutzer ihre Arbeitsstationen verschieben, ohne ihre Netzwerkadressen neu konfigurieren zu müssen. S-VLAN QinQ basierndes S-VLAN. Management-VLAN Management-VLAN wird für die Verwaltung des Switches von einem entfernten Standort aus unter Verwendung von Protokollen wie Telnet, SSH, SNMP, Syslog usw. verwendet. Link Aggregation IEEE 802.3ad LACP / Static Trunk, unterstützt fünf Gruppen von 16-Port Trunks oder Static Trunk. QoS Hardware-Warteschlange Unterstützt acht Hardware-Warteschlangen. Klassifikation Portbasiert: Verkehrs-QoS nach Port 802.1p: Die auf VLAN-Priorität basierende Schicht 2 CoS QoS Dienstklasse ist ein Parameter, der in Daten- und Sprachprotokollen verwendet wird, um die Arten von Nutzlasten zu unterscheiden, die in dem übertragenen Paket enthalten sind. DSCP-basierte differenzierte Dienste (DiffServ) Schicht 3 DSCP-QoS: IP-Pakete können entweder einen IP-Prioritätswert (IPP) oder einen DSCP-Wert (Differentiated Services Code Point) tragen. QoS unterstützt die Verwendung beider Werte, da DSCP-Werte abwärtskompatibel mit IP-Prioritätswerten sind. Klassifizierung und Neumarkierung von TCP/IP-ACLs: QoS durch ACL Rate-Limiting Ingress-Policer Egress-Shaping und Geschwindigkeitskontrolle pro Port Scheduling Strikte Priorität und gewichteter Round-Robin (WRR): Weighted Round Robin ist ein Planungsalgorithmus, der die den Warteschlangen zugewiesenen Gewichte verwendet, um zu bestimmen, wie viele Daten aus einer Warteschlange geleert werden, bevor sie in die nächste Warteschlange verschoben werden. Security Zertifizierte Authentifizierung Es kann ein privater HTTPS-Schlüssel für den Managementzugang hinterlegt werden. Benutzerverwaltung Die Rechte der Benutzer können in bis zu 15 Ebenen frei eingestellt werden. ACL Der Switch erlaubt bis zu 512 Einträge. Drop- oder Ratenbeschränkung basierend auf Quell-/Ziel-MAC-/IP-Adresse oder VLAN-ID. Pro Port können Regeln und Bedingungen für eingehende Pakete festgelegt werden. Die Regeln umfassen Protokolle, IP-Ports und Adressbereiche. Die Regeln können wahlweise nach dem Berechtigungs- oder dem Ausschlussverfahren festgelegt werden. Kriterien sind: TCP/ UDP Quell- und Ziel-Ports, 802.1p-Priorität, Ethernet-Typ, ICMP-Paket (Internet Control Message Protocol). Port Sicherheit MAC-Adressenverwaltung pro Port und IP-Source-Guard: Die MAC-Adresse kann in Kombination mit der IP-Adresse geprüft werden. Storm Control Verhindert, dass der Verkehr in einem LAN durch eine Broadcast-, Multicast- oder Unicast-Flut auf einem Port gestört wird. RADIUS Authentication, 802.1X Autorisierung und Abrechnung, MD5-Hash, Gast-VLAN, Einzel-/Mehrfach-Host-Modus und Einzel-/Mehrfachsitzungen Unterstützt IGMP-RADIUS-basiertes 802.1X Dynamische VLAN-Zuweisung TACACS+ Authentifizierung Der Switch unterstützt die TACACS+-Authentifizierung. Switch als Client. Secure Shell (SSH) SSH sichert den Telnet-Verkehr in oder aus dem Switch, SSH v1 und v2 werden unterstützt Secure Socket Layer (SSL) SSL verschlüsselt den HTTP-Verkehr und ermöglicht so einen erweiterten sicheren Zugriff auf die browserbasierte Management-GUI im Switch. HTTPS & SSL (Secured Web) Hyper Text Transfer Protocol Secure (HTTPS) ist die sichere Version von HTTP. BPDU Guard Der BPDU Wächter, eine Erweiterung von STP, entfernt einen Knoten, der BPDUs zurück ins Netzwerk reflektiert. Er setzt die Grenzen der STP Domäne durch und hält die aktive Topologie vorhersehbar, indem er keine Netzwerkgeräte hinter einem BPDU Guard-fähigen Port an STP teilnehmen lässt. DHCP Snooping Mit DHCP Snooping besitzt der Switch eine Funktion, die als Firewall zwischen nicht vertrauenswürdigen Hosts und vertrauenswürdigen DHCP Servern fungiert. Loop Protection Mit der Loop Protection werden unbekannte Unicast-, Broadcast- und Multicastschleifen in Layer-2-Switching-Konfigurationen verhindert. Multicast IGMP v1/v2/v3 Snooping IGMP beschränkt den bandbreitenintensiven Multicast Verkehr auf die Antragsteller. Unterstützt 1024 Multicast Gruppen. IGMP Querier IGMP Querier wird zur Unterstützung einer Layer-2-Multicast-Domäne von Snooping Switches verwendet, wenn kein Multicast Router vorhanden ist. IGMP Proxy IGMP Snooping mit Proxy-Berichterstellung oder Berichtsunterdrückung filtert IGMP-Pakete aktiv, um die Last auf dem Multicast Router zu reduzieren. MLD v1/v2 Snooping Liefert IPv6-Multicast-Pakete nur an die erforderlichen Empfänger. Multicast VLAN Registrierung (MVR) Ein dediziertes, manuell konfiguriertes VLAN, das so genannte Multicast VLAN, um Multicast Verkehr über ein Layer-2-Netzwerk in Verbindung mit IGMP Snooping weiterzuleiten. Normen IEEE 802.3 10Base-T IEEE 802.3u 100Base-TX/100BASE-FX IEEE 802.3z Gigabit SX/LX IEEE 802.3ab Gigabit 1000T IEEE 802.3x Flow Control and Back pressure IEEE 802.3ad Port trunk with LACP IEEE 802.1d Spanning tree protocol IEEE 802.1w Rapid spanning tree protocol IEEE 802.1s Multiple spanning tree protocol IEEE 802.1p Class ofservice IEEE 802.1Q VLAN Tagging IEEE 802.1x Port Authentication Network Control IEEE 802.1ab LLDP IEEE 802.3af/at/bt Power over Ethernet IEEE 802.az Energy Efficient Ethernet IEEE 1588v2 PTP Precisison Time Protocol
Intelligente Switches für maximale Performance
Die barox-Switche bieten nicht nur höchste Netzwerkstabilität, sondern auch intelligente Funktionen zur Unterstützung von Zutrittskontrollprodukten. Sie optimieren die Datenströme und ermöglichen eine lückenlose Überwachung Ihrer Systeme. Mit ihrer robusten Bauweise und langen Lebensdauer sind sie ideal für den Einsatz in kritischen Infrastrukturen und sorgen für eine zuverlässige Verbindung auch in anspruchsvollen Umgebungen.
barox-Produkte bei LACCESS
Als Fachbetrieb profitieren Sie bei LACCESS nicht nur von den erstklassigen barox-Produkten, sondern auch von unserer umfassenden Beratung. Wir begleiten Sie von der ersten Planung bis hin zur technischen Umsetzung und bieten maßgeschneiderte Schulungen sowie zuverlässigen Support. Weitere Informationen über unsere Zusammenarbeit mit barox und unsere Leistungen sowie generell über uns finden Sie auf unserer Website. Alternativ nehmen Sie direkt Kontakt zu unserem Team auf. Vertrauen Sie auf LACCESS – Ihrem Partner für barox-Switche und zuverlässige Netzwerklösungen im Sicherheitsbereich rund um die Zutrittskontrolle.